

Ak uvidíš toto na obrazovke smartfónu, aplikáciu rovno odinštaluj. Ide na 100% o malvér
Jedno povolenie v Androide dokáže dať hackerom plnú kontrolu nad tvojim smartfónom. Pozri sa, prečo je také nebezpečné a prečo by si mal aplikáciu okamžite odinštalovať, ak oň požiada.
Kyberzločinci neustále hľadajú nové spôsoby, ako sa dostať do našich zariadení. Povolenia sú stále veľkým spôsobom, ako sa útočníci dostávajú do zariadení obetí. Jedno je však nebezpečnejšie ako všetky ostatné a ak toto uvidíš na obrazovke, aplikáciu by si mal rovno odinštalovať zo smartfónu.
Android smartfóny ťa chránia pred zneužitím citlivých komponentov tak, že každá aplikácia môže spočiatku operovať len vo svojom vlastnom priestore. Znamená to, že nemá prístup k fotoaparátu, mikrofónu, polohe, úložisku, prakticky k ničomu. Je pochopiteľné, že len hŕstka aplikácií dokáže fungovať bez týchto dôležitých komponentov. Napríklad aplikácia na počasie alebo mapy potrebujú prístup k tvojej polohe, aby ti buď vedeli poskytnúť správnu predpoveď pre tvoje mesto alebo ti ukázali kde si.

Ak ale chce aplikácia prístup ku komponentu smartfónu, ktorý môžeme považovať za citlivý, musí si vypýtať povolenie. Ako užívateľ teda vieš o tom, že táto aplikácia potrebuje prístup k citlivej funkcií a ak jej dôveruješ, jedine potom by si to mal schváliť. Mnohí však povolenia odklikávajú bez toho, aby sa na ne poriadne pozreli. To vytvára pre hackerov príležitosť, cez ktorú môžu zaútočiť.
Keď uvidíš toto, aplikáciu odinštaluj
Na druhú stranu ale treba povedať, že dnes aj mnohé legitímne aplikácie chcú prístup prakticky ku všetkému, aby mohli zbierať dáta na reklamné účely. V povoleniach preto aj skúsení môžu mať niekedy chaos. Ako sme ale spomenuli na začiatku, tomuto jednému by si mal venovať pozornosť.
Existuje totiž jedno povolenie, ktoré dáva hackerom totálnu kontrolu nad tvojim smartfónom. Ide o povolenie, ktoré má právo si pýtať len minimum aplikácií a aj to im musíš veriť na 200 %. Hovoríme o povolení k nastaveniam dostupnosti, čo sú funkcie, ktoré boli pôvodne navrhnuté pre znevýhodnených užívateľov, aby mohli využívať aj oni smartfón plnohodnotne.
Neprehliadni

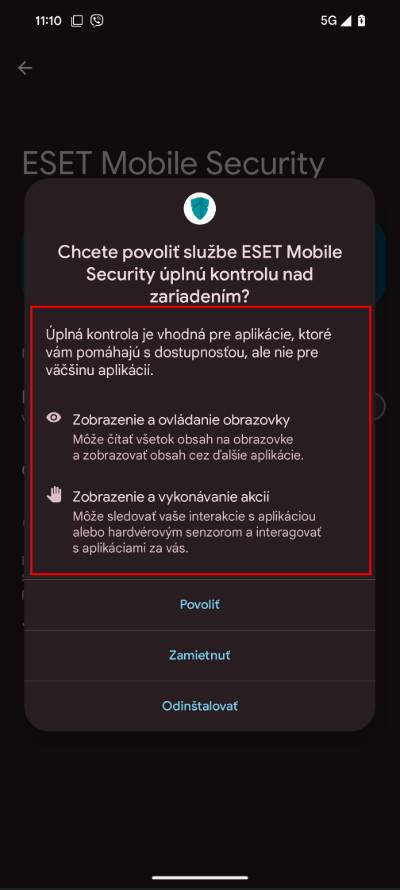
Kvôli povahe ich funkcie musia mať nastavenia dostupnosti prístup ku všetkým aspektom smartfónu, vrátane tých najkritickejších nastavení.
“Len málo oficiálnych aplikácií sa odváži zabŕdať do nastavení dostupnosti, lebo sa boja, že na seba zošlú hnev Googlu,” hovoria IT experti.
Už podľa tejto vety môžeš odhadnúť, že nastavenia dostupnosti sú vážna vec. Ak si stiahneš do smartfónu aplikáciu, ktorá o prístup k nastaveniam dostupnosti zažiada, v tom momente prestaň s aplikáciou interagovať a rovno si ju zo smartfónu odinštaluj.
“Kyberzločinci nemajú rovnaké morálne zábrany ako oficiálni vývojári. Preto sa neboja požiadať užívateľa o povolenie k nastaveniam dostupnosti, pretože sa jednak neboja Googlu a potom dúfajú, že užívatelia odkliknú povolenia bez prečítania tak, ako to väčšina robí,” hovoria IT experti.
Toto dokážu cez nastavenia dostupnosti
Cez nastavenia dostupnosti môžu hackeri napríklad simulovať kliknutia na obrazovke. Môžu si tak otvoriť bankovú aplikáciu alebo inú finančnú službu a previesť si všetky peniaze z tvojho účtu na svoj. To všetko bez toho, aby si mal najmenšiu predstavu, že sa niečo deje.
“Nastavenia dostupnosti predstavujú plnú kontrolu nad zariadením a dať akejkoľvek aplikácií plnú kontrolu nad zariadením je naozaj mimoriadne vysoké riziko. Samozrejme, že ak ide o aplikáciu, ktorá ti má pomôcť využívať smartfón plnohodnotným spôsobom, napríklad v prípade telesného postihnutia, potom je to všetko v poriadku. Aj tak by ale malo ísť o aplikáciu, ktorej dôveruješ,” vysvetľujú IT odborníci.
Spoločnosť Google uzamkla nastavenia dostupnosti, no kyberzločinci stále nachádzajú spôsoby, ako tieto obmedzenia obchádzať. Nastavenia dostupnosti najčastejšie môžu zneužívať trójske kone, bankové malvéry, keyloggery, či iné typy škodlivých softvérov. Ak chceš vedieť ďalšie tipy, ako ochrániť zariadenie pred hackermi, potom ti dávame do pozornosti tento náš článok.


















