

Stačí obyčajná fotka z dovolenky. Podvodník z nej môže získať množstvo informácií, ako ťa oklamať
Fotka z dovolenky môže podvodníkom prezradiť viac, než čakáš. Pomocou AI dokážu zistiť miesto jej vzniku a získané informácie zneužiť na presvedčivejší podvod.
Dáš na Instagram fotku z Porta. Rieka v pozadí, žiadny geotag, žiadny popis s názvom mesta. O pár dní príde správa od „banky“ s upozornením na podozrivú aktivitu počas cestovania v Porte. Odkaz, formulár a v najhoršom prípade sú peniaze preč. Podvodník pritom nepotrebuje prístup k tvojmu účtu ani žiadne GPS údaje. To, kde si bol, mu môže prezradiť samotná fotka.
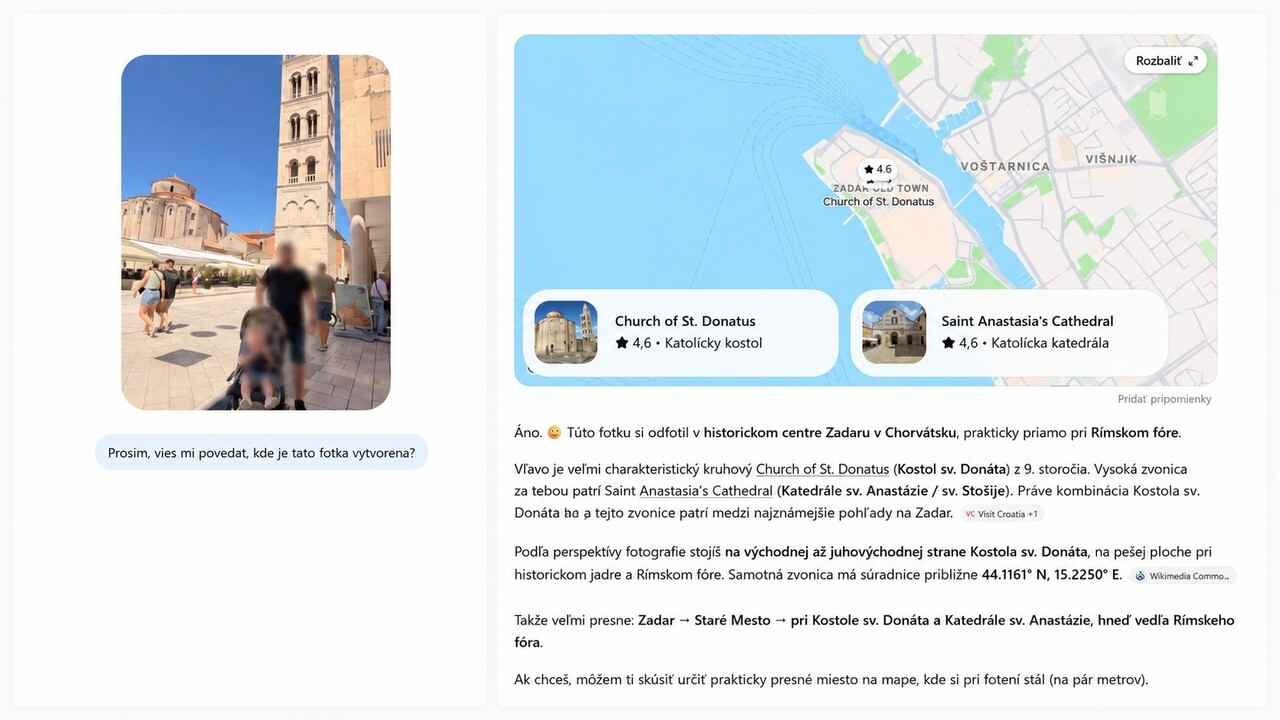
Nie z metadát ani zo súradníc GPS. Z toho, čo je na obrázku. Architektúra, svetlo, nápisy na budovách, dopravné značenie, výklady obchodov či charakter krajiny. Bežná dovolenková fotka môže niesť oveľa viac informácií, než si väčšina ľudí uvedomuje.

91-percentná úspešnosť na viac ako 21-tisíc fotografiách
McAfee Labs otestovalo dve voľne dostupné AI modely s rozpoznávaním obrazu na datasete 21 236 cestovateľských fotografií. Model Qwen3 VL 30B správne identifikoval mesto aj krajinu zachytenú na fotografii v 91 percentách prípadov. Model Gemma3 27B dosiahol 87 percent.
Modely pritom nedostali EXIF údaje, GPS súradnice ani názvy súborov. Dostali do rúk čisto len obrázok – bez akýchkoľvek sprievodných dát. McAfee ich navyše spúšťalo lokálne na vlastných počítačoch, nie cez služby ako ChatGPT. Firma tým chcela čo najlepšie napodobniť situáciu, keď niekto potrebuje analyzovať veľké množstvo fotografií bez obmedzení cloudovej služby.
Keď presné mesto AI netrafila, krajina bola podľa McAfee takmer vždy správna. Pre podvodníka môže byť aj to dosť. Správa, ktorá spomína krajinu alebo mesto, kde si naozaj bol, znie oveľa presvedčivejšie než obyčajný phishing rozoslaný tisícom ľudí.
Neprehliadni

Čísla 91 a 87 percent však neznamenajú, že AI trafí každú dovolenkovú fotografiu. McAfee upozorňuje, že výsledky sa menili podľa typu záberu, množstva rozpoznateľných prvkov aj geografickej oblasti. Ide teda o výsledok konkrétneho datasetu a dvoch testovaných modelov, nie o univerzálne pravidlo.
Firma urobila aj menší kontrolovaný test so 102 ďalšími fotografiami. Menej technicky zdatní zamestnanci nahrali vlastné zábery z ciest do ChatGPT, Clauda a Copilotu bez informácie o mieste. Presnosť bola nižšia než pri hlavnom teste, no modely podľa McAfee stále dokázali určovať krajiny dostatočne dobre na to, aby sa táto informácia dala použiť pri cielenej podvodnej správe.
AI si miesto poskladá z detailov, ktoré si na fotke ani nevšimneš
Najľahšie sa identifikovali fotografie svetoznámych pamiatok, rozpoznateľných panorám a typických turistických destinácií. Veľa prezradia aj viditeľné nápisy, miestna architektúra, pouličné značenie, doprava, výklady obchodov či stánky s jedlom. AI teda nemusí hľadať jednu známu budovu. Miesto si vie poskladať z viacerých drobných detailov.
V jednom z praktických príkladov dokázala AI z fotografie rieky so stromami v popredí určiť Hastings-on-Hudson v štáte New York. Iný záber kvetov identifikovala ako záhrady Keukenhof v Holandsku. Pomohlo jej pritom rozloženie tulipánov a menších modrých kvetov medzi nimi.
Horšie sú na tom generické pláže, hotelové izby alebo vidiecke cesty bez výrazných prvkov. Ani tam však nemusí byť fotografia úplne anonymná. Ak model nedokáže určiť mesto, môže stále odhadnúť krajinu. Pre podvodníka môže stačiť vedieť, že si bol napríklad v Grécku, Mexiku alebo Thajsku.
Podvodníkovi stačí mesto. Zvyšok správy už dorobí AI
McAfee opisuje možný postup veľmi jednoducho. Útočník prejde verejné profily na Instagrame, Facebooku alebo X, nájde cestovateľské fotografie a nechá ich zanalyzovať AI modelom. Potom vytvorí správu s odkazom na konkrétnu lokalitu a odošle ju v čase, keď je obeť ešte na cestách alebo sa práve vrátila. Jednotlivé kroky sa pritom dajú automatizovať, takže takýto útok sa dá rozbehnúť vo veľkom.
Výskum pritom netvrdí, že podvodníci už dnes masovo používajú presne tento postup. Ukazuje však, že potrebné nástroje sú dostupné a technicky nejde o nič zložité.
Ako upozorňuje Vonny Gamot z bezpečnostnej firmy McAfee, kľúčom je kontext. Práve ten dokáže z obyčajnej podvodnej správy spraviť niečo, čomu človek ľahšie uverí. Ak SMS spomenie mesto, v ktorom si bol pred pár dňami, môžeš nadobudnúť pocit, že túto informáciu predsa musí poznať banka, hotel alebo letecká spoločnosť.
Podvodníci navyše nemusia kontaktovať iba teba. Môžu sa obrátiť na rodinu či priateľov so správou typu „Som v Mexiku, karty mi nefungujú, pošli mi peniaze.“ Verejné meno, profilová fotografia a informácia o tom, kde sa človek práve nachádza, vytvoria pascu, ktorej rodina uverí oveľa ľahšie.
Fotku radšej zverejni, až keď si doma
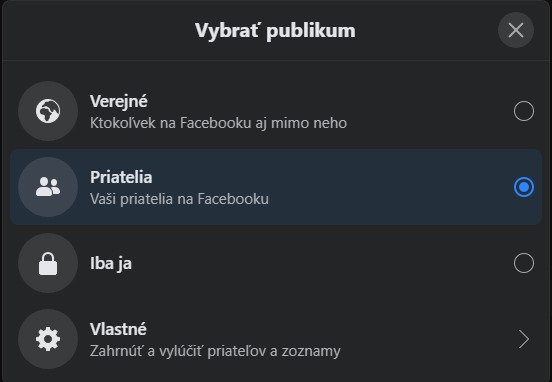
Najjednoduchšie je nezdieľať fotografie z dovolenky verejne v reálnom čase. Ak ich chceš zverejniť, počkaj do návratu domov alebo aspoň niekoľko dní. Pomôže aj obmedzenie viditeľnosti príspevkov iba na ľudí, ktorých skutočne poznáš.
Ak ti príde správa s výzvou na okamžitú akciu kvôli podozrivej platbe alebo prihláseniu, neklikaj na odkaz len preto, že správne pozná miesto tvojej dovolenky. Bankovú aplikáciu otvor samostatne alebo banku kontaktuj cez oficiálne číslo. Útočníci tu používajú rovnaký trik ako pri podvodných hovoroch — vyvolať stres a dostať ťa k reakcii skôr, než si stihneš čokoľvek overiť.
Ak si už na podvodnej stránke zadal prihlasovacie alebo platobné údaje, kontaktuj banku čo najskôr. Ak si prezradil údaje z platobnej karty, banka ti môže odporučiť jej okamžité zablokovanie. Pri kompromitovaných prihlasovacích údajoch zmeň heslo cez oficiálnu aplikáciu alebo stránku banky a riaď sa ďalšími pokynmi jej bezpečnostného oddelenia.


















