

Viacero veľkých e-shopov napadol malvér, ktorý kradol kreditné karty: Takto zabrániš, aby ti hacker vybielil účet
Bezpečnostní analytici varujú, že viacero e-shopov bolo napadnutých malvérom, ktorý čítal kreditné karty zákaznikov.
Bezpečnostní experti zo Sucuri odhalili nový kybernetický útok, ktorý sa zameriava na krádež platobných údajov. Ohrození sú zákazníci, ktorí nakupujú z e-shopov založených na systéme Magento. Príčinou útoku bola chyba v skripte Google Tag Manager.
Problém si všimli obchodníci, ktorí postrehli, že z ich Magento stránky kyberzločinci kradnú citlivé užívateľské údaje, primárne teda čísla kreditných kariet. Bezpečnostní analytici vysvetľujú, že tento typ útoku je obzvlášť nebezpečný, pretože môže viesť k finančným stratám zákazníka a poškodeniu dobrého mena spoločnosti, od ktorej zákazník nakupoval.

Google Tag Manager je nástroj od Googlu, ktorý dovoľuje majiteľom webových stránok spravovať a používať marketingové tagy bez toho, aby museli priamo modifikovať kód stránky. Ide o nástroj, ktorý zjednodušuje proces pridávania a aktualizovania tagov pre nástroje ako Google Analytics, AdWords, Facebook Pixel a ďalšie. Majitelia e-shopu tak dokážu ľahšie sledovať aktivitu na stránke a optimalizovať reklamné kampane bez toho, aby museli vkuse najímať programátorov.
Vyšetrovanie analytikov ukázalo, že sa malvér nahráva na stránku pomocou špecifickej databázovej tabuľky cms_block.content. Na prvý pohľad to vyzerá, že je škodlivý kód v skutočnosti štandardným kódom Google Tag Manager a Google Analytics. Keď sa ale na tento skript pozreli výskumníci lepšie, ukázalo sa, že kód neslúži na legitímne sledovanie, no má škodlivé funkcie.
Hackeri útočia opäť
Rovnakú metódu útoku výskumníci pozorovali a popísali ešte v roku 2024. Objavenie útoku, ktorý využíva podobné taktiky je znakom, že tento vektor je stále zneužívaný kyberzločincami. Popri vyšetrovaní tohto útoku analytici odhalili aj zadné dvierka, ktoré hackeri vytvorili, aby sa mohli do systému e-shopu opätovne vrátiť a infikovať stránku ďalším malvérom.
Neprehliadni

V čase vyšetrovania výskumníci identifikovali 6 webových stránok, ktoré boli infikované malvérom zneužívajúcim Google Tag Manager ID. Ide o znak toho, že podvod aktívne zneužívajú kyberzločinci na napádanie užívateľov.
“Vo vnútri Google Tag Manageru sa nachádzal škodlivý JavaScript, ktorý slúžil na kradnutie údajov kreditnej karty. Tento skript bol navrhnutý tak, aby zbieral citlivé dáta, ktoré zadali užívatelia do e-shopu počas checkout procesu. Získané platobné údaje posielal skript na server ovládaný útočníkom,” vysvetľujú bezpečnostní analytici.
Bezpečnostní analytici dodávajú, že tento typ útoku jasne demonštruje sofistikovanosť moderného malvéru. Podvodníci zneužívajú legitímne platformy, ako napríklad Google Tag Manager, na šírenie škodlivého kódu. Popri tom využívajú rôzne metódy zakrytia svojej škodlivej činnosti. To im umožňuje držať malvér nepozorovane na stránke aj dlhšiu dobu.
V rámci vyšetrovania analytici zistenia prezentovali aj Googlu a už odstránili škodlivý skript z infikovaných stránok. Napriek tomu zdôrazňujú opatrnosť. Podobný typ útoku sa objavil aj v minulosti a existuje veľká šanca, že v ňom kyberzločinci budú pokračovať aj v budúcnosti.
Ako užívateľ sa najlepšie ochrániš pred podobnými typmi útokov tým, že sa naučíš využívať funkciu virtuálnej platobnej karty. Každá banková aplikácia dnes ponúka túto možnosť. Virtuálna platobná karta je náhodne vygenerovaná “nová” karta, ktorú môžeš použiť pri online nákupoch. Spravidla funguje buď na jednu transakciu alebo trvá len určitú krátku dobu, napríklad päť minút.
Virtuálna karta ti zaručí ochranu pri online nakupovaní
Použitím virtuálnej karty obchodníkovi neprezrádzaš svoje skutočné číslo karty. Ak by si náhodou nakupoval z nelegitímneho e-shopu alebo by si nakupoval zo stránky, ktorá bola napadnutá hackermi, neprídeš o peniaze. Aj keby sa kyberzločinci pokúšali zneužiť číslo tvojej virtuálnej karty, z tvojho účtu nevytiahnu žiadne peniaze.
Virtuálna karta môže byť v tvojej bankovej aplikácií pod rôznymi názvami. Napríklad aplikácia Tatrabanky má túto možnosť pod názvom “Internetová platba”.
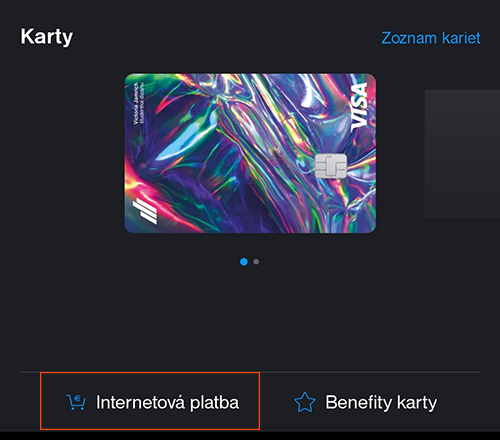
Využitie virtuálnej kreditnej karty je neobmedzené a bezplatné. Môžeš ju teda využívať pri akomkoľvek internetovom nákupe.


















