

Veľký výrobca Wi-Fi routerov radí, ako si zabezpečiť sieť pred hackermi. Toto si hneď skontroluj
Zabezpečenie Wi-Fi siete a vysielača by si nemal podceňovať. Pozri sa, čo odporúča veľký výrobca routerov, ako si ho riadne zabezpečiť.
V súčasnosti nebolo nikdy jednoduchšie stať sa obeťou kybernetického útoku. Nejde pritom len o podvodné e-maily či SMS správy, voči ktorým sme si už vybudovali hrošiu kožu. Útočníci často prichádzajú s oveľa sofistikovanejšími metódami.
Možno by ťa to nenapadlo, ale často stačí infikovať jedno zariadenie, cez ktoré sa hacker dostane aj k ďalším, ktoré fungujú na rovnakej sieti. Prípadne ti hackne samotný vysielač. Možno si teraz hovoríš, že by musel byť fyzicky v jeho blízkosti, aby sa doň dostal. To však nie je celkom pravda. Hacker sa doň môže dostať aj z druhej strany sveta.

Nižšie ti prinášame niekoľko rád od spoločnosti TP-Link, známeho výrobcu sieťových zariadení, ktorý nedávno upozornil na niekoľko účinných opatrení na zabezpečenie tvojej siete, resp. routera pred útokmi hackerov.
Ako si zabezpečiť Wi-Fi
Používaj silné a jedinečné heslá pre Wi-Fi aj administráciu
Začneme klasikou, ktorá sa môže zdať otrepaná, no stále ju mnohí podceňujú, používanie silných a jedinečných hesiel, a to nielen pre samotnú Wi-Fi, ale aj pre administráciu routera, na čo mnohí zabúdajú. Mnoho routerov sa predáva s prednastaveným heslom, a hackerovi tak často stačí poznať len model zariadenia, aby sa k nemu dokázal pripojiť.
Deaktivuj tieto funkcie
Možno by ťa to nenapadlo, ale niektoré funkcie Wi-Fi routerov, ako WPS (Wi-Fi Protected Setup) a UPnP (Universal Plug and Play), predstavujú bezpečnostné riziko. TP-Link preto odporúča ich deaktiváciu.
Neprehliadni

Možno sa teraz pýtaš, prečo sú tieto funkcie nebezpečné a o čo vlastne ide. WPS umožňuje jednoduché pripojenie zariadení k Wi-Fi sieti bez nutnosti zadávať heslo. Často stačí stlačiť tlačidlo na routeri alebo použiť PIN kód.
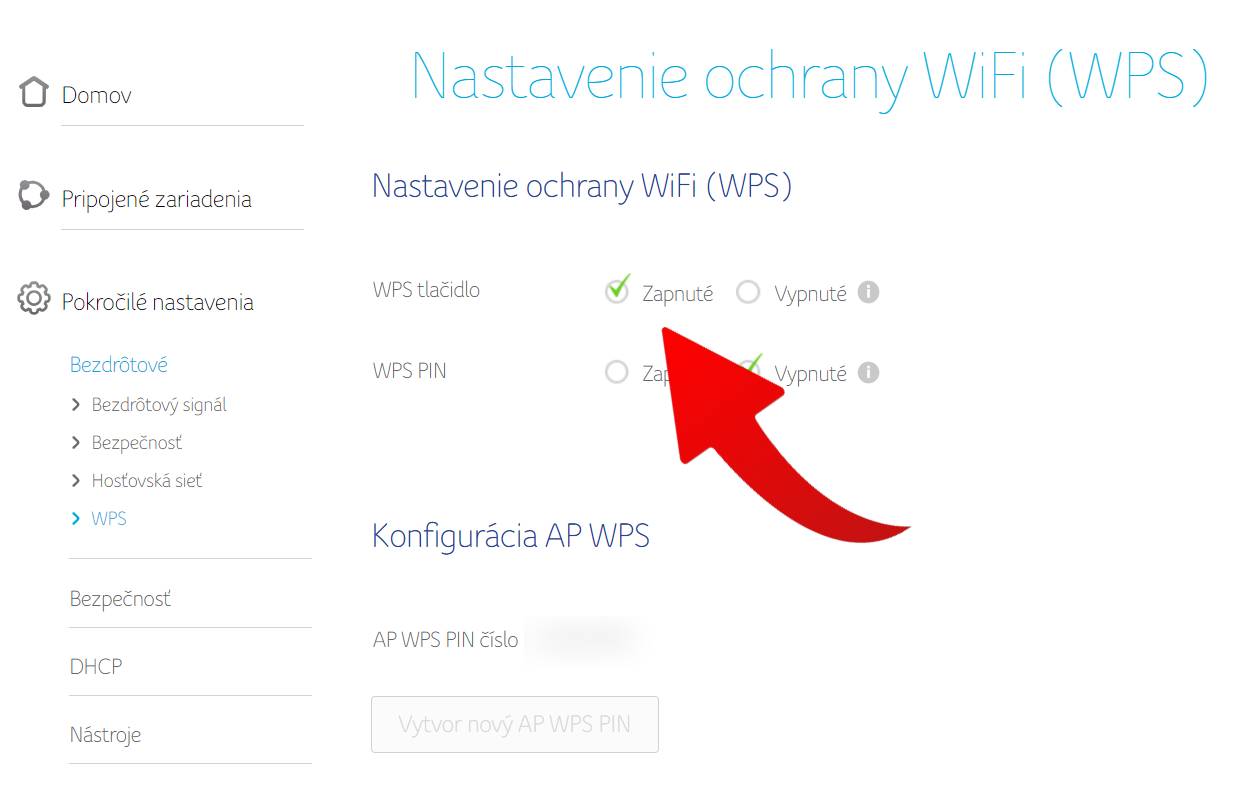
WPS PIN má spravidla iba osem číslic, čo znamená, že je zraniteľný voči brute-force útokom, pri ktorých hacker skúša rôzne kombinácie, až kým nezíska prístup. Toto nastavenie sa dá vypnúť v administrácii routera.
UPnP zase umožňuje automatické otváranie portov na routeri pre zariadenia v sieti bez manuálnej konfigurácie. Bežne sa využíva pri hrách, smart zariadeniach (IoT), tlačiarňach, kamerách či streamovacích službách. Niektoré vírusy alebo malvéry v infikovanom zariadení môžu UPnP zneužiť na otvorenie portov a vytvorenie prístupu zvonku. Inými slovami, infikované zariadenie môže doslova otvoriť bránu do siete a infikovať ďalšie zariadenia pripojené k rovnakej sieti.
Vytvor si samostatnú sieť pre hostí
Možno si teraz hovoríš, aký to má zmysel. Ak sa hostia pripájajú k tvojej hlavnej Wi-Fi, vystavuješ sa bezpečnostným hrozbám, ktoré si možno ani neuvedomuješ. Každé zariadenie pripojené k rovnakej sieti má potenciálny prístup k ostatným zariadeniam, ako sú počítače, smartfóny, tlačiarne, inteligentné kamery alebo dokonca úložiská (NAS). Ak by mal hosť na svojom zariadení vírus alebo iný škodlivý softvér, mohol by sa začať šíriť sieťou a infikovať ďalšie zariadenia.
Okrem toho existujú aj hostia, ktorí sú jednoducho zvedaví a môžu skenovať tvoju sieť, aby zistili, aké zariadenia sú k nej pripojené. Ak nájdu nejaké slabé miesto a budú mať zlé úmysly, môže nastať problém.
Využívaj najnovší bezpečnostný protokol WPA3
Šifrovanie WPA3 ponúka oveľa lepšiu ochranu v porovnaní so staršími štandardmi, ako je napríklad WPA2. WPA3 využíva silnejšie šifrovanie, čím znemožňuje hackerom dešifrovať komunikáciu aj v prípade, že by zachytili dátové pakety.
Okrem toho zlepšuje ochranu pri slabších heslách, takže ak niekto použije menej bezpečné heslo, WPA3 dokáže lepšie odolať útokom hrubou silou. Ďalšou výhodou je aj ochrana proti offline útokom, kedy útočník nemôže stiahnuť zachytené údaje a neskôr sa ich pokúsiť dešifrovať bez priameho prístupu k sieti.
Pravidelne aktualizuj firmware
Napokon by si nemal zabúdať na pravidelné aktualizácie routera. Výrobcovia totiž pravidelne vydávajú bezpečnostné záplaty, ktoré opravujú chyby v softvéri. Ak by si router dlhodobo neaktualizoval, mohol by byť zraniteľný voči novým typom kybernetických útokov.


















