

V populárnych smart televízoroch objavili kritickú chybu. Hackeri sa do nich dostanú za pár minút
Zraniteľnosť vo WebOS LG umožňuje získanie citlivých súborov a prevzatie kontroly nad zariadením. LG vydalo bulletin SMR-SEP-2025.
Bezpečnostní experti varujú pred vážnou chybou v operačnom systéme WebOS, ktorý poháňa inteligentné televízory značky LG.
Jednoduchá chyba s fatálnymi následkami
Zraniteľnosť, ktorú odhalila spoločnosť SSD Secure Disclosure, umožňuje komukoľvek v rovnakej lokálnej sieti získať plnú kontrolu nad napadnutým zariadením. Treba tiež ale uviesť, že bezpečnostní analytici priznávajú, že teoreticky, útočník by sa k tvojej TV mohol dostať aj z internetu, ak by bola sieť alebo zariadenie zle nakonfigurované, napríklad cez port forwarding alebo UPnP, alebo ak by bol kompromitovaný tvoj router či iné zariadenie v sieti.

Kyber-experti toto zistenie predviedli aj na súťaži TyphoonPWN, kde získali najvyššie ocenenie v kategórii venujúcej sa technológiám LG. Pomerne šokojúce je, že za všetkým stojí relatívne jednoduchá programátorská chyba, ktorej následky sú natoľko vážne, že bežný používateľ môže zostať úplne bez kontroly nad svojím televízorom.
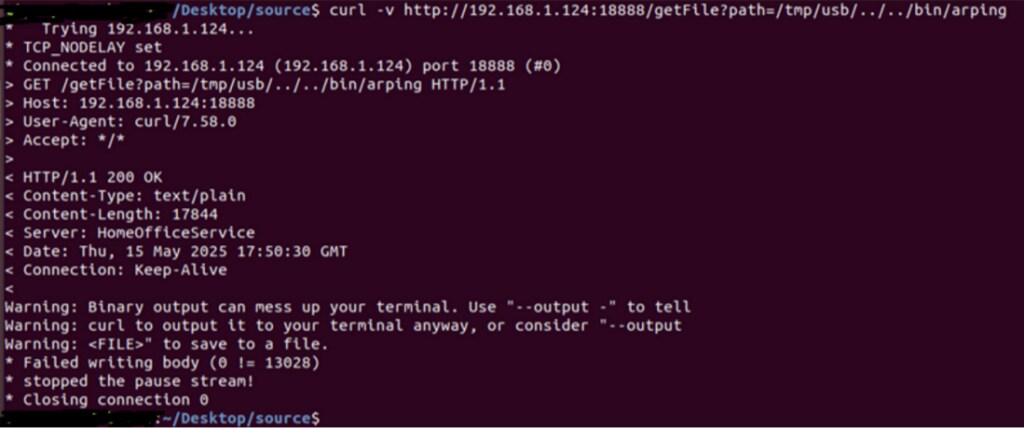
Tento bug vychádza zo správania služby súvisiacej s webovým prehliadačom integrovaným v televízore. V momente, keď je k smart TV pripojený USB kľúč, systém automaticky otvorí komunikačný port s číslom 18888. Tento port bol navrhnutý na to, aby umožnil sprístupniť súbory z USB zariadení len v špecifických priečinkoch, napríklad v /tmp/usb. V praxi sa ale ukázalo, že systém cestu súboru dostatočne nekontroluje. Útočník tak dokáže jednoducho obísť pravidlá a stiahnuť prakticky čokoľvek zo zariadenia, a to bez overenia alebo autentifikácie.
Nastavenia svojej smart TV by si nemal určite podceňovať
Veľmi citlivým cieľom je totiž databáza v adresári /var/db/main/, ktorá obsahuje šifrovacie kľúče a údaje potrebné na bezpečné spárovanie zariadení. Po ich zneužití môže kyberzločinec predstierať, že je dôveryhodné zariadenie, a tým si otvoriť dvere k najvyšším oprávneniam. Získaná úroveň prístupu je pre útočníka viac než výhodná. Nakoľko dokáže zapnúť vývojársky režim, inštalovať nežiaduce aplikácie, spúšťať ľubovoľné programy a manipulovať so systémom prakticky bez obmedzení. Analytici zároveň upozornili, že celý útok nie je zložitý, keďže dá sa plne zautomatizovať a zvládne sa za niekoľko minút.
Neprehliadni

Ak televízor „padne“ do rúk útočníka, následky môžu byť rôzne. Zariadenie sa dá využiť ako nástroj na špehovanie majiteľa, alebo na prenikanie k iným počítačom a smart zariadeniam v tej istej sieti, alebo môže byť pridané do gigantických botnetov. Existuje aj možnosť, že dôjde k trvalému zasiahnutiu malvérom, čo znamená prakticky neustálu hrozbu pre celú domácu sieť.
LG na upozornenie reagovala pomerne promptne a potvrdila, že problém je reálny. Spoločnosť vydala bezpečnostný bulletin s označením SMR-SEP-2025 a zároveň sprístupnila aktualizovaný firmvér, ktorý chybu odstraňuje. Používatelia sú vyzývaní, aby takúto opravu nainštalovali čo najskôr. Hoci zatiaľ nie sú známe prípady jeho aktívneho zneužívania, odborníci varujú, že vzhľadom na jednoduchosť útoku by masové zneužitie mohlo prísť veľmi rýchlo.
Smart TV sú svojim spôsobom počítače
Pre majiteľov zariadení preto platí aj viacero základných odporúčaní. Aktualizácie by si určite nemal odkladať. Televízory by si mal oddeliť od dôležitých počítačov, do samostatnej siete a užívatelia by mali byť obozretní pri používaní cudzieho hardvéru, ako sú USB kľúče. Zároveň je vhodné vypnúť doplnkové funkcie typu: vývojárskeho režimu či prepojenia s mobilnými aplikáciami, ak ich bežne nevyužívaš.
Zraniteľnosť vo WebOSe je dôkazom toho, že smart televízory už nemožno vnímať, len ako obyčajné obrazovky. Sú to v podstate plnohodnotné počítače, ktoré v prípade slabého zabezpečenia môžu poslúžiť ako pohodlný vstupný bod pre hackera. Preto treby byť obozretný aj pri zapáajní externých úložísk a podobne.


















