

V počítači ho máš možno aj ty. Chyba v tomto bežnom programe môže hackerom otvoriť dvere, opravu si musíš nainštalovať ručne
Bezpečnostní analytici varujú pred starou bezpečnostnou medzerou, ktorá sa objavila v známej aplikácií WinRAR.
Ak patríš medzi používateľov programu WinRAR, mal by si skontrolovať jeho verziu. Vývojári totiž vydali novú aktualizáciu, ktorá opravila bezpečnostnú chybu s nepríjemnými následkami. Útočník by ju totiž mohol zneužiť na spustenie vlastného škodlivého kódu a v krajnom prípade získať kontrolu nad napadnutým počítačom.
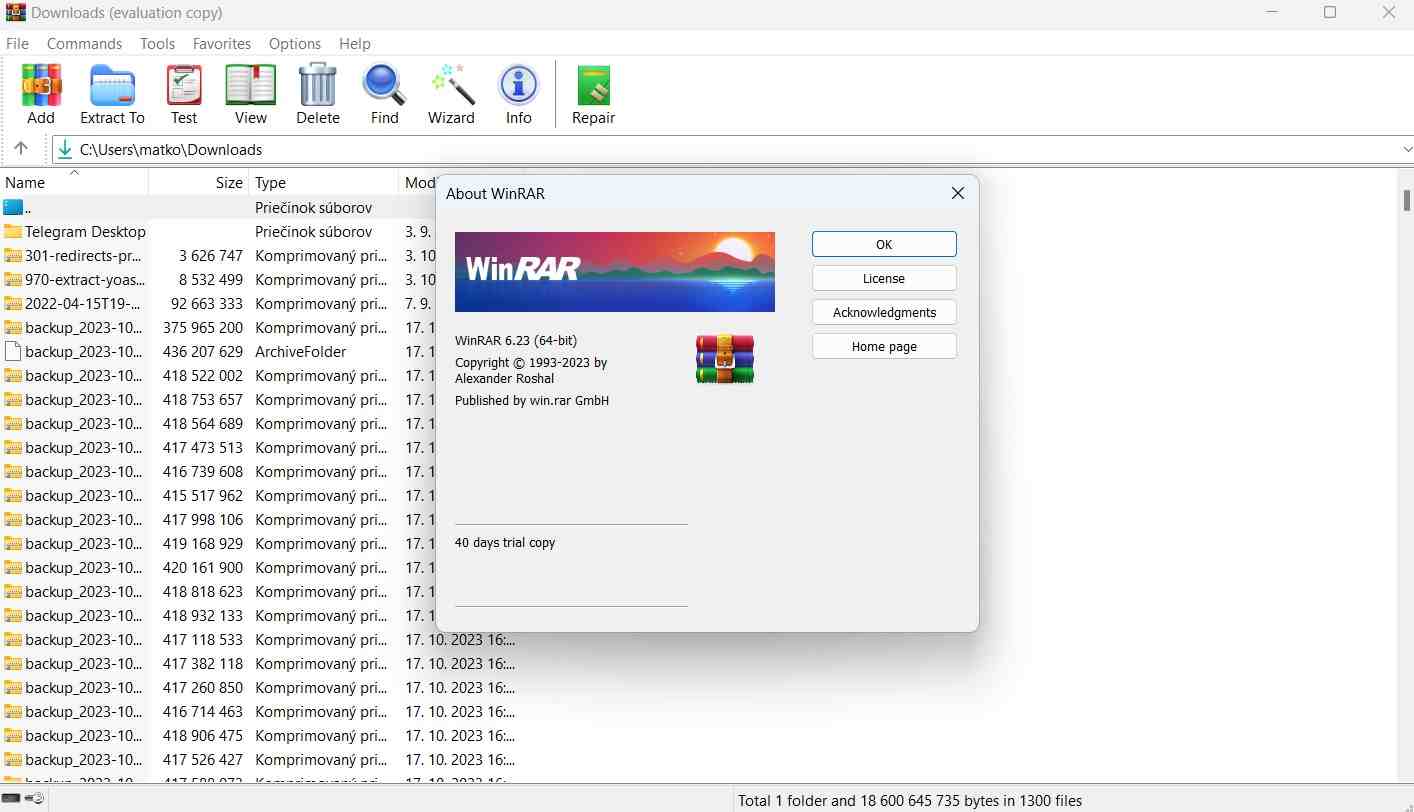
Najnovšia verzia WinRAR 7.23 už túto chybu odstraňuje. Má však jeden háčik. Program stále neponúka automatické aktualizácie, takže nový balík si musíš stiahnuť a nainštalovať ručne. Práve to podľa odborníkov predstavuje najväčší problém. Mnohí používatelia totiž vôbec nezistia, že nová verzia už existuje, a starší program zostane v počítači celé mesiace, informuje Malwarebytes.

Chyba sa ukryla v menej známej funkcii
Bezpečnostná chyba nesúvisí s obyčajnými archívmi RAR, ktoré väčšina ľudí otvára každý deň. Nachádza sa v podpore takzvaných recovery volume súborov s príponou .rev. Takéto súbory slúžia na opravu poškodených alebo neúplných archívov. Bežný používateľ sa s nimi stretne len zriedka, no WinRAR ich podporuje už dlhé roky. Práve pri ich spracovaní objavili odborníci slabinu označenú ako CVE-2026-14191.
Útočník môže pripraviť špeciálne upravené .rev súbory, ktoré prinútia WinRAR zapisovať údaje mimo vyhradenej pamäte. Taká situácia poškodí vnútorné dáta programu a otvorí cestu na spustenie škodlivého kódu.
„Škodlivé recovery súbory môžu oklamať WinRAR tak, že začne zapisovať údaje za hranicu vyhradenej pamäte, čo môže útočník zneužiť na spustenie škodlivého kódu v počítači obete,“ uviedol Malwarebytes.
Podľa Európskej databázy zraniteľností nejde o úplne novú chybu. Odborníci ju označili za variant zraniteľnosti z roku 2023, ktorá sa nachádzala v rovnakej časti programu. To zároveň ukazuje, že aj dlhoročný softvér môže obsahovať slabiny, ktoré sa objavia až po rokoch.
Neprehliadni

WinRAR pritom patrí medzi najznámejšie programy na prácu s archívmi. Milióny používateľov ho využívajú doma aj vo firmách, preto každá podobná chyba okamžite pritiahne pozornosť bezpečnostných expertov.
Najväčšiu kritiku si tentoraz nevyslúžila samotná chyba, ale spôsob distribúcie opravy. WinRAR stále neponúka automatické aktualizácie. Ak teda používateľ pravidelne nesleduje web vývojárov alebo technologické správy, o novej verzii sa vôbec nemusí dozvedieť.
Okrem samotnej aktualizácie navyše musí vybrať správny balík podľa svojho zariadenia. Program existuje pre Windows, macOS, Android, Linux aj FreeBSD. Pri Windowse navyše treba zvoliť správnu architektúru, teda 32-bitovú, 64-bitovú alebo ARM. Práve tieto kroky často odradia menej skúsených používateľov od aktualizácie.
Útočníci radi využijú aj staré chyby
Bezpečnostní odborníci upozornili, že podobné zraniteľnosti nezmiznú okamžite po vydaní opravy. Mnohí používatelia totiž aktualizáciu odložia alebo na ňu úplne zabudnú. Takéto prípady už poznáme aj z minulosti. V roku 2025 napríklad proruské hackerské skupiny zneužili inú chybu vo WinRARe pri útokoch na ukrajinské organizácie. V tom čase už oprava dávno existovala, no množstvo počítačov stále používalo staršiu verziu programu.
Práve preto odborníci dlhodobo pripomínajú, že vydanie bezpečnostnej opravy ešte automaticky neznamená koniec rizika.
Najdôležitejším krokom zostáva inštalácia WinRAR 7.23 alebo novšej verzie. Ak program používaš pravidelne, oplatí sa skontrolovať jeho číslo verzie ešte dnes. Bezpečnostní experti zároveň odporúčajú neotvárať archívy ani prílohy z neznámych zdrojov. Ak si pôvod súboru nevieš nezávisle overiť, radšej ho vôbec nespúšťaj. Pomôže aj kvalitný bezpečnostný softvér s aktívnou ochranou, ktorý dokáže zachytiť časť škodlivých súborov ešte pred ich otvorením.
Vo firmách odporúčajú správcovia bezpečnosti ešte prísnejší prístup. Ak zamestnanci WinRAR pri práci vôbec nepotrebujú, jeho odstránenie z počítačov zníži priestor pre podobné útoky.


















