

Už to nie je obyčajný phishing. Takto útočníci prispôsobujú podvodné správy, aby si naletel a odovzdal bankové údaje
Podvodné e-maily dnes cielia priamo na majiteľov webov a domén, no zďaleka nielen na nich. Stačí jedno kliknutie a môžeš prísť o prístupy, peniaze aj kontrolu nad službami. Tento typ phishingu najnovšie zneužíva mená známych hostingových spoločností a verejne dostupné údaje.

V dnešnom online svete už nie je náročné naraziť na podvod. Stačí si do Google vyhľadávania zadať názov produktu a pomerne ľahko sa môžeš dostať na falošný e-shop. Hackeri dnes totiž nie sú odkázaní len na amatérske stránky. Tí šikovnejší dokážu web optimalizovať tak, aby sa zobrazoval vysoko vo vyhľadávaniach, a tí menej technicky zdatní si jednoducho zaplatia reklamu. Podvody však nekončia len pri e-shopoch, ako určite dobre vieš. Nemenej často naše telefóny a schránky zaplavujú e-maily, SMS správy alebo telefonáty, pri ktorých s tebou útočník komunikuje priamo.
Nedávno sme napríklad upozorňovali na prípad, keď žene zavolal údajný syn s prosbou o pomoc. V skutočnosti však išlo o útočníka, ktorý pomocou umelej inteligencie napodobnil jeho hlas. Práve tento typ útokov ukazuje, že dnešné podvody už nie sú primitívne a často cielia priamo na emócie.

Útoky sú čoraz viac cielené
Teraz by sme ťa chceli upozorniť na ďalší modus operandi, s ktorým sme sa stretli. Ak vlastníš webovú stránku alebo doménu, môže sa ti v e-mailovej schránke objaviť správa podobná tej nižšie. Treba ju brať ale ako modelový príklad, keďže útočníci môžu rovnako tvrdiť, že ide o predĺženie predplatného YouTube Music, Spotify, Netflixu a podobne.
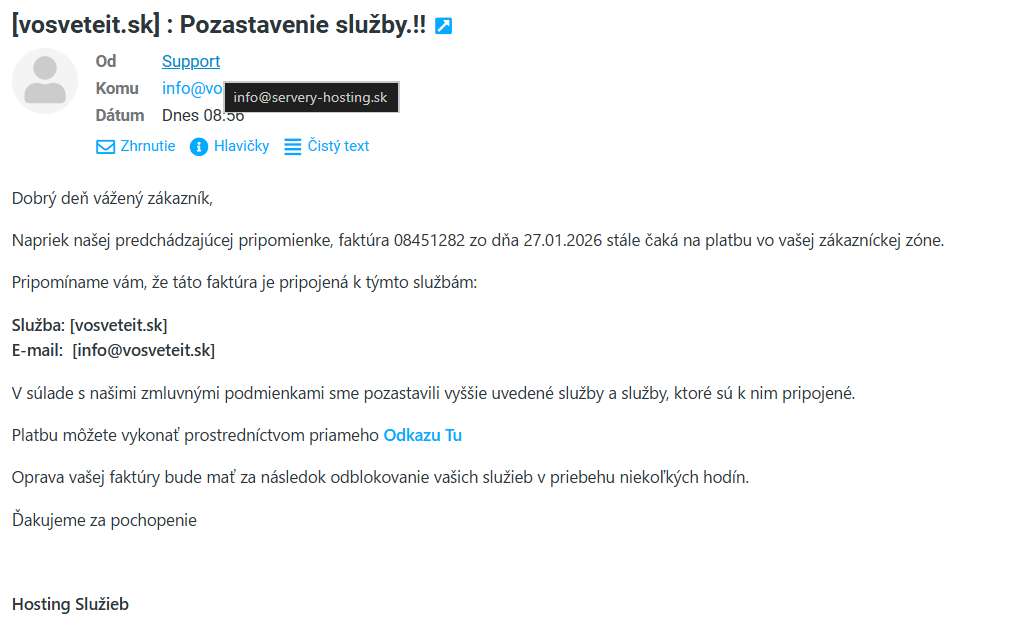
V tomto konkrétnom prípade nás útočník informoval o údajnom vypršaní služieb, ktoré máme využívať pre Vosveteit.sk. Názov našej domény bol uvedený priamo v hlavičke e-mailu, čo naznačuje, že nejde o náhodne rozosielanú správu, ale o cielene pripravený útok.
A práve to je moment, ktorý zvyšuje jeho úspešnosť. Keď vidíš vlastnú doménu a hrozbu odstavenia služieb, reaguješ reflexívne a chceš situáciu riešiť okamžite. A práve to hrá útočníkom do kariet.
Neprehliadni

URL adresa viedla na hostingovú spoločnosť, od ktorej odoberáme časť služieb
Pri takýchto e-mailoch mnoho ľudí automaticky urobí to isté. Skopíruje adresu odosielateľa a pokúsi sa otvoriť URL adresu, na ktorej má byť web hosťovaný. V našom prípade adresa „servery-hosting(.)sk“ nepôsobila na prvý pohľad nejak zvlášť podozrivo. Bežne nám chodia e-maily z rôznych služieb, ktoré majú viac ako len jednu doménu. Keďže išlo o údajný hosting k webu, názov nebil do očí a nepôsobil ako typický scam.
Nebezpečný moment však prišiel až po otvorení stránky. Na danej URL adrese bolo nastavené presmerovanie na legitímnu webhostingovú službu Websupport, od ktorej skutočne odoberáme časť našich služieb. Práve toto je jeden z najnebezpečnejších prvkov celého útoku. Obeť nadobudne pocit, že e-mail je dôveryhodný, pretože sa jej otvorí reálna a známa služba, ktorú už používa.
Útočníci týmto spôsobom cielene pracujú s dôverou. Nejde im o to, aby ťa okamžite presmerovali na falošnú platobnú bránu. Ich cieľom je najprv znížiť tvoju ostražitosť. Keď vidíš známy web, mozog si automaticky spojí e-mail s realitou a prestaneš spochybňovať detaily. Práve v tejto fáze býva obeť najzraniteľnejšia a ochotná kliknúť na ďalší odkaz, ktorý je v tele e-mailu, prihlásiť sa alebo doplniť platobné údaje.
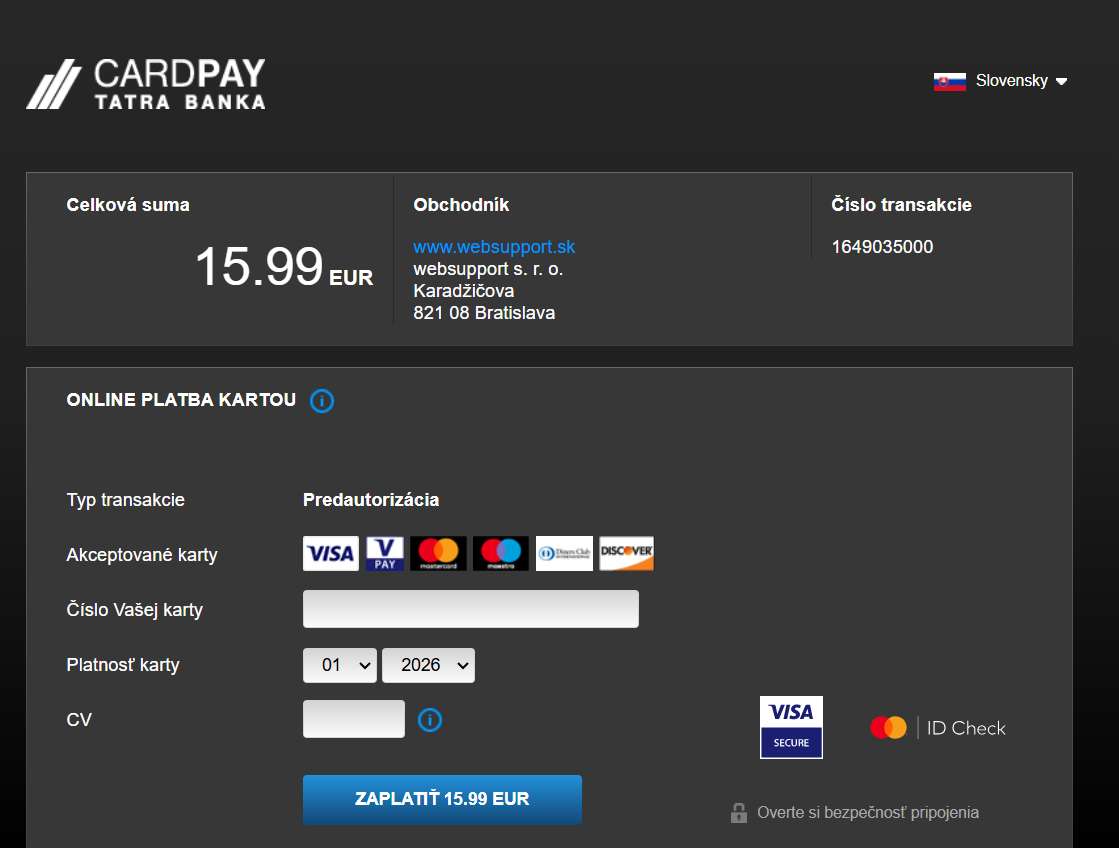
Takéto útoky sú nebezpečné aj preto, že zneužívajú verejne dostupné informácie. Útočník si vie jednoducho overiť, komu patrí doména, aké služby pravdepodobne využívaš a na koho cieliť. Nejde teda o náhodný spam, ale o cielený phishing, ktorý má výrazne vyššiu úspešnosť.

















