

Nový útok na Gmail obchádza heslá. Hackerom stačí, že zostaneš prihlásený v prehliadači, varuje Kaspersky
Hackeri našli spôsob, ako sa dostať ku Gmailu aj bez hesla. Využívajú prihlásenú reláciu v prehliadači, OAuth tokeny a oficiálne Google API.
Kybernetické útoky sa neustále menia a útočníci prichádzajú s čoraz prepracovanejšími spôsobmi, ako sa dostať k cenným dátam. Najnovší príklad ukázali výskumníci zo spoločnosti Kaspersky, ktorí odhalili nový nástroj hackerskej skupiny ToddyCat. Tá sa tentoraz nezamerala na klasické krádeže hesiel. Namiesto toho našla spôsob, ako získať prístup ku Gmailu cez oficiálne služby Googlu.
Práve to robí tento útok mimoriadne nebezpečným. Využíva totiž bežné funkcie internetového prehliadača aj oficiálne rozhranie Google API. Bezpečnostné systémy preto nemusia hneď rozpoznať, že sa deje niečo podozrivé.

Hoci útočníci cielili najmä na firemné účty, odborníci upozorňujú, že podobná technika predstavuje globálnu hrozbu. Milióny ľudí aj spoločností po celom svete používajú Gmail a prehliadače založené na Chromiu. Práve tie sa stali základom celého útoku.
Hackeri nepotrebujú tvoje heslo
Bežný phishing funguje jednoducho. Podvodník sa pokúsi vylákať prihlasovacie údaje a následne sa prihlási do účtu. Nová technika funguje úplne inak. Ak zostane používateľ prihlásený do Gmailu, útočník využije existujúcu reláciu v prehliadači. Špeciálny nástroj s názvom Umbrij následne ovládne internetový prehliadač na diaľku, získa autorizačný token a cez oficiálne rozhranie Google API otvorí prístup k e-mailom.
Výsledok je z pohľadu útočníka rovnaký. Dostane sa k pošte bez toho, aby poznal tvoje prihlasovacie meno alebo heslo.
Neprehliadni

„Útočníci automatizovali všetky fázy útoku a zároveň zostali neviditeľní pre monitorovacie systémy,“ varujú bezpečnostní analytici z Kaspersky.
Jedným z najzaujímavejších detailov celej kampane zostáva spôsob ovládnutia prehliadača. Hackeri zapnú Chrome alebo Microsoft Edge v špeciálnom režime určenom pre vývojárov. Tento režim bežne slúži na testovanie webových stránok alebo automatizáciu úloh. Nástroj Umbrij sa následne pripojí cez vzdialené ladenie, otvorí prihlasovaciu stránku Googlu a automaticky „klikne“ na všetky potrebné tlačidlá. Používateľ pritom o ničom nemusí vedieť. Celý proces prebehne na pozadí bez otvorenia klasického okna prehliadača.
Podľa analýzy Kaspersky sa skupina ToddyCat sústredila najmä na podnikové prostredie. Firemné e-maily často obsahujú obchodné plány, finančné dokumenty, internú komunikáciu alebo údaje zákazníkov. Takéto informácie majú pre kyberzločincov obrovskú hodnotu.
Nebezpečenstvo však nespočíva iba vo firemnom sektore. Rovnaký princíp môže v budúcnosti poslúžiť aj pri útokoch na ďalšie organizácie alebo používateľov, ktorí zostanú prihlásení do svojho Google účtu. Práve preto odborníci hovoria o hrozbe s globálnym dosahom.
Útok využije oficiálne služby Googlu
Jedným z dôvodov, prečo je nový spôsob taký nebezpečný, zostáva využitie legitímnych služieb. Hackeri totiž neútočia priamo na servery Googlu. Namiesto toho zneužijú systém OAuth 2.0, ktorý slúži na bezpečné udeľovanie oprávnení aplikáciám. Po získaní autorizačného kódu vytvoria prístupový token. Ten následne otvorí cestu k Gmailu prostredníctvom oficiálneho rozhrania API.
Z pohľadu bezpečnostných systémov preto komunikácia vyzerá ako bežná činnosť schválenej aplikácie.
Výskumníci objavili aj ďalší zaujímavý detail. Hackeri spúšťali škodlivý program pod názvom, ktorý pripomínal bezpečnostný softvér. Zároveň využili známe legitímne aplikácie na načítanie škodlivého kódu. Takáto technika výrazne sťažuje odhalenie útoku.
Okrem toho si nástroj vytvorí vlastnú kópiu používateľského profilu prehliadača. Vďaka tomu pracuje s existujúcimi cookies aj prihlásenými účtami bez toho, aby používateľ čokoľvek postrehol.
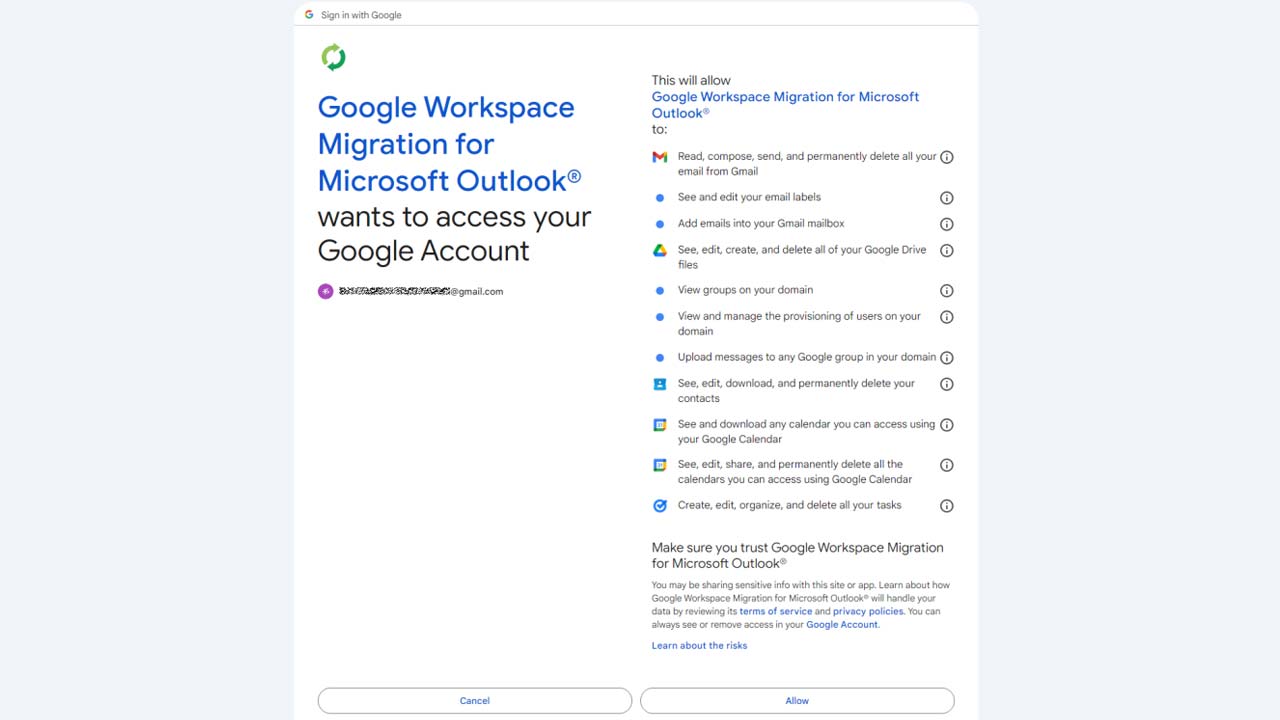
Kaspersky odporúča firmám pravidelne kontrolovať aplikácie, ktoré majú prístup ku Google účtom. Ak sa medzi nimi objavia služby Google Workspace Migration for Microsoft Outlook alebo Google Workspace Sync for Microsoft Outlook, hoci ich organizácia vôbec nepoužíva, mali by ich okamžite odobrať.
Ďalším odporúčaním zostáva sledovanie podozrivého spúšťania prehliadača v režime vzdialeného ladenia a kontrola neobvyklých knižníc načítaných do dôveryhodných aplikácií. Výskumníci zároveň upozornili, že používatelia by sa po skončení práce mali zo svojho Google účtu odhlásiť. Tým sa zníži šanca, že útočníci zneužijú už otvorenú reláciu.
„Skupina ToddyCat neustále rozširuje svoj arzenál s cieľom obísť bezpečnostné mechanizmy a získať prístup k firemnej komunikácii,“ píše Kaspersky.
Práve preto odborníci očakávajú, že podobné techniky sa budú objavovať čoraz častejšie. Kybernetickí zločinci totiž čoraz menej útočia hrubou silou a čoraz viac využívajú legitímne nástroje, ktoré sa v bežnej prevádzke používajú každý deň. To robí z podobných kampaní problém, ktorý sa netýka iba jednej firmy alebo jednej krajiny, ale prakticky každého, kto svoje pracovné alebo osobné údaje zverí cloudovým službám.


















