

Tvoj Samsung má skrytú funkciu, cez ktorú môžeš odhaliť vírus v telefóne. Pozri sa, kde ju nájdeš
Samsung telefóny majú skrytú funkciu, ktorá dokáže na úrovni systému skontrolovať, či sa v zariadení nenachádzajú škodlivé aplikácie. Je však dobre ukrytá v nastaveniach a veľa používateľov o nej ani netuší.
V dnešnej dobe sa môžu škodlivé aplikácie dostať do telefónu doslova na pár klikov. Najčastejšie sa to stáva vtedy, keď si používateľ stiahne aplikáciu z neoficiálneho obchodu alebo priamo z internetu. Problém však nie je len mimo oficiálnych zdrojov. Škodlivé aplikácie sa opakovane objavujú aj v Obchode Play, kde sa im dokáže častokrát dariť celé mesiace.
Dobrým príkladom je kampaň GhostAd, na ktorú sme upozorňovali nedávno. Cez desiatky aplikácií, ako napríklad AppLovin, Vungle, BIGO, ktoré sa tvárili ako užitočné nástroje či aplikácie, sa do telefónov šíril adware. Ten následne na pozadí zariadenia zobrazoval agresívne reklamy, spomaľoval systém a zvyšoval spotrebu batérie. Používateľ pritom často netušil, ktorá aplikácia je za problém zodpovedná.

Android telefóny pritom už dnes základnú ochranu proti škodlivým aplikáciám majú. Volá sa Google Play Protect a ide o akúsi povinnú výbavu, ktorá je prítomná v každom zariadení s Androidom. Google Play Protect kontroluje aplikácie pri inštalácii aj priebežne na pozadí. Samsung však ide o krok ďalej a nad touto ochranou ponúka ešte vlastné riešenie, ktoré kontroluje bezpečnosť aplikácií priamo na úrovni systému. Táto funkcia je však v telefóne pomerne dobre schovaná a veľa používateľov o nej ani netuší.
Ako skontrolovať aplikácie v telefónoch Samsung, či nie sú škodlivé
Nájdeš ju v Nastaveniach telefónu, konkrétne v časti Starostlivosť o zariadenie, kde sa nachádza položka Ochrana aplikácií. Práve tu môžeš manuálne spustiť kontrolu nainštalovaných aplikácií a zistiť, či sa v telefóne nenachádza niečo podozrivé.
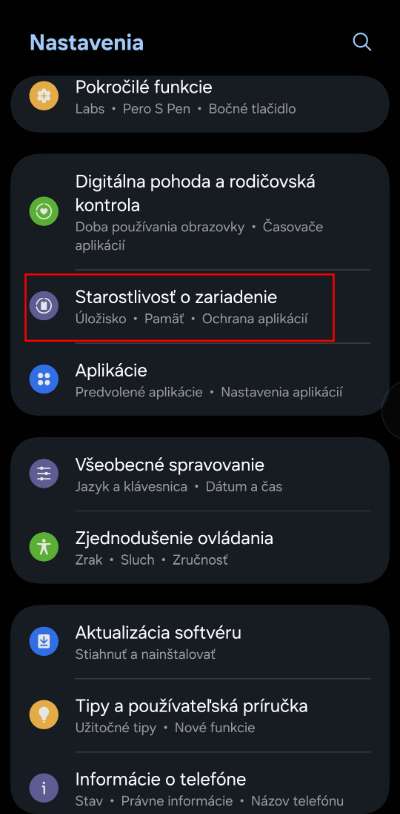
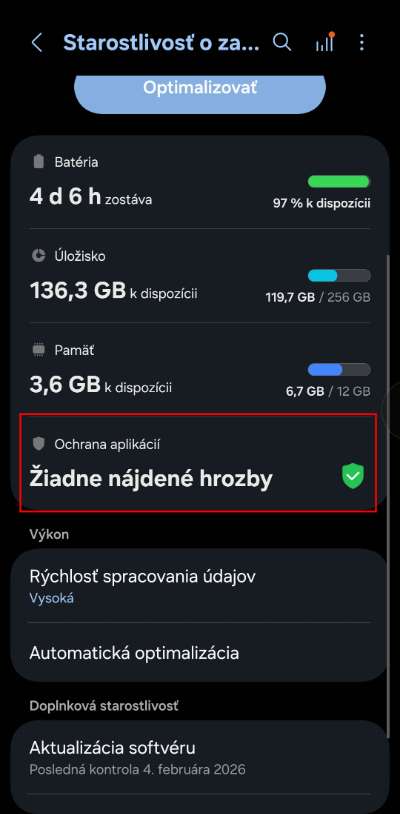
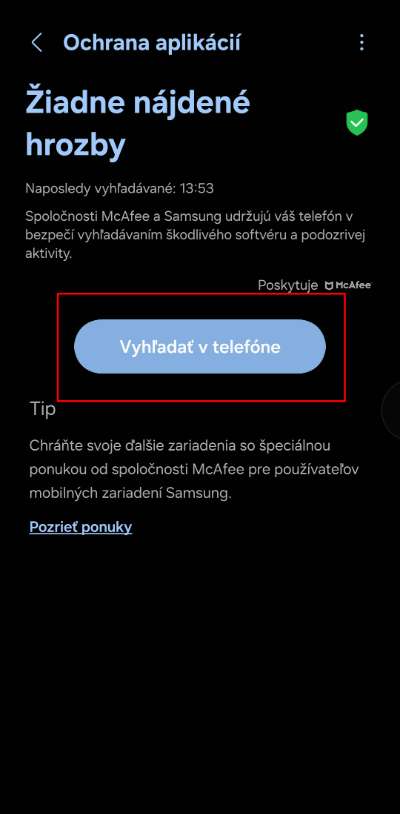
Táto kontrola však funguje inak než Google Play Protect. Google Play Protect aj Ochrana aplikácií v Samsung telefónoch kontrolujú aplikácie priamo v zariadení. Samsung však k ochrane Googlu pridáva vlastnú bezpečnostnú vrstvu a vlastné databázy hrozieb integrované do systému cez Samsung Knox.
Neprehliadni

Ako funguje skenovanie aplikácií technológiou od Samsungu
Po spustení kontroly systém najskôr prejde celý zoznam nainštalovaných aplikácií. Nezáleží na tom, či pochádzajú z Google Play, z iného obchodu alebo boli nainštalované manuálne pomocou APK súboru. Každá aplikácia sa posudzuje samostatne.
Prvým krokom je kontrola digitálneho podpisu aplikácie. Každá Android aplikácia je podpísaná certifikátom vývojára a systém tento podpis porovnáva s databázami známych legitímnych autorov, ale aj s databázami podpisov, ktoré sa v minulosti spájali so škodlivým kódom, adware kampaňami alebo tzv. droppermi. Ak sa aplikácia navonok tvári ako známy softvér, no podpis tomu nezodpovedá, ide o prvý vážny varovný signál.
Nasleduje statická analýza aplikácie. Systém síce nečíta zdrojový kód ako človek, no analyzuje jeho štruktúru. Sleduje, aké knižnice aplikácia používa, či obsahuje známe reklamné alebo sledovacie SDK, či v nej nie sú prítomné komponenty typické pre adware a či aplikácia nemá pripravený mechanizmus na sťahovanie ďalšieho kódu po spustení. Práve v tejto fáze sa často odhaľujú aplikácie, ktoré sa po inštalácii správajú nevinne, no majú pripravený priestor na dodatočné doručenie škodlivého obsahu.
Ďalšia a nemenej časť kontroly prebieha až po nainštalovaní aplikácie. Ochrana aplikácií sleduje jej správanie v systéme a porovnáva ho s tým, ako sa zvyčajne správajú legitímne aplikácie rovnakého typu. Systém si napríklad všíma, či sa aplikácia sama spúšťa na pozadí bez jasného dôvodu, či zobrazuje reklamy mimo vlastného rozhrania, či sa snaží bežať aj po zatvorení alebo reštarte telefónu, či nadmerne komunikuje so vzdialenými servermi alebo sa pokúša obchádzať systémové obmedzenia.
Ak aplikácia robí veci, ktoré nedávajú zmysel vzhľadom na jej deklarovanú funkciu, je označená ako podozrivá. Takto napríklad odhaľuje aj adware, ktorý sa maskuje ako tapeta, baterka či jednoduchá hra, no v skutočnosti zarába na agresívnych reklamách bežiacich na pozadí.
Nejde pritom len o zoznam konkrétnych aplikácií, ale aj o známe vzorce správania, typické komunikačné servery používané malvérom, techniky zneužívania systému a reklamné siete spojené s podvodnými kampaňami. Vďaka tomu dokáže systém zachytiť aj aplikáciu, ktorá ešte nie je oficiálne označená ako škodlivá, no správa sa veľmi podobne ako softvér z už odhalených útokov.


















