

Trojan ToxicPanda udrel v Európe. Útočí na Android zariadenia a cieli na peniaze používateľov. Takto sa dostáva do smartfónov
Bezpečnostní experti upozorňujú, že RAT trojan ToxicPanda, ktorý útočí na európskych užívateľov. Na toto si dávaj pozor.
Bezpečnostní analytici z Cleafy pozorovali nový Android malvér, ktorý spočiatku priradili k známej rodine malvéru TgToxic, no nakoniec sa ukázalo, že ide o úplne nový škodlivý softvér v online priestore.
Analýza tohto škodlivého softvéru, ktorý nakoniec získal označenie ToxicPanda, ukázal, že tento malvér má nejaké spoločné znaky s vyššie spomínaným malvérom. Škodlivý kód sa v určitom bode výrazne líši od kódu TgToxic a veľa funkcionalít, ktorým sa tento malvér vyznačuje, v prípade ToxicPanda malvéru chýbajú.

Nový malvér na scéne
Bezpečnostní analytici dokázali z analýzy vyvodiť, že s najväčšou pravdepodobnosťou je ToxicPanda malvér ešte stále vo vývoji. Dokázali to faktom, že veľké množstvo príkazov, ktoré sa v kóde nachádzajú, sú takzvané placeholdery, teda kód bez špecifickej funkcionality.
“ToxicPanda sa radí k moderným Remote Access Trojanom, skrátene RAT, ktoré operujú na mobilných zariadeniach. RAT znamená, že kyberzločinci majú prístup k napadnutému zariadeniu na diaľku. Vďaka tomu môžu vykonávať rôzne podvody priamo na zariadení. Tieto funkcionality môžeme pozorovať v množstve iných moderných malvérov, napríklad v bankových trojanoch Medusa, Copybara alebo BingoMod,” tvrdia bezpečnostní experti.
Analytici ďalej vysvetľujú, že adaptáciou manuálneho prístupu môžu kyberzločinci ťažiť z niekoľkých výhod. Prvou je, že malvér nepotrebuje až tak skúsených vývojárov. Popri tom môžu cieliť na prakticky akúkoľvek banku a tým, že kyberzločinci osobne manipulujú obete, sa dokážu vyhnúť niekoľkým behaviorálnym opatreniam, ktoré majú banky implementované.
ToxicPanda malvér ale zaujal expertov hneď niekoľkými aspektmi. Ako prvé si všimli, že kyberzločinci, ktorí stoja za týmto malvérom, pochádzajú z Číny. Na tom by samo o sebe nebolo nič zvláštne, no hackeri sa rozhodli útočiť na Európu a Latinskú Ameriku. Bezpečnostní analytici nepozorujú často, že by hackerské skupiny z tohto regiónu útočili na pozorované regióny. Prebiehajúce útoky ale naznačujú buď to expanziu alebo zmenu svojho operačného fokusu.
Neprehliadni

Malvérom ToxicPanda bolo infikovaných viac ako 1 500 Android zariadení, ktoré boli zároveň na diaľku ovládané hackermi počas kampane. Najzasiahnutejšou krajinou bolo Taliansko, ktoré predstavovalo viac ako 50% všetkých infikovaných zariadení.
Ako malvér ToxicPanda operuje?
Na začiatku sme spomenuli, že si bezpečnostní experti všimli prebiehajúci vývoj malvéru, ktorý naznačovalo viacero placeholder príkazov. Z technického hľadiska má teda malvér ToxicPanda znížené schopnosti, hlavne ak ho porovnáme s modernými bankovými trójskymi koňmi. K tomu sa pridáva aj podobnosť s malvérom TgToxic, ktorého bezpečnostní analytici označujú aj ako predchodcu.
“Väčšina príkazov malvéru TgToxic buď nie sú implementované, alebo sú implementované nešikovným spôsobom. Z toho nám vychádza, že TgToxic mohol slúžiť ako základná šablóna pre vývoj tohto malvéru. Pozorovali sme hlavne odstránenie ATS rutiny a horšie metódy na vyhnutie sa odhaleniu. Z tohto uhla pohľadu môžeme hovoriť, že je malvér ToxicPanda akýmsi downgradom,” hovoria bezpečnostní analytici.
Zmeny, ktoré kyberzločinci vykonali naznačujú, že nemajú až tak bohaté skúsenosti so zahraničnými cieľmi alebo prísnejšími reguláciami európskych krajín. V tomto ohľade je nutné spomenúť aj to, že hackerská skupina zmenila svoj primárny cieľ. Predtým sa zameriavali hlavne na kryptopeňaženky, no zatiaľ z neznámych príčin prešli na finančné inštitúcie.
Malvér ToxicPanda sa šíri cez falošné aplikácie
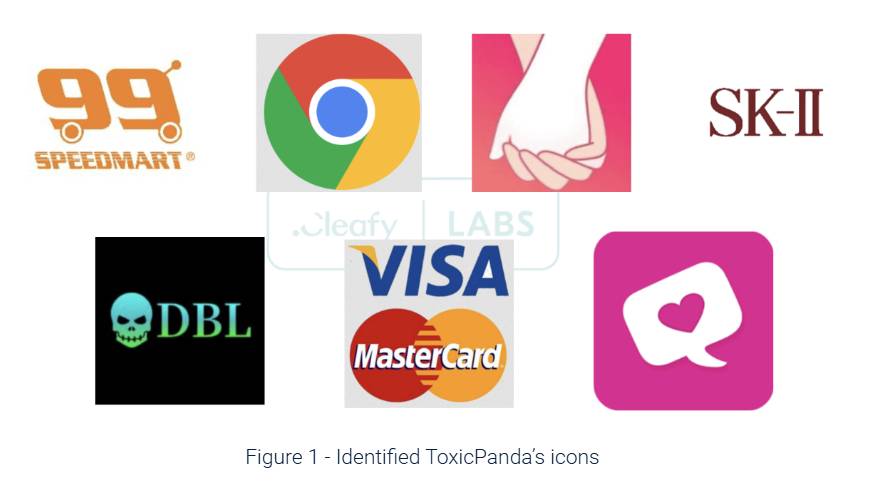
Bezpečnostní analytici sa domnievajú, že prechod na finančné inštitúcie môže kráčať ruku v ruke s tým, že sa hackeri rozhodli zasiahnuť väčšiu populáciu užívateľov. Malvér ToxicPanda sa šíri cez falošné aplikácie, pričom výskumníci počas analýzy odhalili rôzne falošné ikony pre tieto appky. Na základe ikon usudzujú, že sa malvér ukrýva za rôzne platobné inštitúcie, no aj iný známy softvér, napríklad Google Chrome. Okrem toho analytici pozorovali aj niekoľko ikon, ktoré pripomínali zoznamky. Hackeri sa preto môžu pokúšať vytvoriť aj generické zoznamovacie aplikácie, na ktoré následne nalákajú užívateľov.
Samozrejme, to, že experti na bezpečnosť odhalili škodlivý softvér v aplikáciách vyššie, neznamená, že trojan sa nešíri aj cez iné aplikácie. Ako ďalej upozorňujú, tak najčastejšie sa do zariadení obetí dostáva cez sideloading. Inými slovami, ToxicPanda sa šíri hlavne cez obchody tretích strán, cez fóra a podobne.


















