

Takto ti vedia ukradnúť Google aj Microsoft účet bez toho, aby si si to všimol. Hackeri spustili novú zbraň VoidProxy!
Bezpečnostní analytici odhalili nebezpečnú kampaň VoidProxy, ktorá funguje ako phishingová služba. Hackeri cielia na Google a Microsoft účty, kradnú heslá, kódy aj cookies a dokážu obísť bezpečnostné filtre.
Bezpečnostní analytici z Okta Threat Intelligence odhaľujú hackerskú operáciu, ktorá sa zakladá na modeli phishing ako služba. Operáciu pomenovali Void Proxy.
Phishing ako služba, PhaaS, je typ operácie, v rámci ktorého skúsenejší hackeri vytvoria phishingovú platformu aj s infraštruktúrou. Tú následne prenajímajú ďalej menej skúsením podvodníkom, pričom sami môžu útočiť na rôzne ciele. Samotná kampaň VoidProxy je mimoriadne sofistikovaná a vyhýba sa odhaleniu bezpečnostným softvérom.

Hackeri cielia v rámci kampane na Microsoft a Google účty. Rovnako však malvér dokáže presmerovať užívateľov zo stránok tretích strán, ktoré ponúkajú dodatočné bezpečnostné praktiky, ako napríklad jednorazové prihlásenie.
“VoidProxy je vyspelý, škálovateľný a ťažko odhaliteľný phishingový nástroj,” varujú bezpečnostní analytici.
Takto prebieha VoidProxy útok
Phishingový útok používa takzvaný Man-in-the-Middle útok, aby zachytil komunikáciu medzi tvojim zariadením a overovacími portálmi. Tak dokážu zachytiť prihlasovacie údaje, kódy viacfaktorového overenia alebo súbory cookies, ktoré v sebe majú dáta o prihlásení.
Ďalším znepokojivým faktom je šírenie phishingu ako PhaaS. Už na začiatku sme spomenuli, že týmto umožňujú aj menej skúseným hackerom, aby mohli útočiť pomocou sofistikovaného malvéru. Znižujú tým latku pre vstup pre ostatných hackerov. Keď sa hackerom podarí dostať sa do účtov obetí, následne môžu vykonávať finančné podvody, krádeže dát a ďalšie útoky. Cez odcudzený Google alebo Microsoft účet sa môžu skúsiť dostať aj do ďalších zariadení obete.
Neprehliadni

“Platforma VoidProxy sa doteraz dokázala vyhnúť analýze vďaka viacerým vrstvám funkcií proti analýze, vrátane kompromitovaných e-mailových účtov, viacerých presmerovaní, výziev Cloudflare CAPTCHA, Cloudflare Workers a služieb dynamických DNS. Malvér sme dokázali analyzovať vďaka našej schopnosti detegovať a upozorňovať na phishingové útoky v zákazníckych prostrediach, kde sa používa FastPass, ako aj z cieľavedomej práce nášho tímu pre analýzu a výskum hrozieb,” vysvetľujú bezpečnostní analytici.
V prvej fáze posielajú hackeri obetiam útoku návnadu z už predtým napadnutých účtov. Využívajú pritom legitímnych poskytovateľov emailových služieb ako Constant Contact, Active Campaign, NotifyVisitors a iné. Tým zneužívajú reputáciu týchto účtov a dostávajú sa za spamové filtre.
Každý phishingový mail obsahuje URL na skračovače linkov, ako napríklad TinyURL. Po kliknutí na tento odkaz je užívateľ niekoľkokrát presmerovaný, než sa dostane na stránku, ktorá predstavuje prvý stupeň útoku. Presmerovania hackeri využívajú pravdepodobne preto, aby dokázali obísť automatizovaný analytické softvéry. Ešte než sa ale prvá stránka načíta, užívateľ musí vykonať CAPTCHA overenie, ktoré zaručí, že nejde o bota.
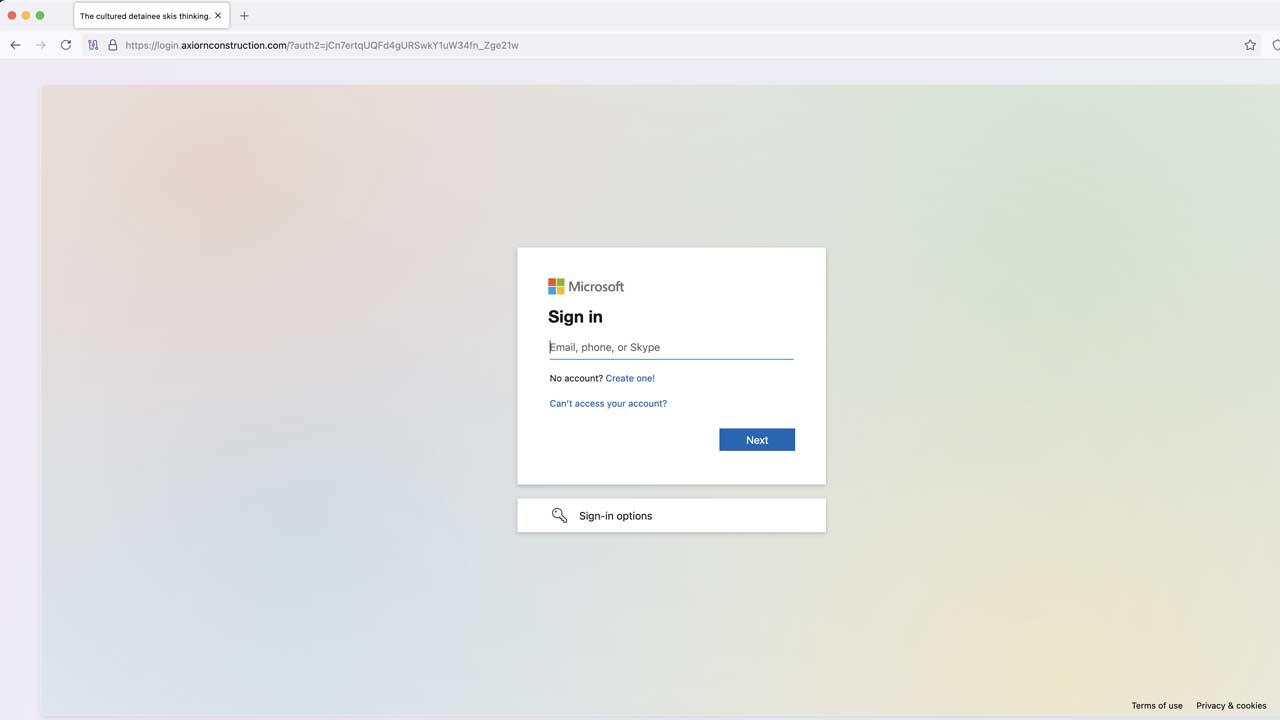
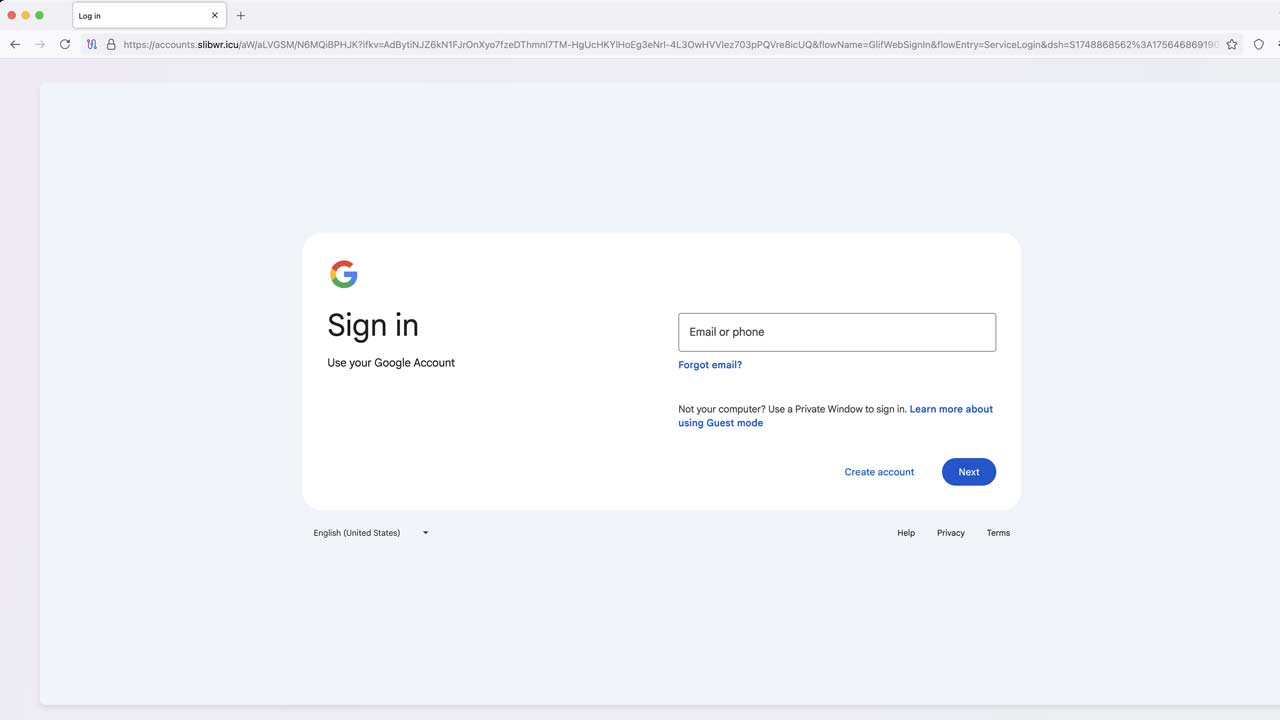
Po úspešnom zvládnutí CAPTCHA testu sa načítava phishingová stránka. Tá je perfektnou replikou legitímneho prihlasovacieho okna Microsoftu alebo Googlu.
“Akýkoľvek pokus dostať sa na stránku s analytickými nástrojmi nás doviedol namiesto phishingových prihlasovacích stránok na generickú “Vitajte!” stránku,” hovoria bezpečnostní analytici.
Krádež cookie súborov
Keď užívateľ poskytne hackerom svoje prihlasovacie údaje do Microsoft alebo Google účtu, začína sa sofistikovaný a viacvrstvový útok, ktorý je hlavnou silnou stránkou nástroja VoidProxy.
Server hackerov totiž slúži ako reverzné proxy na zachytenie a vysielanie informácií. To zahŕňa prihlasovacie mená, heslá a MFA kódy. Tie sa posielajú medzi Microsoftom, Googlom a bezpečnostnými spoločnosťami ako Okta. Keď legitímna služba overí prihlásenie a vydáva session cookie, VoidProxy tieto dáta zachytí. Útočník má teraz k dispozícii súbor cookie, ktorý obsahuje platné prihlasovacie dáta. Hacker sa teda môže prihlásiť do tvojho účtu bez toho, aby spustil varovania.
Kampaň VoidProxy je mimoriadne nebezpečná a zasahuje po celom svete. Keďže ide o mimoriadne sofistikovaný podvod, vyžaduje sa maximálna opatrnosť, aby si sa ochránil. To znamená, že ak ti príde do schránky mail od neznámej osoby alebo od služby, ktorú nepoužívaš, neklikaj na žiadny odkaz, ktorý je v správe priložený.


















