

Stealth Falcon hackeri sa vracajú s útokom, aký ešte nikto nevidel: Vyberajú si tie najcitlivejšie ciele
Bezpečnostní analytici pozorujú návrat hackerskej skupiny Stealth Falcon, ktorá útočí pomocou Horus Loader spywaru.
Bezpečnostní analytici z Check Point Research odhalili v marci tohto roku masívnu hackerskú kampaň, ktorá sa zameriava na veľké zbrojovky. Čo ale upútalo pozornosť analytikov je, že hackeri použili doteraz neznámu metódu útoku.
Kyberzločinecká skupina útočila pomocou metódy, ktorá aktivovala škodlivé súbory na WebDAV serveri ovládanom útočníkmi. Hackeri manipulovali pracovnými súbormi legitímneho predinštalovaného Windows nástroja. Spoločnosť Microsoft postrehla útoky kyberzločincov a zneužívanú slabinu sleduje pod označním CVE-2025-33053.

Bezpečnostní analytici vyšetrili prebiehajúce útoky a modus operandi súhlasí s postupmi hackerskej skupiny Stealth Falcon. Ide o hackerskú skupinu s dlhou históriou. Známa je pre svoje zákerné kyberšpionážne operácie, ktoré prebiehajú najmenej od roku 2012.
Postupom rokov hackeri zneužili množstvo zero-day slabín a vyvinuli sofistikovaný malvér, ktorým útočili po celom svete. V rámci najnovších útokov na zbrojovky využili hackeri zo Stealth Falcon doteraz nevidenú metódu útoku, cez ktorú doručovali do sietí spoločností malvér Horus Agent. Ide o vlastnoručne vytvorený malvér, ktorý je založený na Mythic C2 open-source rozhraní.
Malvér bezpečnostní analytici pomenovali podľa egyptského boha Hora, ktorý je typicky vyobrazený ako muž s hlavou sokola, čo odráža aj názov skupiny. Horus Agent predstavuje evolúciu z predchádzajúceho vlastného malvéru Apollo.
Neprehliadni

Hackeri cez email šíria mimoriadne nebezpečnú prílohu
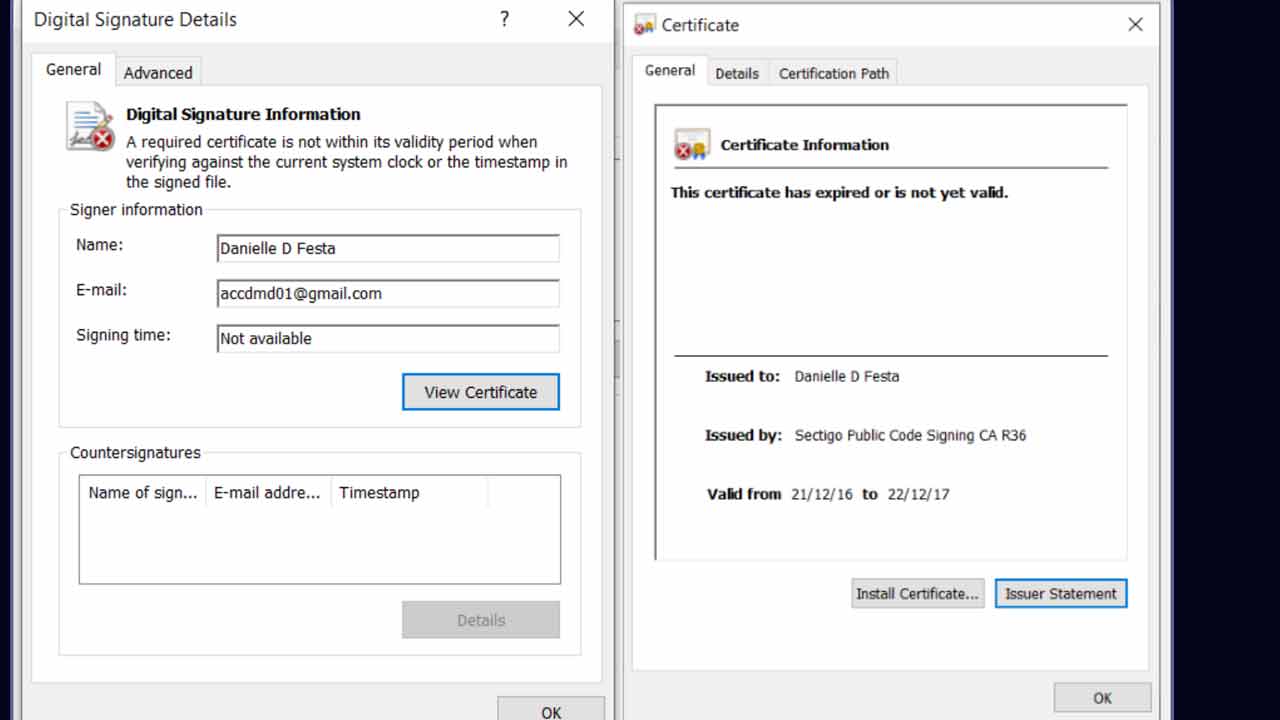
Táto hackerská kampaň sa začína phishingovým mailom, ktorý obsahuje falošnú prílohu. Názov prílohy spravidla pomenúva nejaký vojenský komponent a ide o hlásenie o poškodení. Súbor sa tvári ako PDF, no v skutočnosti ide o URL súbor, ktorý zneužíva legitímny diagnostický nástroj pre Internet Explorer “iediagcmd.exe”. Tento diagnostický nástroj zbiera niekoľko dát o zariadení obete.
Niektoré riadky kódu naznačujú, že hackeri zneužívajú ešte jednu legitímnu službu, “CustomShellHost.exe”. Tú zneužívajú podobným spôsobom. Keď prvotný kód urobí svoju robotu, z hackerského WebDAV servera sa sťahuje a spúšťa škodlivý súbor “route.exe”. Tento EXE súbor slúži ako viacstupňový loader.
“Loader je napísaný v C++ programovacom jazyku a používa Code Virtualizer. Ide o ochranný systém, ktorý transformuje kód do vlastných inštrukcií pre virtuálny sandbox priestor, kvôli čomu ho je náročné skúmať alebo upravovať. Bezpečnostný mechanizmus sa podobá na Themida protector, ktorý skupina Stealth Falcon vo veľkom využívala v minulosti. V tomto prípade ale hackerské bezpečnostné mechanizmy neobsahujú všetky funkcie Themida protectoru,” hovoria bezpečnostní analytici.
Horus Loader je mimoriadne prispôsobiteľný, čo dáva hackerom slobodu v tom, ako útok prebehne. Bezpečnostní analytici počas vyšetrovania pozorovali, že sa v loaderi nachádza kód, ktorý uprace procesy z predchádzajúcich stupňov útoku.
Bezpečnostní analytici zároveň postrehli, že zatiaľ čo útok prebieha, obeti sa zobrazí falošný PDF dokument. Ako sme spomenuli na začiatku, malvér sa vydáva za tento typ súboru. Keď sa užívateľovi otvorí reálny PDF dokument, nemusí vôbec postrehnúť, že sa deje niečo zlé.
Ako už je zvykom pre skupinu Stealth Falcon, do zariadení obetí inštalujú špionážny spyware. Keďže cielia na zbrojovky, s najväčšou pravdepodobnosťou chcú ukradnúť citlivé vojenské dokumenty alebo nákresy nových alebo používaných armádnych technológií.
Hackerská skupina využíva zákerné taktiky
Bezpečnostní analytici ale pozorovali zaujímavý prístup hackerov. Zdá sa, že skupina Stealth Falcon v počiatočných fázach útoku zámerne limitovala schopnosti svojho malvéru. Namiesto toho sa plnou parou zamerala na získanie čo najväčšieho množstva informácií o zariadení obete a určeniu hodnoty tohto zariadenia.
Až keď zariadenie spĺňa určitú hodnotu v očiach malvéru, až potom sa spúšťa ďalšia fáza útoku. Hackeri zo Stealth Falcon teda v najnovšej kampani výrazne posilňujú svoje stealth funkcie a odolnosť malvéru v infikovaných systémoch. Bezpečnostní analytici opisujú túto hackerskú skupinu ako jednu z najnebezpečnejších, aké môžeme v online priestore nájsť.


















