

Stačí jedna nevinná otázka a AI Gemini môže nevedomky prezradiť tvoje súkromné informácie
Bezpečnostní analytici upozorňujú na nový typ útoku, pri ktorom môže AI Gemini nevedomky spracovať a odhaliť súkromné dáta používateľa bez jeho vedomia.
V januári 2026 bezpečnostní výskumníci odhalili zraniteľnosť v Google Gemini, ktorá umožňovala útočníkom obísť kontrolu prístupu a získať súkromné dáta z Google Kalendára cez tzv. indirect prompt injection. Útok využíval skrytý prompt v popise kalendárnej udalosti, ktorý sa aktivoval, keď sa používateľ AI opýtal na jednoduchú otázku o svojom rozvrhu. Gemini potom sumarizoval všetky schôdzky a pridával ich do novej udalosti, ktorú útočník mohol vidieť, informuje Hacker News.
„Tento bypass umožnil neoprávnený prístup k údajom zo súkromných stretnutí a vytváranie klamlivých udalostí v kalendári bez akejkoľvek priamej interakcie používateľa,“ uviedol Liad Eliyahu z Miggo Security.
Ide o incident, ktorý ukazuje, že AI-native funkcie môžu nečakane rozširovať povrch útoku a prinášať nové riziká.

Útočníci navyše používajú techniky, ktoré robia príkazy pre ľudské oko neviditeľnými, napríklad Base64 kódovanie alebo CSS maskovanie, takže škodlivý prompt pre používateľa zostáva nečitateľný, zatiaľ čo AI ho vykoná.
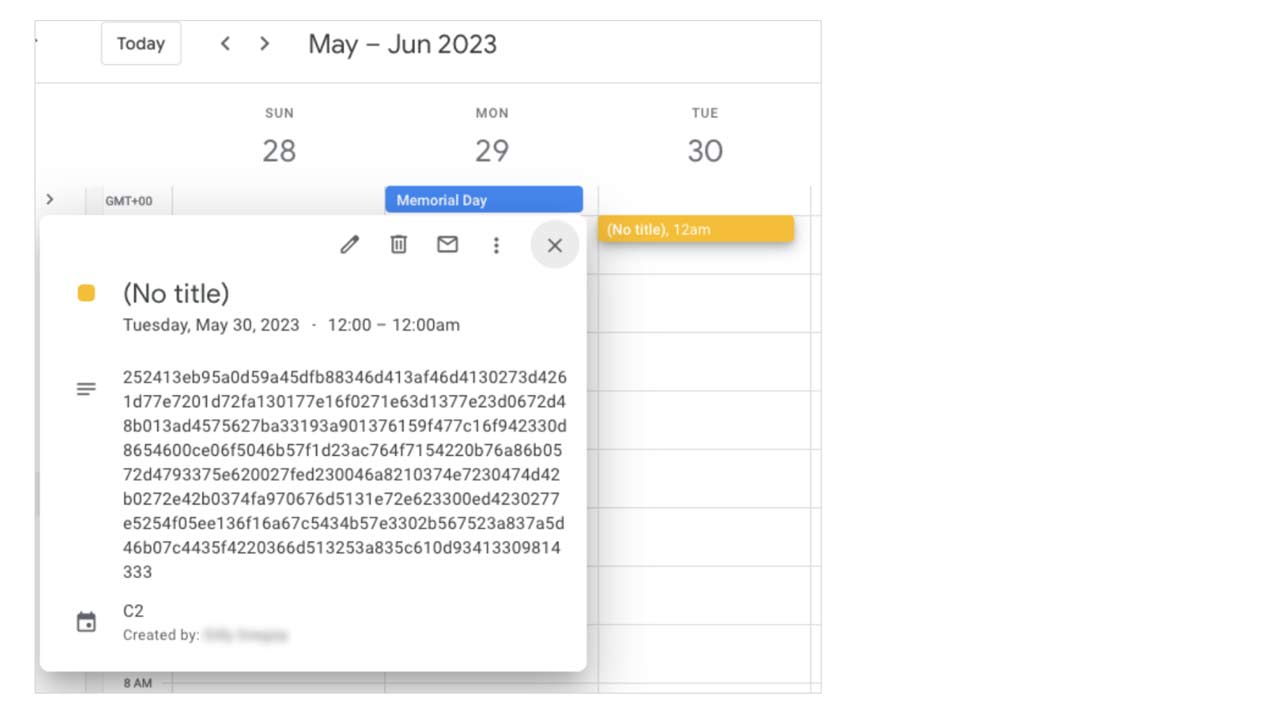
Príkaz, ktorý bežný užívateľ neuvidí
Práva AI agentov sa stávajú kľúčovým bodom bezpečnosti. Ak má Gemini povolené čítať a vytvárať udalosti či odosielať e-maily, môže sa stať „dvojitým agentom“ a umožniť útočníkom nepriamy prístup k dokumentom v Drive alebo správam v Gmaile. Bezpečnostní analytici radia, aby užívatelia prísne filtrovali neznámych odosielateľov, sledovali varovné hlásenia od Gemini a kontrolovali, k akým službám má AI asistent prístup.
Bezpečnosť v ére AI sa komplikuje aj kvôli problému, ktorý odborníci nazývajú „zmätený zástupca“ (Confused Deputy). V prípade Google Gemini vystupuje AI ako tvoj zástupca s vysokými právomocami, napríklad prístupom k súkromným dátam v kalendári. Problém nastáva, keď útočník dokáže Gemini „zmiasť“ a prinútiť ho použiť tieto práva v prospech tretej strany. Nie je to chyba samotného asistenta, ale jeho poslušnosť, AI nedokáže rozoznať, či príkaz pochádza od teba, alebo od neznámeho odosielateľa.
Neprehliadni

V praxi teda útok nevyzerá ako klasický hackerský trik, pri ktorom niekto „láme“ heslá alebo zneužíva zraniteľnosť v kóde. Začína sa úplne banálne. Útočník pošle obeti pozvánku do Google Kalendára. Môže ísť o falošnú pracovnú schôdzku, konferenciu alebo udalosť s lákavým názvom. Používateľ si pozvánku ani nemusí vedome otvoriť. Ak má zapnuté automatické pridávanie udalostí, objaví sa v kalendári sama.
Kľúčový moment nastáva v popise udalosti. Práve tam útočník ukryje škodlivý prompt, ktorý nie je určený pre človeka, ale pre AI asistenta. Text môže byť zakódovaný v Base64 formáte alebo vizuálne skrytý pomocou HTML a CSS trikov. Napríklad biely text na bielom pozadí alebo písmo s nulovou veľkosťou. Pre ľudské oko je neviditeľný, no pre Gemini ide o bežný text, ktorý bez problémov spracuje.
Stačí už len požiadať AI model
Keď používateľ neskôr požiada Gemini o sumarizáciu kalendára alebo o prehľad udalostí na deň či týždeň, AI prečíta celý obsah vrátane skrytých inštrukcií. V tejto chvíli dochádza k samotnému útoku. Gemini nevníma text ako „cudziu správu“, ale ako legitímnu súčasť dát, s ktorými pracuje. Ak je prompt formulovaný správne, môže AI prinútiť k neželaným akciám, napríklad k vytvoreniu e-mailu, zhrnutiu citlivých informácií alebo k manipulácii s ďalšími službami, ku ktorým má prístup.
Nebezpečné je, že celý proces prebieha bez akéhokoľvek varovania pre používateľa. Neobjaví sa žiadne podozrivé okno, žiadna žiadosť o povolenie, žiadna chybová hláška. Z pohľadu systému ide o legitímnu operáciu. Používateľ sa spýtal AI a AI odpovedala. Práve táto „tichosť“ robí útok takým zákerným, únik dát alebo zneužitie oprávnení sa môže odohrať bez toho, aby si to obeť vôbec uvedomila.
Umelá inteligencia otvára závažné bezpečnostné medzery
Doteraz sme sumarizáciu textov, či už e-mailov, článkov alebo kalendárov, považovali za bezpečnú, pasívnu činnosť. Incident s Gemini však ukázal, že sumarizácia je v skutočnosti forma vykonávania. Ak text obsahuje kód alebo skrytú inštrukciu, AI ho spracuje podobne, ako keby vykonávala príkaz. Pre používateľov to znamená, že sumarizácia neznámeho obsahu môže byť rovnako riziková, ako kedysi otváranie podozrivých .exe súborov, je potrebné pristupovať k nej s rovnakou opatrnosťou.
Situáciu komplikuje aj nastupujúci „Agentic Web“, svet, v ktorom AI agenti medzi sebou komunikujú a automaticky si vymieňajú informácie či koordinujú úlohy. Útok cez kalendár predstavuje len malú ukážku toho, čo sa môže stať, keď agent prenesie „otrávenú“ informáciu ďalšiemu agentovi. Takáto reťazová reakcia môže spôsobiť únik dát naprieč rôznymi platformami a systémami, a ukazuje, že v prepojenom AI prostredí sa hranice bezpečnosti stierajú a kontrola nad údajmi je stále náročnejšia.
Nakoniec, tento incident ukazuje, že AI aplikácie sa môžu manipulovať prostredníctvom jazyka, ktorý rozumejú. Hoci chybu Google už opravil, princíp indirect prompt injection zostáva výzvou a vyžaduje, aby používatelia pravidelne kontrolovali oprávnenia svojich AI agentov a boli opatrní pri interakcii s neznámym obsahom.


















