

Slováci, pozor! ESET varuje pred online podvodmi, ktorých cieľom je vybieliť ti bankový účet
Bezpečnostní experti z ESETu vytvorili súbor najčastejších kyberhrozieb na Slovensku. Viedli investičné podvody.
Bezpečnostní experti z ESETu vydávajú správu o kyberhrozbách, ktoré prevládali na Slovensku v druhej polovici tohto roka, presnejšie od júna do novembra. Táto správa nám ukazuje, že v porovnaní s predchádzajúcim obdobím sa situácia nezlepšila. Celkový počet zachytených hrozieb vzrástol o 9%.
Nárast hrozieb podnietil hlavne nový druh investičného podvodu, ktorý sa začal u nás objavovať v hojnom zastúpení. Ide o podvod, s ktorým sa najčastejšie stretneš na platformách Mety a týka sa podozrivo lákavých ponúk na investovanie.

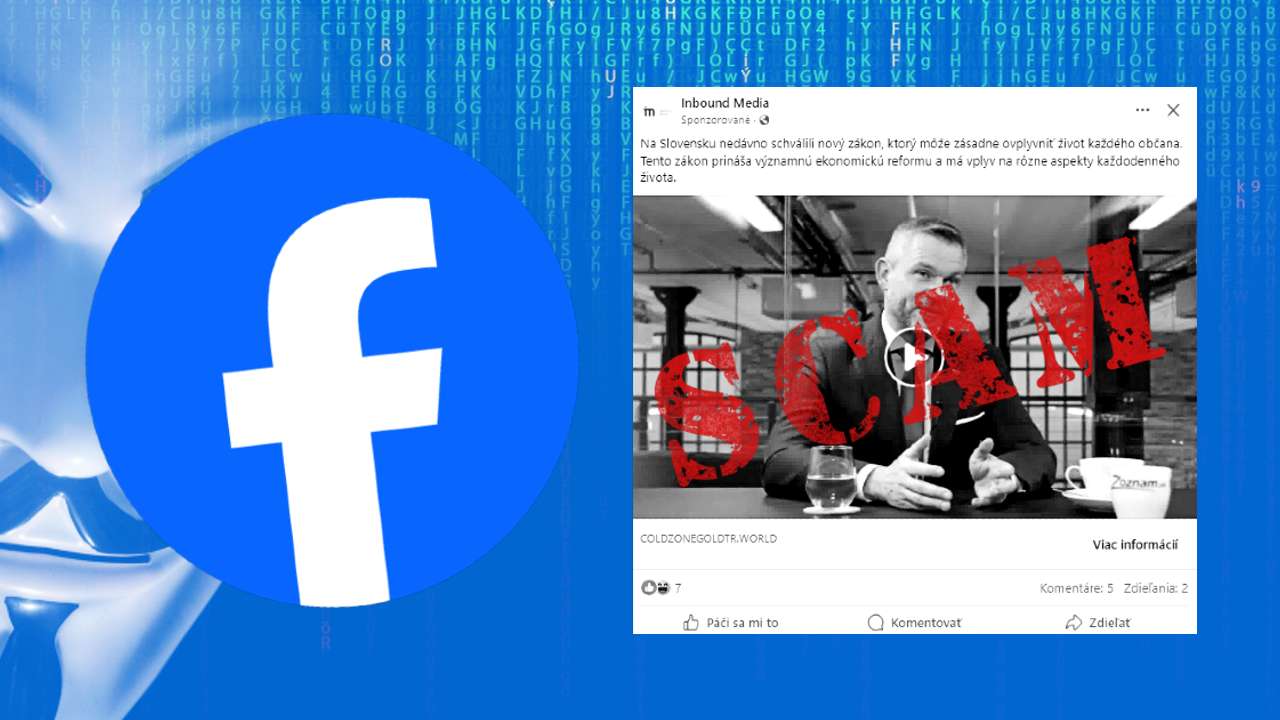
Investičné podvody nie sú v online sfére novinkou, no čo robí z tohto konkrétneho podvodu obzvlášť zákernú hrozbu je, že podvodníci začali využívať tváre známych osobností alebo mená veľkých spoločností. Schovávajúc sa za dôveryhodnou tvárou podvodníci ponúkajú až priveľmi dobré investičné ponuky, tentokrát s výrazne vyššou úspešnosťou.
Známe tváre vyrobené cez deepfake technológiu
V podvodných reklamných príspevkoch sa ti môže ukázať hocikto, od politikov, moderátorov, až po úspešných podnikateľov. Častokrát sú videá v podvodných príspevkoch upravované pomocou technológie deepfake, ktorá sa s pomocou umelej inteligencie stala ešte prirodzenejšou. Na videu teda uvidíš známe osobnosti, ako rozprávajú slová, ktoré ale v živote nepovedali. Na internete sa môžeš stretnúť s deepfake prezidenta Petra Pellegriniho, ministra financií Ladislava Kamenického a hackeri zneužili aj kyberbezpečnostnú spoločnosť ESET a do deepfake dali jej generálneho riaditeľa, Richarda Marka.
Ako sme už spomenuli, tieto investičné podvody sa šíria hlavne cez malvertising, teda podvodné reklamy. Vidieť ich môžeš na Facebooku alebo Instagrame. Podvod má však ešte hlbšiu vrstvu. Keď klikneš na podvodnú reklamu, dostaneš sa na falošný portál, ktorý je urobený tak, aby imitoval jeden z bulvárnych portálov na Slovensku. Niekedy ťa ale reklama zavedie na falošnú stránku imitujúcu legitímnu firmu.
Neprehliadni

Tam na obete podvodu čaká formulár. Po vyplnení ich kontaktuje agent telemarketingu, ktorý im lepšie opíše výhodnú investičnú ponuku. Hovorí, že človek môže prísť k slušným peniazom, stačí investovať “len” 250 eur.
Spoločnosť ESET poukazuje na jednu zaujímavosť. V prvej polovici tohto roka podobné investičné podvody prakticky neexistovali, v druhej odrazu vystrelili až na 3% z celkových zachytených hrozieb. Slovensko predstavuje druhú krajinu, v ktorej sa podobné podvody objavovali najčastejšie. Prvenstvo získalo Japonsko a Kanada bola treťou krajinou, kde sa tento podvod objavoval najčastejšie.
„Ide o pomerne prepracovanú podvodnú schému, ktorú útočníci realizujú na viacerých úrovniach. Aj keď pre skúsenejších používateľov ide o očividný podvod, spoliehajú sa na to, že naletí aspoň malá časť zraniteľnej populácie. Osoby rozprávajúce na deepfake videách majú neprirodzené pohyby pier, čo však obete môžu prehliadnuť na menších obrazovkách. Navyše predpokladáme, že tento podvod bude vďaka zlepšujúcej sa umelej inteligencii čoraz dôveryhodnejší. Najlepšou prevenciou preto zostáva chrániť sa bezpečnostným softvérom a používať kritické myslenie pri vyhodnocovaní online informácií,“ vysvetľuje Ondrej Kubovič, špecialista na digitálnu bezpečnosť spoločnosti ESET.
Ďalšie časté hrozby v našom online priestore
Najviac ale u nás vyčíňali v druhej polovici roka phishingové maily, špecificky hrozba, ktorú ESET zachytáva pod názvom HTML/Phishing.Agent. Ide o škodlivú HTML prílohu v mailoch, ktorá napodobňuje prihlasovacie okná známych služieb. Tento útok má za cieľ získať citlivé údaje obetí.
Na Slovensku sme sa často stretávali aj s podvodom so sexuálnou tematikou. Obetiam príde do schránky mail, v ktorom útočník vysvetľuje, že ich cez webkameru zachytil v chúlostivej situácii a pýtajú od nich peniaze. ESET upokojuje, že v tomto prípade útočníci len “blafujú” a nemajú v rukách žiaden citlivý obsah, ani deepfake video.
Problémy nám robil aj škodlivý JavaScript kód Agent trojan. Útočníci ho umiestňujú na legitímne webové stránky. Keď obeť takúto stránku navštívi, malvér môže infikovať zariadenie bez toho, aby obeť niečo robila. Bezpečnostní experti sa stretli s podvodom FakeCaptcha, o ktorom sme informovali nedávno. Ide o podvod, ktorý sa maskuje za reCaptcha test a šikovným spôsobom presviedča užívateľov, aby sami spustili na svojom počítači škodlivý PowerShell skript.


















