

Týchto 17 aplikácií z Google Play dokáže posielať platené SMS bez vedomia používateľa. Môžeš ich mať v telefóne, preto si to skontroluj
Škodlivá Android aplikácia z Google Play sa pokúšala odosielať platené SMS a aktivovať platby cez mobilného operátora. Pozri sa, ako podvod fungoval.
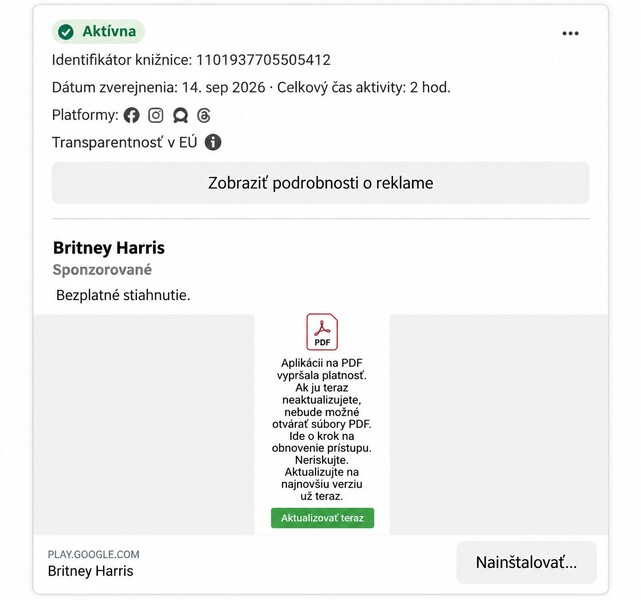
Dve reklamy na Facebooku sľubovali aktualizáciu aplikácie na otváranie PDF súborov. Po kliknutí však používateľa neposlali k žiadnej aktualizácii, ale do Google Play, kde si mal nainštalovať SMS aplikáciu Messenger Pro. Kampaň odhalili bezpečnostní experti z CERT Polska.
Po získaní oprávnení SMS klienta sa škodlivý kód dokázal pokúsiť odoslať spoplatnenú SMS za približne 7 eur bez toho, aby ju používateľ sám napísal. Ďalší mechanizmus sa pokúšal aktivovať platbu cez mobilného operátora za službu účtovanú približne 4 eurá každých sedem dní.

Reklama sľubovala PDF aktualizáciu. Namiesto nej nainštalovala SMS aplikáciu
CERT Polska zachytil 14. septembra dve reklamy na Facebooku, ktoré mierili na používateľov v Poľsku. Tvrdili, že aplikácii na otváranie PDF súborov skončila platnosť a bez aktualizácie prestane fungovať.
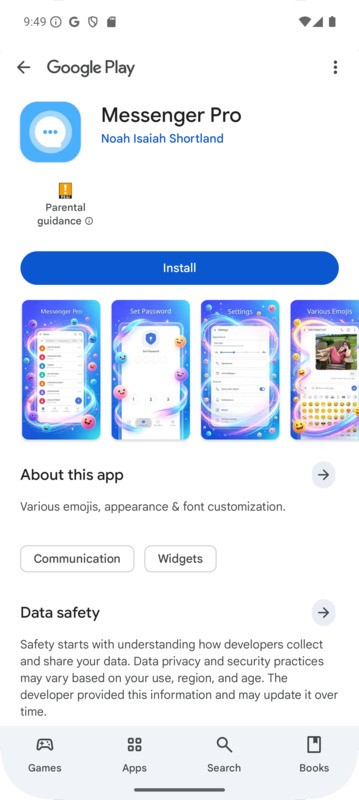
Kto klikol, neskončil pri PDF nástroji. Odkaz otvoril Google Play a ponúkol Messenger Pro, SMS aplikáciu vo verzii 9.0 od vývojára vystupujúceho pod menom Noah Isaiah Shortland. V obchode sľubovala ochranu správ heslom, zmenu vzhľadu či emoji. O PDF dokumentoch v jej popise nebolo nič.
Používateľ pritom nemusel povoľovať inštaláciu cudzieho APK súboru ani opúšťať oficiálny obchod.
Neprehliadni

CERT napokon identifikoval 1 235 reklám zobrazovaných pod 74 názvami profilov na platformách Mety. Propagovali 29 aplikácií dostupných v Google Play, pričom s rovnakou operáciou výskumníci pomocou spoločného kódu a serverovej infraštruktúry spojili 17 z nich. Na tieto aplikácie smerovalo 852 reklám.
Pri šiestich aplikáciách CERT získal komponenty priamo určené na toll fraud alebo potvrdil spojenie s príslušným payloadom:
- Cool Wallpaper –
com.supono.ihgsvco - Text Chat –
com.text.chat.messaging.sms.vccqaho - Max Messenger –
com.maxmessenger.sms.pkqlav - Messenger Pro –
com.messages.sms.messenger.textmessage.owyo - Phone Cleaner Master –
com.ms.phonecleaner.clean.junk.pkoza - PDF Scanner Art –
com.pdfscanner.artyo
Ďalších jedenásť aplikácií obsahovalo loadery, ktoré CERT prepojil s rovnakou operáciou, hoci ich konečný podvodný modul sa výskumníkom nepodarilo získať:
- Seed Text Messages –
com.seeds.textsms.avon - Instant Messages –
com.instantmessages.textdatamessages - PDF Scanner Pro –
com.pdf.quantum.scanner - Short Messages –
com.shrtsms.xxmessages - Text Magic Messages –
com.efasms.magical.tmmssages - Lite PDF Scanner –
imagetopdf.pdfconverter.jpgtopdf.avabcl - Text Message Pro –
com.tipro.smstext.message - Quick Chat Message –
com.chatmessages.textsmsmessanger - Text Messages –
com.cuff.textsms.messages.patk - Go Cleaner Pro –
com.merclean.approximating - Quick Message Pro –
com.msg.quick.secure.chsrkm
SMS aplikácia si vypýtala oprávnenia, ktoré jej Android bežne dovolí
Messenger Pro zobrazovala SMS konverzácie, archív aj nástroje na blokovanie spamu a používateľ si ju mohol nastaviť ako predvolenú aplikáciu na správy.
Tým získala prístup, ktorý malvér potreboval. Ako predvolený SMS klient mohla čítať, prijímať a odosielať správy, pričom takéto oprávnenia pri tomto type aplikácie nepôsobili podozrivo.
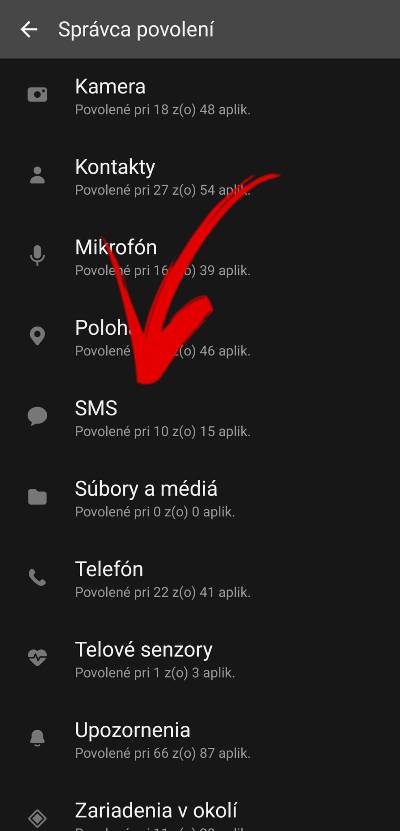
Na obrazovke s povoleniami navyše tvrdila, že nežiada nič navyše a súkromie používateľa je prioritou. Práve tieto oprávnenia neskôr využil škodlivý kód.
Aplikácia si po inštalácii stiahla ďalší DEX kód
Loader v aplikácii obnovil zašifrovaný DEX súbor a načítal ďalšiu vrstvu, ktorá sa spojila so vzdialeným serverom. Ten kontroloval krajinu používateľa a podľa nej posielal príslušný payload.
Na rozlíšenie krajiny malvér používal MCC, Mobile Country Code mobilnej siete. Poľsko má kód 260 a tamojšie zariadenia dostávali modul určený na takzvaný toll fraud, teda zneužívanie spoplatnených telekomunikačných služieb. Rovnaká aplikácia tak mohla na jednom trhu pôsobiť neškodne a inde dostať zo servera podvodný modul.
Pravidlá Google Play zakazujú aplikáciám distribuovaným cez obchod sťahovať z externých zdrojov spustiteľný kód, napríklad DEX, JAR alebo natívne .so súbory.
Podobný postup sa už objavil aj pri bankovom malvéri ukrytom v aplikáciách z Google Play, kde sa nebezpečná časť dostala do telefónu až po inštalácii.
Malvér si zo servera vypýtal číslo aj text platenej SMS
CERT počas testu zachytil tri krátke čísla: 92505, 92512 a 92513. V registri poľského regulátora UKE boli všetky vedené ako aktívne Premium SMS služby. Jedna správa stála približne 7 eur.
Každá služba vyžadovala aj konkrétne kľúčové slovo. Riadiaci server poslal aplikácii číslo aj text správy a JavaScript bez kliknutia používateľa aktivoval odkaz typu sms:. Messenger Pro mala ako predvolený SMS klient oprávnenie správu odoslať.
Pri jednom z testov Android pokus zachytil a upozornil, že správa môže byť spoplatnená. CERT potvrdil fungovanie mechanizmu, nie samotné strhnutie peňazí.
Výskumníci zachytili napríklad službu All4You na čísle 92513 s cenou približne 7 eur. Firmy vedené pri týchto číslach CERT nepovažuje za prevádzkovateľov malvéru. Útočníci využili ich existujúcu platobnú infraštruktúru.
Útočníci skúšali peniaze stiahnuť aj priamo cez mobilného operátora
Malvér vedel pracovať aj s platbou cez mobilného operátora. V kóde mal postup, ktorý otvoril platobnú stránku, pracoval s telefónnym číslom a po doručení overovacieho PIN kódu cez SMS ho vedel vložiť späť do formulára.
CERT pri teste zachytil stránku spoločnosti Teleaudio so službou za približne 4 eurá každých sedem dní. Otvorila sa v skrytom WebView na pozadí, takže používateľ mohol mať na obrazovke stále Messenger Pro a platobný proces vôbec nevidieť.
Výskumníci nezadali telefónne číslo ani PIN, preto sa platba nedokončila. Malvér však mal postup pripravený až po fázu potvrdenia transakcie.
Nešlo pritom o Premium SMS na krátke číslo. Suma sa mala účtovať cez mobilného operátora, preto sa služba Teleaudio nenachádzala v registri Premium SMS UKE.
Reklama, Google Play aj SMS oprávnenia pôsobili legitímne
Reklama bola na Facebooku, aplikácia v Google Play a ako SMS klient si pýtala oprávnenia, ktoré na svoju činnosť potrebovala. Škodlivý modul sa načítal až neskôr zo vzdialeného servera.
Samotný pôvod z Google Play preto nie je zárukou bezpečnosti. Útočníci už v minulosti využívali aj režim Early Access v Google Play, ktorý im pomáhal obmedziť množstvo verejných skúseností a recenzií.
CERT Polska nahlásil Messenger Pro Googlu 15. septembra a aplikácia bola odstránená. Na zariadeniach, kde už bola nainštalovaná, však zostala a testovacie telefóny v Poľsku sa stále dokázali pripájať k riadiacim serverom.
Vyšetrovanie spojilo s operáciou 17 aplikácií z Google Play. Pri šiestich CERT potvrdil komponenty určené na toll fraud alebo priame napojenie na takýto modul. Ďalších jedenásť obsahovalo súvisiace loadery, no konečný payload sa nepodarilo získať.
Google odstránil všetky aplikácie, ktoré mu CERT nahlásil. Meta stiahla aj identifikované reklamy.
Na faktúre hľadaj neznáme Premium SMS a opakované platby
Ak si podobnú aplikáciu mal v telefóne, skontroluj faktúru od operátora alebo históriu čerpania kreditu. Hľadaj neznáme Premium SMS, platby tretím stranám a opakované menšie sumy. V tejto kampani sa objavila napríklad služba účtujúca približne 4 eurá každých sedem dní.
Neznámu platbu rieš priamo s operátorom. Vie dohľadať, za čo bola suma účtovaná, a môže zablokovať Premium SMS alebo platby tretím stranám cez mobilný účet.
Skontroluj aj predvolenú SMS aplikáciu a oprávnenia na čítanie či odosielanie správ. Po odstránení podozrivej aplikácie môžeš zariadenie preveriť cez Google Play Protect.
Messenger Pro bola v Google Play, fungovala ako SMS klient a pýtala si oprávnenia, ktoré k tejto funkcii patria. Práve vďaka tomu nepôsobila ako očividný malvér.


















