

Silent Swap dorazil aj na Slovensko. V tichosti zmení príjemcu, ktorému posielaš peniaze. Stačí kliknúť a sú preč
Silent Swap ako falošné Google Notes mení adresy kryptopeňaženiek pri platbe. Kampaň zasiahla aj Slovensko, varujú experti z McAfee.
Skopíruješ adresu peňaženky, vložíš ju do transakčného poľa a stlačíš odoslať. Všetko vyzerá normálne. Peniaze však pristanú niekde úplne inde. Nový malvér s názvom Silent Swap funguje presne takto. Ticho zamení adresu príjemcu skôr, ako ju stihneš poriadne overiť. A keďže väčšina blockchainových transakcií sa už nedá vrátiť späť, jeden nepozorný klik môže znamenať trvalú stratu.
Kampaň objavili výskumníci z McAfee Labs. Malvér sa šíri cez nepodpísané inštalátory a výskumníci našli jeho verzie napísané v .NET aj Golang. Tie do prehliadača potajme nasadia škodlivé rozšírenie. Tvári sa ako nevinná aplikácia na poznámky s názvom „Google Notes“. Má čistú ikonku aj jednoduché funkčné rozhranie. Keď ju otvoríš, správa sa presne tak, ako by si od poznámkovej aplikácie čakal. Celá špinavá práca však beží v pozadí, v skriptoch, ktoré používateľ nevidí.

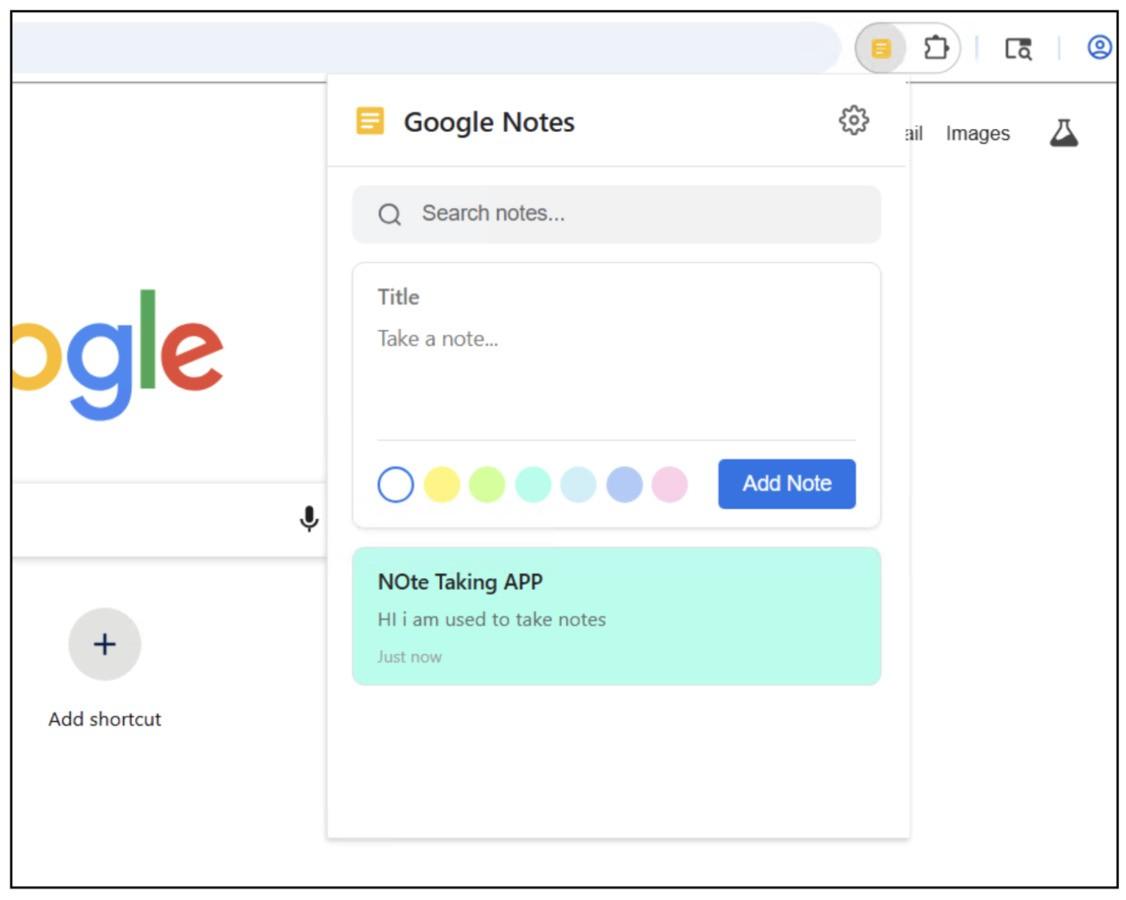
Malvér sa do prehliadača zapíše ako legitímne rozšírenie
Inštalátor s názvom BaseZipInstaller nečaká na bežné schválenie používateľom. Priamo zasahuje do súborov nastavení Chromium prehliadačov, napríklad Chrome, Edge, Brave či Opera, a vpíše do nich rozšírenie tak, aby vyzeralo ako legitímne nainštalované.
Prehliadače si pritom bežne kontrolujú integritu týchto súborov pomocou hashov a HMAC hodnôt. Malvér ich po úprave prepočíta a prepíše. Prehliadač tak nemusí zbadať nič podozrivé. Rozšírenie sa potom do systému dostane obchádzkou, úplne mimo oficiálneho obchodu s doplnkami.
Pri novších verziách Chrome a Edge je podľa McAfee potrebné, aby bol zapnutý vývojársky režim. Útočníci to môžu riešiť sociálnym inžinierstvom, napríklad navádzaním používateľa, aby režim zapol sám. Staršie verzie Chromium prehliadačov sú vo väčšom riziku. Po dokončení inštalácie sa škodlivý inštalátor sám vymaže, čím odstráni jednu z viditeľných stôp po prvotnej infekcii.
Neprehliadni

Namiesto jednej adresy používa celý systém náhrad
Na rozdiel od bežného malvéru, ktorý má peňaženky útočníkov natvrdo zapísané v kóde, ide Silent Swap o krok ďalej. Zachytenú adresu pošle na server útočníka a späť dostane konkrétnu náhradnú adresu. Pri viacerých kryptomenách sa pôvodná adresa mapuje na konkrétnu útočníkovu adresu. Ak používateľ neskôr skopíruje tú istú adresu znova, malvér mu podsunie rovnakú náhradu. Ak server neodpovie, rozšírenie siahne po záložných adresách z vlastného kódu.
Rozšírenie rozpoznáva adresy viacerých kryptomien vrátane Bitcoinu, Etherea, Bitcoin Cash, Ripple a Dash. Pri týchto menách McAfee pozoroval mapovanie na unikátne adresy útočníka. Pri Solane sa podľa analýzy používala jedna spoločná adresa. Výskumníci zároveň uviedli, že jedna z odhalených Ethereum adries mala približne 1 902 dolárov.
Server útočníka nehľadá v kóde, ale na blockchaine
Silent Swap skrýva adresu riadiaceho servera rafinovanejšie. Namiesto priameho zápisu do kódu sa pýta verejného blockchain RPC endpointu, zavolá metódu smart kontraktu a z odpovede si dekóduje aktuálnu C2 doménu. Táto technika sa označuje ako EtherHiding. Útočník vďaka nej dokáže meniť infraštruktúru cez hodnotu uloženú v smart kontrakte bez toho, aby musel znovu upravovať a šíriť samotný malvér.
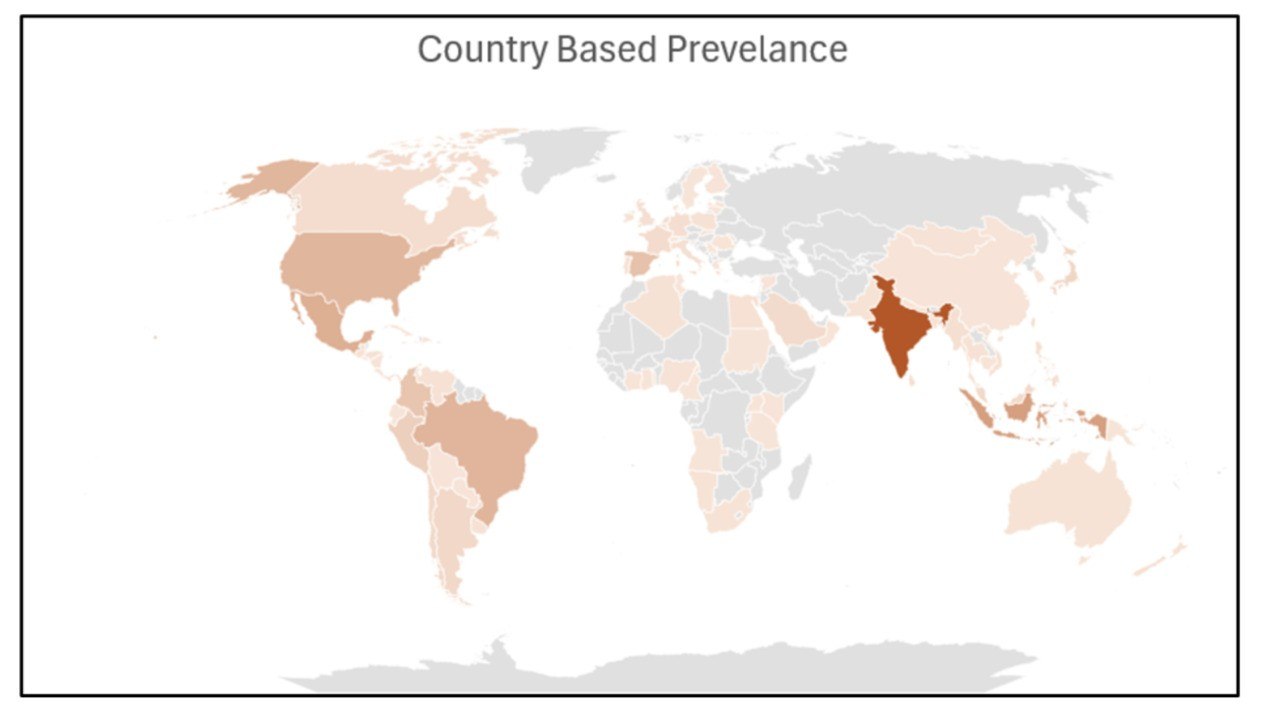
McAfee označil kampaň za globálne rozšírenú, s výraznou koncentráciou infekcií v Indii. Infekcie sa však objavili aj v USA, Brazílii, Indonézii či Španielsku. Podľa mapy zasiahnutých regiónov sa útoky dotkli aj Slovenska, takže nejde len o problém vzdialených kryptotrhov. Výskumníci zároveň prepájajú túto aktivitu s rovnakým aktérom, ktorý stál za predchádzajúcou operáciou CountLoader.
Poznámková aplikácia nemá čo čítať históriu ani schránku
Pri inštalácii si „Google Notes“ pýta povolenia, ktoré s poznámkami nemajú nič spoločné: prístup ku všetkým navštíveným stránkam, histórii prehliadania a čítaniu aj zápisu do schránky. Aplikácia na poznámky takéto oprávnenia nepotrebuje. Ak si ich podobné rozšírenie pýta, je to silný varovný signál.
McAfee odporúča pred každou kryptotransakciou ručne overiť prvých a posledných šesť znakov adresy príjemcu, ideálne podľa originálu zobrazeného na inom zariadení. Rozšírenia by si mal inštalovať len z oficiálnych obchodov a každý doplnok, ktorý sa v prehliadači objaví bez toho, aby si si pamätal jeho inštaláciu, treba považovať za podozrivý.
Že netreba slepo dôverovať ani zdanlivo bezpečným doplnkom, ukazuje aj najnovší objav výskumníkov zo Socket. Tí odhalili dvojicu škodlivých rozšírení pre Chrome a Firefox skrytých za bezplatnú VPN s názvom „VPN Go: Free VPN“. Neútočili rovnakým spôsobom ako Silent Swap, no tiež zneužívali prístup ku schránke. Podľa Socketu mohli útočníkom posielať skopírovaný obsah vrátane hesiel, autentifikačných kódov, API kľúčov, OAuth tokenov, seed fráz či adries peňaženiek. Vývojári najskôr zverejnili zdanlivo neškodnú verziu a škodlivý kód pridali až v neskoršej aktualizácii.


















