

Hackeri manipulujú výsledky vyhľadávania v Google. Cez SEO poisoning kradnú heslá a šíria nebezpečný malvér
Hackeri zneužívajú Google a ďalšie vyhľadávače na šírenie falošných VPN aplikácií. Cez podvodné stránky kradnú heslá a šíria malvér.
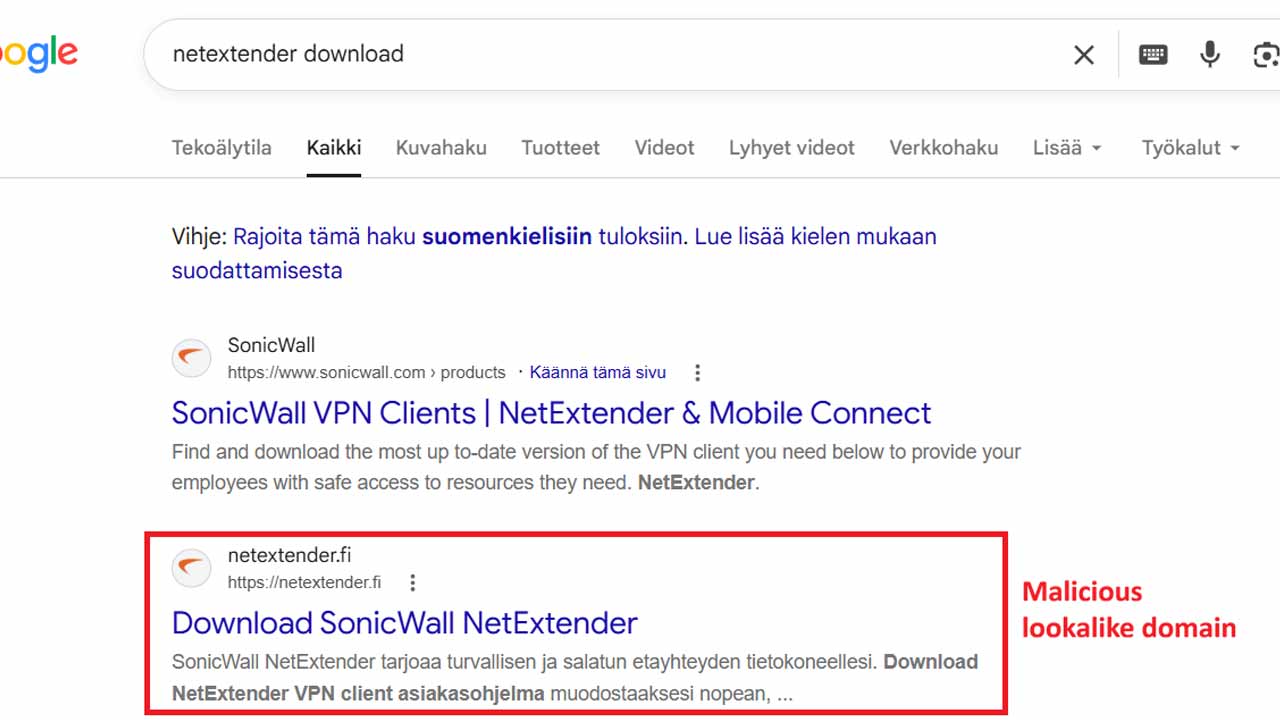
Stačí, že do vyhľadávača zadáš názov VPN programu a chceš si stiahnuť jeho oficiálneho klienta, no výsledok však nemusí viesť na stránku výrobcu. Bezpečnostní experti upozorňujú na rozsiahlu kampaň, ktorá zneužíva výsledky vyhľadávania na šírenie falošných VPN aplikácií, krádež prihlasovacích údajov a doručovanie škodlivého softvéru.
Výskumníci zo spoločnosti WithSecure túto kampaň sledujú a jej stopy vystopovali minimálne do mája 2025. Útočníci vytvárajú weby, ktoré vyzerajú ako oficiálne stránky známych programov, a pomocou techník označovaných ako SEO poisoning sa snažia dostať ich čo najvyššie vo výsledkoch vyhľadávačov. Používateľ tak nemusí kliknúť na podozrivú reklamu ani otvoriť neznámu prílohu v e-maile. Môže jednoducho hľadať program, ktorý potrebuje do práce.

Falošné stránky napodobňujú známe VPN programy
Jedným z hlavných cieľov kampane sú VPN klienti. Útočníci napodobňujú softvér od viacerých veľkých aj menších výrobcov. Medzi zasiahnuté programy patria napríklad WatchGuard VPN, Fortinet FortiClient, Sophos Connect, Check Point VPN, Palo Alto GlobalProtect, SonicWall NetExtender, BIG-IP Edge Client či Citrix Gateway.
Princíp útoku je pomerne jednoduchý, používateľ vyhľadá napríklad konkrétny VPN klient a vo výsledkoch nájde stránku, ktorá sa na prvý pohľad podobá na oficiálny web výrobcu. Doména môže obsahovať názov programu a stránka ponúkne tlačidlo na stiahnutie.
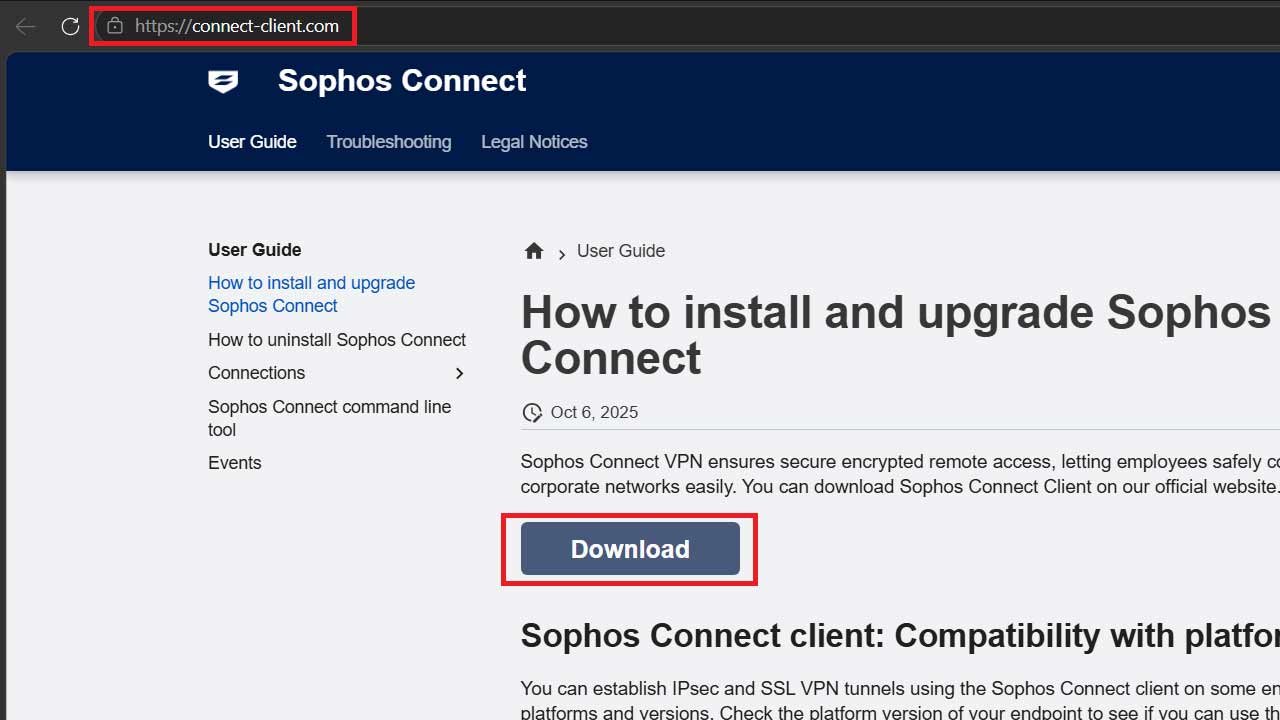
Po kliknutí však používateľ nemusí dostať skutočný inštalačný balík. Útočníci v minulosti využili upravené inštalátory MSI a ďalšie škodlivé súbory. Od februára 2026 však podľa WithSecure prešli na inú metódu. Začali používať HTML Application súbory s príponou .hta, ktoré sa tvária ako VPN klient.
Neprehliadni

Po ich spustení sa na počítači zobrazí prihlasovacie okno pripomínajúce skutočný program. Používateľ môže zadať svoje prihlasovacie údaje a konfiguračné informácie, no tieto dáta následne putujú priamo útočníkom.
Namiesto pripojenia do firemnej siete tak môže používateľ v skutočnosti odovzdať svoje údaje kyberzločincom.
Útok nekončí iba pri VPN
Kampaň je ešte širšia. WithSecure našiel aj prípady, keď útočníci použili falošné prihlasovacie stránky priamo v prehliadači. V tomto prípade používateľ príde na podvodnú stránku cez výsledky vyhľadávania a klikne na tlačidlo na stiahnutie programu. Namiesto súboru sa však zobrazí prihlasovací formulár. Útočníci získajú zadané údaje a následne používateľovi môžu ponúknuť skutočný inštalačný program ako návnadu. Človek tak nemusí vôbec zistiť, že svoje heslo práve odovzdal cudzej osobe. Experti túto techniku spojili napríklad s NordLayer VPN, Fortinet FortiClient, BIG-IP Edge Client, SonicWall NetExtender, Ivanti Secure Access a WatchGuard VPN.
Útočníci pritom nezostali iba pri VPN. Zamerali sa aj na prihlasovacie údaje pre služby vzdialeného prístupu, medzi ktoré patrí napríklad Microsoft Remote Desktop Services Web Client alebo Getscreen.me. To je pre firmy obzvlášť veľké riziko. Ukradnuté prihlasovacie údaje totiž môžu predstavovať prvý krok k prieniku do podnikovej siete.
V online priestore sa objavil aj nebezpečný Bumblebee
Útočníci navyše využívajú SEO otrávenie výsledkov vyhľadávania na šírenie škodlivého programu Bumblebee. Ten sa v kampani objavil pri falošných stránkach určených napríklad pre Azure CLI, PingPlotter, Nx Witness alebo Veeam Backup & Replication. V jednom z novších prípadov výskumníci našli falošnú stránku pre Veeam Backup & Replication. Tá ponúkala súbor umiestnený na Dropboxe. Stiahnutý ISO obraz však obsahoval upravené súbory, ktoré následne spustili Bumblebee.
Tento škodlivý nástroj má pritom v histórii pomerne výraznú stopu. V minulosti slúžil ako vstupná brána pre ďalšie útoky a podľa predchádzajúcich vyšetrovaní môže jeho nasadenie viesť až k ransomvérovým útokom.
Bumblebee pritom v roku 2024 zasiahol medzinárodný zásah s názvom Operation Endgame. Malvér však neskôr opäť získal aktivitu.
Hackeri si pomáhajú aj Googlom
Zaujímavá časť kampane sa odohráva ešte pred samotným stiahnutím škodlivého súboru. Útočníci využívajú takzvané black hat SEO, teda manipuláciu s vyhľadávačmi s cieľom dostať škodlivé stránky medzi popredné výsledky. Vytvárajú napríklad stránky s „neoficiálnymi návodmi“ k jednotlivým programom. Tie obsahujú texty a prvky optimalizované pre vyhľadávače. Keď používateľ príde z vyhľadávača, stránka ho následne môže presmerovať na falošný download web.
Útočníci používajú aj takzvaný cloaking. Stránka preto nemusí každému návštevníkovi zobraziť rovnaký obsah. Bežnému návštevníkovi môže ukázať neškodnú stránku, zatiaľ čo človeku, ktorý prišiel cez vyhľadávač, zobrazí škodlivý obsah. Takýto postup zároveň sťažuje bezpečnostným analytikom odhalenie celej infraštruktúry.
WithSecure dokonca našiel dôkazy, že útočníci pri filtrovaní návštevníkov počítali aj s požiadavkami pochádzajúcimi z ChatGPT a Copilotu.
Stopy vedú k rusky hovoriacemu útočníkovi
Vyšetrovanie prinieslo aj jednu zaujímavú stopu. V kóde škodlivých súborov, komentároch, názvoch súborov a diagnostických správach sa opakovane objavila ruština. Výskumníci napríklad našli súbory s označením „Без названия“, čo v preklade znamená „Bez názvu“. Tieto stopy podľa WithSecure naznačujú, že za vývojom kampane môže stáť rusky hovoriaci aktér. Samy osebe však neposkytujú definitívny dôkaz o jeho identite alebo presnom pôvode.
„SEO poisoning zostáva medzi útočníkmi obľúbeným spôsobom získania prvotného prístupu.“
Celý model útoku pritom dáva kyberzločincom zmysel. VPN klient používajú firmy na ochranu vzdialeného prístupu do svojich sietí. Ak útočník získa prihlasovacie údaje zamestnanca, môže tým získať prvotný vstup do firemného prostredia. WithSecure preto predpokladá, že aktér môže pôsobiť ako Initial Access Broker, teda sprostredkovateľ, ktorý získava prístup do napadnutých organizácií a následne ho môže predať ďalším skupinám v prostredí ransomvéru.
„Jedno stiahnutie toho, čo vyzerá ako legitímny VPN klient, môže organizáciu vystaviť vydieraniu prostredníctvom krádeže dát, šifrovania dát alebo oboch.“
Pre bežného používateľa z toho vyplýva najmä jedna praktická vec, pri sťahovaní firemného softvéru nestačí pozerať iba na prvý výsledok vo vyhľadávači. Dôležitá je kontrola domény, pôvod súboru a ideálne aj používanie oficiálneho portálu výrobcu.
Kampaň totiž ukazuje, že ani výsledok na poprednom mieste vo vyhľadávači nemusí automaticky znamenať, že ide o správnu stránku. Pri programoch, ktoré pracujú s prihlasovacími údajmi alebo poskytujú vzdialený prístup do firemnej siete, môže mať takáto chyba podstatne väčšie následky než iba stiahnutie nesprávneho inštalátora.


















