

Ruský MAX môže zachytiť obraz aj prihlasovacie údaje. Výskumníci ukázali, kam až siaha jeho kontrola
Ruská aplikácia MAX môže zachytiť obraz mini-aplikácií, čítať ich dáta a pracovať s prihlasovacími údajmi. Výskumníci ukázali, čo všetko dokáže vo vnútri telefónu.
MAX už v Rusku nie je len ďalší messenger. Od septembra 2025 ho musia výrobcovia predinštalovať na nové smartfóny a tablety a postupne sa cez neho sprístupňujú aj štátne služby.
Bezpečnostní výskumníci preverili, aké právomoci má MAX nad mini-aplikáciami vo svojom vnútri. Hostiteľská aplikácia dokáže zachytiť ich obraz, dostať sa k uloženým dátam, vkladať vlastný JavaScript a pracovať s prihlasovacími údajmi tak, že by sa voči mini-aplikácii mohla vydávať za používateľa.

Tím tieto možnosti preveril v štúdii o aplikácii MAX na ruskej aj medzinárodnej verzii. Autori netvrdia, že MAX tieto právomoci pri bežnom používaní zneužíva. Ukázali však, že ich jeho architektúra umožňuje.
Mini-aplikácie v MAX-e nemajú rovnakú ochranu ako bežné appky
MAX funguje podobne ako čínsky WeChat. Používateľ v ňom neotvára len správy, ale aj bankové, školské či štátne služby, ktoré bežia ako mini-aplikácie.
Android ich však nevidí tak, ako keby si mal každú z nich nainštalovanú samostatne. Klasická aplikácia má vlastný priestor, dáta a systémovú identitu. Jedna banková appka preto nemôže len tak čítať súbory druhej.
Neprehliadni

Pri mini-aplikáciách v MAX-e je to inak. Často sa načítavajú cez WebView, teda cez webové prostredie, ktoré patrí samotnému MAX-u. Android oddeľuje MAX od ostatných aplikácií v telefóne, no medzi hostiteľom a mini-aplikáciou už rovnaké oddelenie neexistuje.
Výskumníci tento model skúšali na približne 90 mini-aplikáciách zo zdravotníctva, bankovníctva, štátnych služieb, telekomunikácií, obchodu, školstva či cestovania.
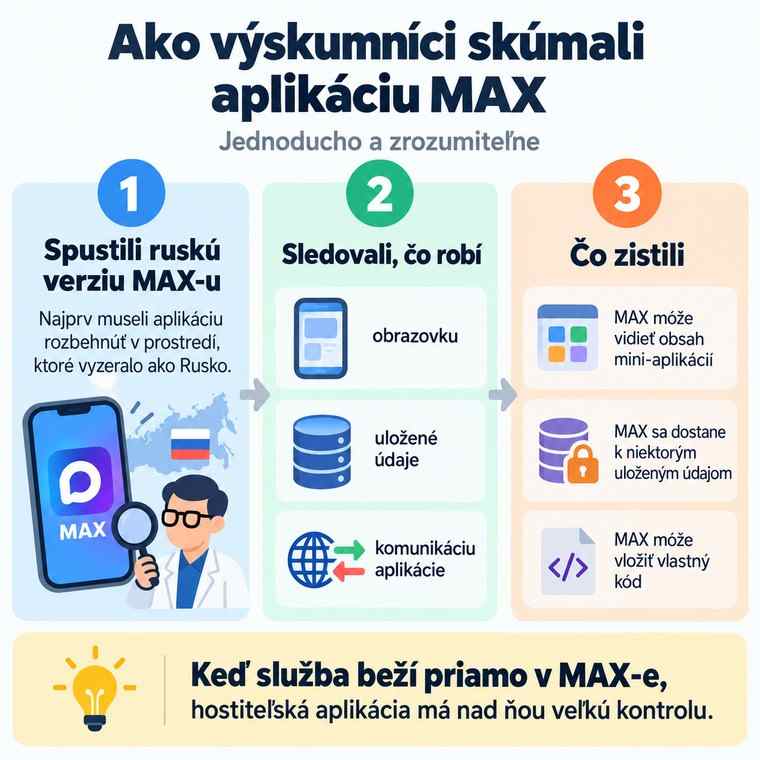
MAX kontroluje, odkiaľ sa pripájaš. Výskumníci museli predstierať, že sú v Rusku
Rozdiel medzi dvoma verziami MAX-u sa ukázal hneď pri prvom spustení. Univerzálna verzia z Google Play fungovala, no ruský build sa mimo krajiny nedostal cez prihlasovaciu obrazovku.
Nestačilo zmeniť IP adresu. MAX kontroloval aj polohu zariadenia, prítomnosť VPN, časové pásmo a údaje zo SIM karty či mobilnej siete. Telefón preto museli upraviť tak, aby pripomínal zariadenie používané v Rusku. Prevádzku poslali cez ruský koncový bod, nastavili moskovské časové pásmo a ruské regionálne nastavenia. SIM kartu z telefónu vybrali úplne.
Registrácia bola ďalší filter. Staršie verzie MAX-u prijímali iba ruské telefónne čísla, preto tím začal s dynamickým testovaním až pri verzii 25.15 z novembra 2025, ktorá otvorila registráciu aj pre ďalšie krajiny Spoločenstva nezávislých štátov.
Ruský build používa GOST TLS od CryptoPro, s ktorým si bežné analytické nástroje neporadili. Výskumníci preto šifrovanie neprelamovali.
Pomocou Fridy sa napojili na funkcie, cez ktoré MAX dáta číta a zapisuje, a zachytávali ich vo chvíli, keď už boli rozšifrované alebo ešte len čakali na zašifrovanie.
MAX dokáže zachytiť aj to, čo ešte neodišlo z telefónu
Výskumníci z procesu MAX-u spustili androidovú funkciu PixelCopy a v 31 z 35 pokusov získali obsah, ktorý mal používateľ práve pred očami.
Na snímkach sa objavil aj rozpracovaný prihlasovací formulár, teda údaje, ktoré ešte nemuseli byť uložené ani odoslané na server. Rovnakým spôsobom zachytili rozpracované vyhľadávania, históriu rezervácií či výber spôsobu prihlásenia.
Pri hesle je riziko ešte väčšie. Ak by hostiteľ snímal obrazovku opakovane počas písania, mohol by podľa autorov poskladať jednotlivé znaky skôr, než ich formulár prekryje maskovaním.
Počas bežného používania výskumníci nezachytili, že by MAX obrazovku týmto spôsobom sám snímal. Technicky túto možnosť použiť môže a používateľ o tom nemusí vedieť.
MAX má prístup aj k dátam vo WebView. Cookies, localStorage či IndexedDB sa ukladajú v priestore hostiteľskej aplikácie, takže nejde o zneužitie bezpečnostnej chyby. MAX spravuje prostredie, v ktorom tieto dáta vznikajú.
Pri jednej bankovej mini-aplikácii sledovali výskumníci uloženie push tokenu. Cez bridge prešiel v čitateľnej podobe.
Pri školskom portáli využívajúcom SecureStorage sa údaj na disku uložil zašifrovaný pomocou Android Keystore, no MAX ho pred zašifrovaním prijal ako otvorený text.
MAX si môže do otvorenej mini-aplikácie vložiť vlastný JavaScript
MAX si do otvorenej mini-aplikácie vie vložiť vlastný JavaScript. Výskumníci to zachytili cez funkciu evaluateJavascript. V testovaných prípadoch išlo o bežné veci, napríklad podporu zdieľania, meranie načítania stránky či odpovede na požiadavky mini-aplikácie.
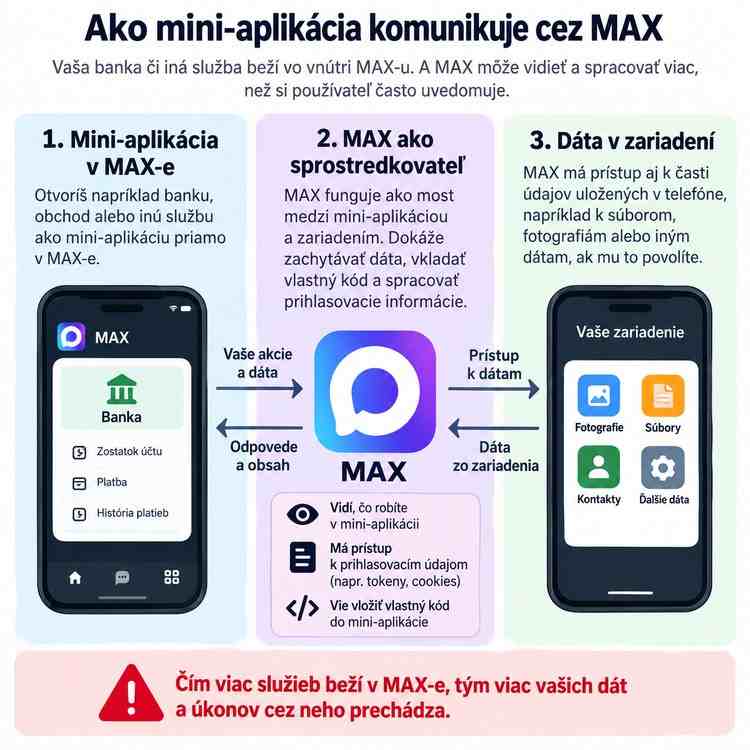
Takýto kód sa spustí priamo v otvorenej stránke a má prístup k jej DOM, premenným aj webovým API. MAX teda mini-aplikáciu nielen zobrazí, ale dokáže zasiahnuť aj do jej behu.
Cez MAX prechádzajú aj identifikačné údaje používateľa, niektoré tokeny, cookies a odpovede, ktoré mini-aplikácia dostáva späť.
Podľa autorov by škodlivý hostiteľ mohol túto kontrolu zneužiť a voči mini-aplikácii vystupovať ako používateľ alebo jej podsunúť odpoveď, ktorá od neho v skutočnosti neprišla.
Výskumníci nezachytili prípad, keď by MAX takto za niekoho poslal platbu alebo vykonal inú operáciu. Štúdia však ukazuje, že technické možnosti na podobné zneužitie existujú.
Týka sa to mini-aplikácií spustených priamo v MAX-e. Samostatný WhatsApp, Signal, Telegram či banková aplikácia zostávajú v Androide oddelené vo vlastných sandboxoch.
Používanie MAX-u už pre časť Rusov nie je dobrovoľné
Guardian hovoril s ľuďmi, pre ktorých MAX už nie je len ďalšou aplikáciou na výber. Moskovská učiteľka opísala, že vedenie školy presunulo do MAX-u komunikáciu s rodičmi, domáce úlohy aj ďalšie školské záležitosti.
„V podstate neexistuje možnosť povedať nie, takže nakoniec tú aplikáciu proste používaš,“ povedala učiteľka.
Študent z Petrohradu si MAX musel nainštalovať kvôli QR kódu, bez ktorého by sa nedostal do univerzitných budov ani na internát.
Priestor pre alternatívy sa zmenšuje. WhatsApp Rusko vo februári 2026 úplne zablokovalo a Telegram, hoci zostáva veľmi rozšírený, čelí ďalším obmedzeniam zo strany úradov.
Keď cez MAX otvoríš banku, školský portál či štátnu službu, nejde o dve oddelené aplikácie. Mini-aplikácia beží priamo v prostredí MAX-u, takže hostiteľ má k jej dátam a správaniu oveľa bližšie, než by mal pri samostatne nainštalovanej appke.


















