

Rusko zachvátila digitálna pohroma. Ich online priestorom lomcuje nebezpečný spyware Batavia
Spyware Batavia sa šíri cez falošné e-maily so zmluvami a cieli na ruské firmy. Po kliknutí stiahne škodlivý súbor WebView.exe, ktorý tajne kradne dokumenty, fotky aj snímky obrazovky.
Internet je miesto plné hrozieb, pričom nové pribúdajú ako huby po daždi. Najnovšie sa vo veľkom rozšíril spyware s názvom Batavia, ktorý si za hlavný cieľ vybral ruské firmy a organizácie, upozorňujú experti z securelist.com. Prvé prípady útokov boli zaznamenané už v júli 2024 a od marca tohto roka ich počet prudko rastie. Táto hrozba je ukážkou toho, ako sa útočníci neustále zdokonaľujú v tom, čo im ide najlepšie v tvorbe škodlivého softvéru. Batavia je dôkladne premyslený nástroj, ktorý sa vie skryť, zhromaždiť obrovské množstvo dát a narobiť poriadne problémy.
Útočníci využívajú starý známy a overený trik založený na ľudskej dôvere, phishingové e-maily. Do schránok rozosielajú správy s predmetom ako „dohoda“ alebo „zmluva“. V tele e-mailu sa nachádza odkaz na súbor s názvom napríklad „dohoda-2025-5.vbe“ alebo „príloha.vbe“. Vyzerá to neškodne, no po kliknutí si obeť nestiahne len dokument, ale aj škodlivý skript. Každý e-mail obsahuje jedinečný kód, ktorý útočníkom umožňuje sledovať, komu bol vírus doručený a ako infekcia postupuje.

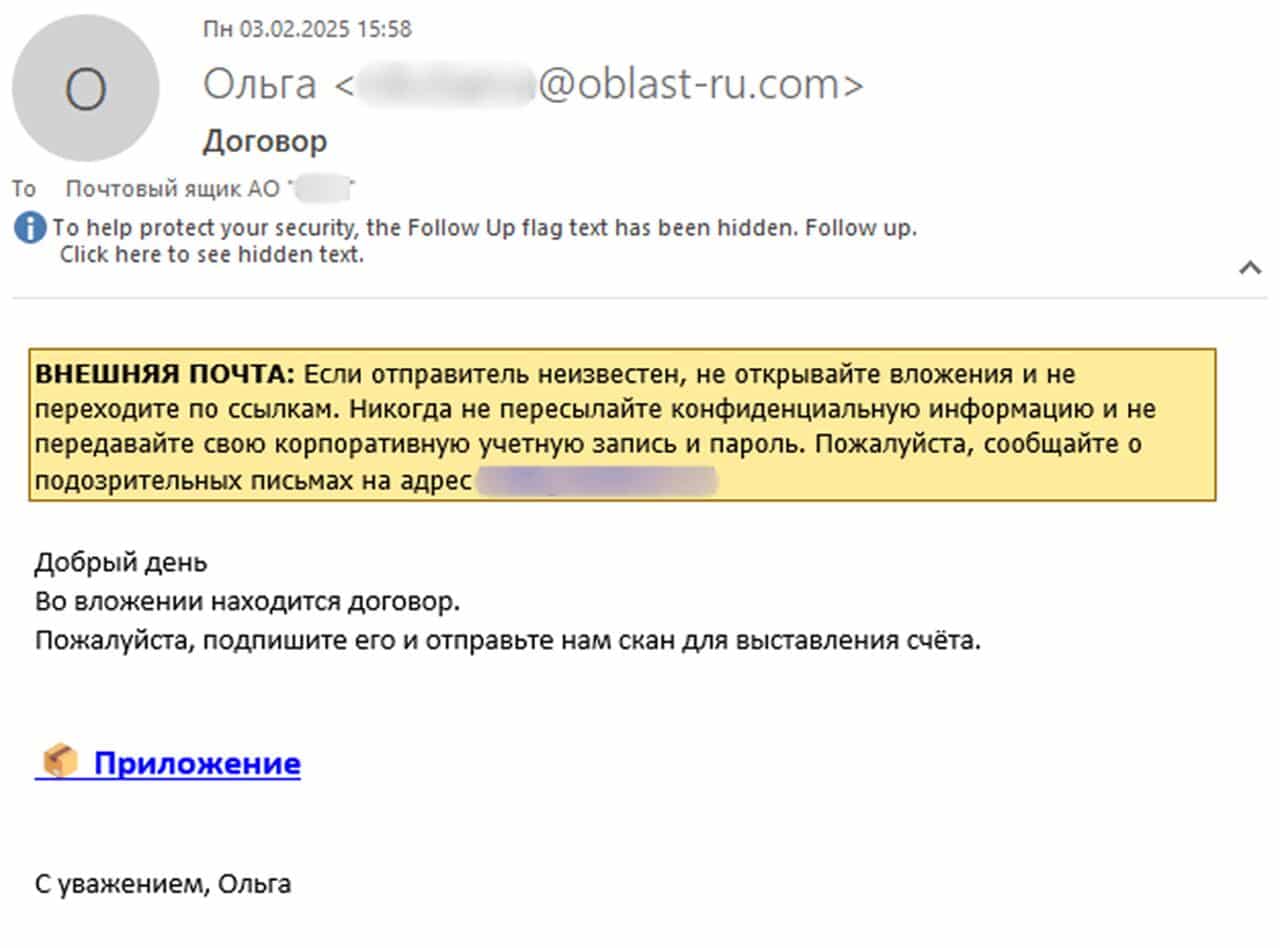
Ako väčšina moderného malvéru, aj Batavia útočí vo viacerých krokoch. Po kliknutí na odkaz sa do počítača stiahne archív obsahujúci skript Договор-2025-2.vbe. Tento skript zisťuje verziu operačného systému a ak vyhovuje podmienkam útoku, stiahne a spustí ďalší súbor, ktorým je WebView.exe. Treba ale povedať, že WebView.exe v prípade Batavia nie je legitímny systémový súbor Windows, ale škodlivý súbor, ktorý útočníci vytvorili a pomenovali tak, aby pôsobil dôveryhodne.
WebView.exe je napísaný v jazyku Delphi. Po spustení si z internetu stiahne ďalší obsah a zobrazí ho ako falošnú zmluvu, aby obeť nevyvolávala podozrenie. V pozadí však začína zhromažďovať dáta z infikovaného zariadenia. Zameriava sa na dokumenty, systémové logy, súbory z USB kľúčov a snímky obrazovky. Navyše, vytvára si zoznam odoslaných súborov, aby rovnaké údaje neposielal dvakrát. Potom si stiahne ďalší modul s názvom javav.exe, ktorý sa spustí až po reštarte systému.
Batavia z počítača odosiela všetko, čo má hodnotu
Po reštarte sa spustí javav.exe, tentoraz napísaný v jazyku C++. Tento komponent rozšíri okruh sledovaných súborov o obrázky, tabuľky, e-maily, prezentácie, archívy či textové dokumenty. Pravidelne komunikuje so vzdialeným serverom, odkiaľ si sťahuje ďalšie škodlivé moduly, ak ich potrebuje. Dokáže dokonca obísť niektoré bezpečnostné mechanizmy systému Windows, čo z neho robí ešte väčšiu hrozbu.
Neprehliadni

Napokon si Batavia stiahne a pripraví ďalší súbor s názvom windowsmsg.exe, ktorý môže slúžiť na spustenie štvrtej fázy útoku. Na jeho spustenie využíva pokročilý trik, pri ktorom obíde ochranu používateľského účtu úpravou systémového registra. Obeť tak môže veľmi jednoducho stratiť kontrolu nad svojim počítačom bez toho, aby si čokoľvek všimla.
Cieľom tejto hackerskej kampane je získavanie interných dokumentov, obchodných tajomstiev a citlivých údajov, predovšetkým z ruských firiem. Podľa spoločnosti Kaspersky už bolo napadnutých viac ako 100 používateľov z niekoľkých desiatok ruských organizácií. Zatiaľ nie je známe, kto za útokom stojí, no podozrenie padá na dobre organizovanú skupinu s politickými alebo priemyselnými záujmami. Batavia sa tak radí medzi najnebezpečnejší spyware súčasnosti.
A hoci útoky smerujú najmä na Rusko, nič nevylučuje, že sa podobná kampaň môže objaviť aj v iných krajinách. Podobne ako pri iných sofistikovaných škodlivých kódoch, stačí len malá úprava a cieľ sa môže kedykoľvek zmeniť.


















