

Ruskí hackeri našli nový spôsob, ako ti ukradnúť Telegram, WhatsApp či Signal účet, hlási veľký úrad. Stačí jediná chyba používateľa
Ruskí hackeri útočia na používateľov aplikácii Signal, Telegram a WhatsApp novým trikom. Vydávajú sa za technickú podporu a snažia sa získať overovací kód k účtu. Stačí jedna chyba a útočník môže čítať tvoje správy alebo sledovať komunikáciu.

Šifrované komunikačné aplikácie ako Signal či WhatsApp si dlhodobo budujú reputáciu bezpečných nástrojov. Používajú ich novinári, aktivisti aj štátni úradníci, pretože správy sú chránené takzvaným end to end šifrovaním. To znamená, že obsah komunikácie môže vidieť len odosielateľ a príjemca.
Holandské spravodajské služby však teraz upozorňujú na problém, ktorý technológia sama o sebe vyriešiť nedokáže, upozorňuje server technology.org. Ruskí hackeri podľa nich rozbehli sériu útokov, ktoré sa nesnažia prelomiť šifrovanie. Namiesto toho útočia na človeka, ktorý aplikáciu používa.

Ich cieľom je získať prístup priamo k účtu. Ak sa im to podarí, môžu čítať správy, sledovať komunikáciu alebo sa dokonca vydávať za obeť v konverzáciách s ďalšími ľuďmi.
Falošná technická podpora je jednoduchý trik, ktorý funguje prekvapivo často
Jedna z najčastejších taktík je prekvapivo jednoduchá. Hackeri sa vydávajú za technickú podporu aplikácie Signal, Telegram či WhatsApp alebo za automatický bezpečnostný systém služby.
Používateľ dostane správu, ktorá sa tvári ako upozornenie na problém s účtom. Text často tvrdí, že účet môže byť zablokovaný alebo že je potrebné potvrdiť bezpečnostný kód kvôli jeho ochrane.
Neprehliadni

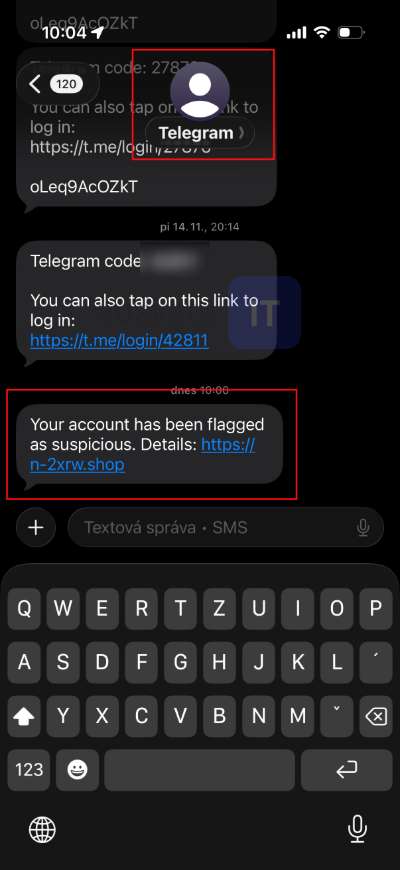
Práve tu prichádza moment manipulácie. Obeť je vyzvaná, aby poslala šesťmiestny overovací kód, ktorý jej aplikácia práve doručila cez SMS alebo notifikáciu.
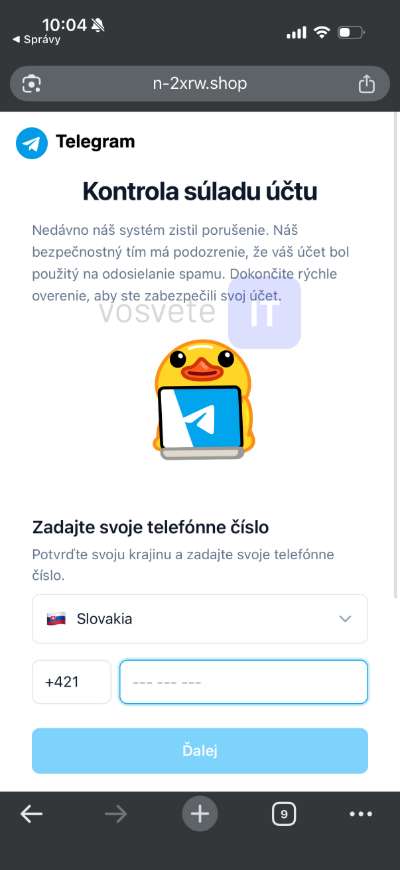
Lenže tento kód v skutočnosti slúži na prihlásenie do účtu na novom zariadení. Ak ho človek odošle útočníkovi, hacker môže účet okamžite prevziať.
Ide o klasický phishing, ale v prostredí šifrovanej komunikácie má mimoriadne vážne dôsledky. Útočník totiž nezíska len prístup k účtu. Dostane sa aj k histórii komunikácie a kontaktom.
Druhá metóda zneužíva funkciu prepojených zariadení. Signal, Telegram ale aj WhatsApp umožňujú pripojiť k účtu počítač alebo tablet. Táto funkcia je praktická, pretože umožňuje čítať správy aj mimo telefónu.
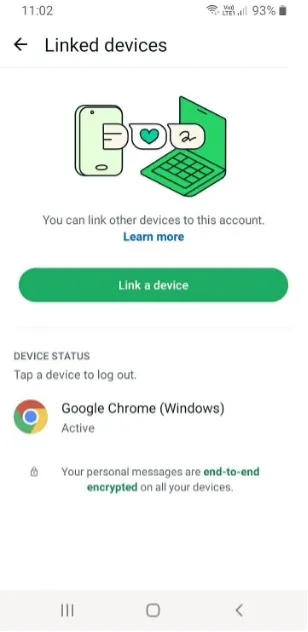
Ak sa však hackerovi podarí pripojiť vlastné zariadenie, môže si komunikáciu potichu synchronizovať. Správy sa potom zobrazujú aj na jeho zariadení bez toho, aby si to používateľ hneď všimol.
Podivné zmeny v účte môžu naznačovať, že komunikáciu už niekto sleduje
Holandské spravodajské služby upozorňujú aj na niekoľko varovných signálov, ktoré by si používateľ nemal nevšímať.
Niekedy ide o drobné detaily. Napríklad situáciu, keď sa rovnaký kontakt objaví v zozname dvakrát alebo sa telefónne číslo náhle zobrazí ako odstránený účet.
Takéto zmeny môžu vzniknúť v momente, keď útočník manipuluje s účtom alebo sa pokúša pripojiť nové zariadenie.
Podobne podozrivá je aj informácia o novom pripojenom zariadení, ktoré používateľ nepozná. Ak sa k účtu pripojí počítač alebo tablet bez vedomia majiteľa, je veľmi pravdepodobné, že ide o pokus o sledovanie komunikácie.
V takom prípade môže útočník už sedieť priamo v konverzáciách. Správy sa synchronizujú aj na jeho zariadení a on ich môže čítať prakticky v rovnakom momente ako ich vidí skutočný používateľ.
Najnebezpečnejšie na tom je, že účet pritom môže na prvý pohľad fungovať úplne normálne. Používateľ si často všimne problém až vtedy, keď sa začnú objavovať zvláštne správy alebo aktivity, ktoré sám nevykonal.
Hackeri cielia najmä na ľudí, ktorí pracujú s citlivými informáciami
Terče tejto operácie si útočníci nevyberajú náhodne. Holandské spravodajské služby hovoria, že ide najmä o ľudí, ktorí pracujú s citlivými informáciami.
Najčastejšie ide o vládnych zamestnancov, vojakov alebo novinárov. Tieto profesie používajú šifrované aplikácie veľmi často, pretože cez ne riešia pracovnú komunikáciu alebo koordinujú rôzne aktivity. Z pohľadu spravodajských služieb ide preto o mimoriadne cenný zdroj informácií. Komunikácia môže obsahovať detaily o pripravovaných rozhodnutiach, investigatívnych témach alebo bezpečnostných otázkach.
Holandské úrady zároveň potvrdili, že medzi obeťami sa už objavili aj zamestnanci vlády a novinári priamo z Holandska.
Šifrovanie chráni správy, ale nedokáže ochrániť človeka pred manipuláciou
Na situáciu reagovali aj samotné technologické firmy. WhatsApp pripomenul základné pravidlo bezpečnosti, ktoré sa opakuje pri každom podobnom útoku. Používateľ by nikdy nemal zdieľať svoj šesťmiestny overovací kód s nikým, ani s údajnou technickou podporou alebo bezpečnostným systémom aplikácie.
Signal uviedol, že ide o phishingové kampane, ktoré sa snažia presvedčiť používateľov, aby dobrovoľne odovzdali prístup k účtu. Samotná šifrovacia technológia podľa firmy kompromitovaná nebola.
Riaditeľ holandskej vojenskej rozviedky MIVD, viceadmirál Peter Reesink, však upozornil na širší problém. Podľa neho by aplikácie ako Signal alebo WhatsApp nemali slúžiť na prenos utajovaných alebo mimoriadne citlivých informácií.
Dôvod je jednoduchý. Šifrovanie dokáže ochrániť správy počas prenosu medzi zariadeniami, nedokáže však ochrániť človeka pred manipuláciou alebo sociálnym inžinierstvom.


















