

PromptSpy je prvý Android malvér, ktorý využíva generatívnu AI priamo počas útoku
PromptSpy je nový Android malvér, ktorý využíva Google Gemini na to, aby sa udržal v mobile a ťažšie sa odstránil. Dokáže sledovať obrazovku, zachytávať PIN či heslá a útočník cez VNC získa vzdialený prístup k zariadeniu.
Hackeri už nepoužívajú umelú inteligenciu len na písanie podvodných e-mailov. Najnovšie ju zapájajú priamo do škodlivého kódu v Android telefónoch. Bezpečnostní výskumníci z ESETu upozornili na nový malvér s názvom PromptSpy, ktorý využíva Google Gemini na to, aby sa udržal v tvojom mobile a ťažšie sa odstránil.
Útok funguje tak, že škodlivá aplikácia sa snaží zamknúť medzi nedávnymi aplikáciami, aby si ju nemohol jednoducho „odfúknuť“ z obrazovky. Na každom telefóne to však vyzerá trochu inak. A práve tu jej pomáha umelá inteligencia, ktorá jej povie, kam presne má kliknúť a čo spraviť.

Výsledkom je malvér, ktorý sa v telefóne udrží dlhšie, beží na pozadí a má viac času sledovať, čo robíš, či už ide o prihlasovanie do banky, správy alebo zadávanie PIN kódu.
Tento malvér ti môže pozerať do mobilu ako do otvorenej knihy
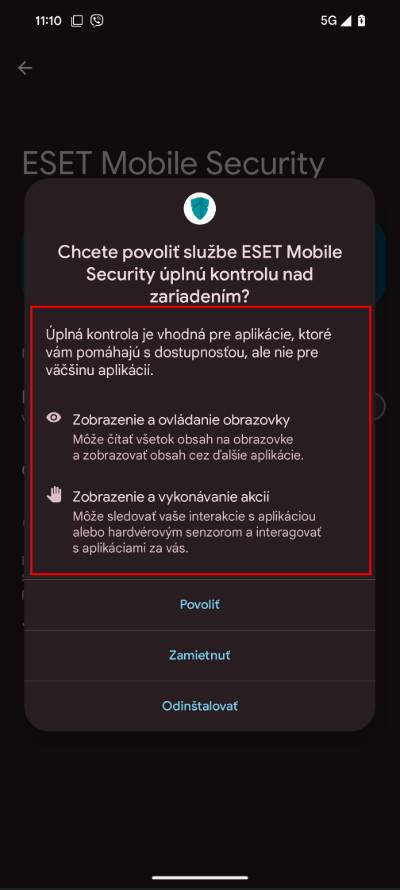
PromptSpy je Android špionážny malvér, ktorého hlavná úloha je nainštalovať a spustiť VNC modul, teda nástroj na vzdialený prístup. Útočník prostredníctvom neho môže vidieť tvoju obrazovku a robiť na nej úkony, ako keby držal telefón v ruke. Aby to celé fungovalo, potrebuje od teba jedno dôležité povolenie a to prístup k službám Accessibility. Väčšinou ti to vysvetlí ako nevyhnutnú funkciu alebo overenie, bez ktorého vraj aplikácia nepôjde.
ESET opisuje, že malvér vie zbierať informácie o zariadení, zoznam aplikácií, robiť screenshoty, nahrávať obrazovku aj gestá, a dokonca zachytávať údaje z uzamknutej obrazovky, napríklad PIN, heslo alebo video z vzorodomykania.
Neprehliadni

Ak sa takýto škodlivý kód udrží v telefóne dosť dlho, má čas počkať si na banku, SMS kódy, prihlasovanie, e mail, sociálne siete a získať všetko, čo bežný človek v mobile reálne používa.

Čo sa deje v telefóne, keď sa tento malvér spustí
Najzaujímavejšia časť PromptSpy nie je to, že používa generatívnu AI. Ale to, na čo ju používa.
Androidy od rôznych výrobcov majú rôzne nadstavby a rôzne menu. To, čo na Samsungu spravíš jedným dlhým stlačením, môže byť na Xiaomi ukryté inde. A teraz si predstav útočníka, ktorý chce, aby jeho aplikácia ostala aktívna na pozadí a aby si ju nevedel jednoducho „odfúknuť“ zo zoznamu nedávnych aplikácií.
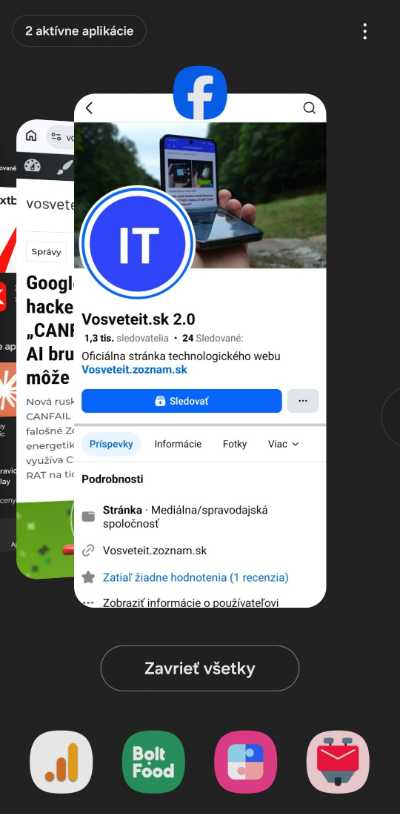
PromptSpy sa snaží o triviálnu, no praktickú prítomnosť v telefóne, chce zamknúť aplikáciu v zozname posledných aplikácií, aby ju systém len tak neukončil a aby ju používateľ nevedel ľahko odstrániť z pamäte. Problém je, že gesto a voľba „zamknúť“ vyzerá na každom telefóne trochu inak. Klasické hardcoded skripty sa rozbíjajú.
Tu prichádza na rad umelá inteligencia Gemini. Malvér si spraví detailný „výpis“ obrazovky vo forme XML, kde sú elementy, texty aj pozície na displeji. Tento snapshot pošle modelu Gemini a vopred pripraveným promptom si vypýta inštrukcie, čo spraviť ďalej.
Gemini odpovie JSON návodom typu: klikni sem, dlhšie stlač tam, potiahni takto. Malvér vykoná gesto cez Accessibility, znovu zoberie stav obrazovky a pošle ho späť.
Opakuje to v slučke, kým AI nepotvrdí, že aplikácia je zamknutá. ESET zároveň uvádza, že prompt aj model sú v kóde preddefinované a útočník ich počas behu nemení, no aj tak to výrazne zvyšuje schopnosť prispôsobovať sa rozhraniu zariadenia.
Nemysli si, že sa to týka len veľkých firiem
Podľa ESET nejde o náhodný experiment, ale o útok zameraný na peniaze. Škodlivá aplikácia sa šírila napríklad cez stránku mgardownload[.]com, ktorá už dnes nefunguje. Po inštalácii presmerovala používateľa na web m-mgarg[.]com, ktorý sa vydával za stránku banky JPMorgan Chase.
Aplikácia používala názov MorganArg a grafiku podobnú banke, aby pôsobila dôveryhodne. Cieľom bolo presvedčiť ľudí, že si inštalujú legitímnu bankovú aktualizáciu, hoci v skutočnosti išlo o škodlivý kód.
Výskumníci si zároveň všimli, že časť kódu obsahuje poznámky a prvky v čínštine. To naznačuje, že za vývojom môže stáť tím z čínsko hovoriaceho prostredia. Neznamená to automaticky štátny útok, ale skôr to ukazuje, kde pravdepodobne vznikal.
Ak sa ti takýto malvér dostane telefónu, klasické odinštalovanie nemusí fungovať. PromptSpy totiž prekryje tlačidlá neviditeľnými vrstvami, takže klikáš, ale nič sa nedeje. V takom prípade pomôže až reštart do Núdzového režimu (Safe Mode), kde sa aplikácie tretích strán nespustia a škodlivú aplikáciu môžeš odstrániť bez blokovania.


















