

POZOR! V Česku a Maďarsku lomcuje nebezpečný bankový podvod. Je to len otázka krátkej doby, kedy udrie aj u nás!
ESET informuje o netradičnej phishingovej kampani, ktorá lomcuje u našich susedov. Na toto si dávaj pozor, podvod môže udrieť aj u nás!

Bezpečnostní experti z ESETu dávajú do pozornosti netradičnú phishingovú kampaň, ktorá zasiahla klientov veľkých bánk v susednom Maďarsku a Česku. Nebezpečná je hlavne tým, že dokáže nainštalovať phishingovú aplikáciu zo stránky tretej strany bez toho, aby užívateľ čokoľvek sťahoval. Táto kampaň môže rýchlo prejsť aj na Slovensko.
ESET upozorňuje hlavne na to, že tento phishingový útok môže prebiehať aj na platforme iOS, ktorá si dlhodobo udržuje povesť “oplotenej záhrady” užívatelia sú preto častokrát s ohľadom na pomerne uzatvorený systém iPhonov menej obozretní. V prípade Android smartfónov sa aplikácia nainštaluje “potichu” teda bez upozornenia užívateľa na to, že smartfón nejakú aplikáciu nainštaloval. Takáto falošná aplikácia sa zároveň javí, že bola nainštalovaná z obchodu Google Play.

Na platforme iOS útok prebieha tak, že phishingová stránka nabáda užívateľov na pridanie takzvanej progresívnej webovej aplikácie na domovskú obrazovku. Ide o webové aplikácie, ktoré fungujú ako stiahnuteľná appka. Na Androide sa inštalácia potvrdí kliknutím na vyskakovacie okno v prehliadači.
Pozor na podozrivé upozornenia
Keď užívateľ dostane do svojho zariadenia túto PWA aplikáciu, následne funguje rovnako bez ohľadu na to, či beží na Androide alebo iOS. Podvodná phishingová aplikácia je takmer nerozoznateľná od skutočných bankových aplikácií, ktoré napodobňujú.
“PWA aplikácie sú vo svojej podstate webstránky, ktoré sú zabalené do rozhrania, ktoré pripomína samostatnú aplikáciu. Rovnako ako klasické webové stránky, PWA aplikácie dokážu fungovať cross-platformovo, teda fungujú na rôznych operačných systémoch,” vysvetľuje ESET.
Rovnaký útok bezpečnostní analytici z ESETu pozorovali minulý rok v Poľsku. Odvtedy kyberzločinci zasiahli susedné Česko a útoky zaznamenali aj v Maďarsku. Zločinci v Česku napádajú niekoľko najväčších bánk, pričom v prípade Maďarska útočia hlavne na OTP banku. Samozrejme, útok sa môže objaviť aj v prípade iných bánk.
Neprehliadni

Hlbšia analýza ukázala, že podvodné bankové PWA aplikácie sa šíria troma odlišnými spôsobmi. Užívatelia sa môžu stať obeťami podvodných automatizovaných telefonátov, phishingových SMS správ alebo takzvaného malvertisingu, teda podvodných reklám, typicky na sociálnych sieťach.
V prípade automatizovaného hovoru sa obeť dozvedá o tom, že jej banková aplikácia je neaktualizovaná a musí stlačiť tlačidlo na klávesnici, po ktorom dostáva phishingovú SMS. V prípade phishingových SMS správ kyberzločinci posielali správu hocijakému človeku v Česku, bez ohľadu na to, či je skutočne zákazníkom cielenej banky alebo nie.
Čo sa týka podvodných reklám, tie mohli užívatelia nájsť na Instagrame alebo Facebooku. Tie vyzývali užívateľov aby konali čo najrýchlejšie a okamžite si stiahli aktuálnu verziu aplikácie.
Phishingový web pripomína obchod s aplikáciami
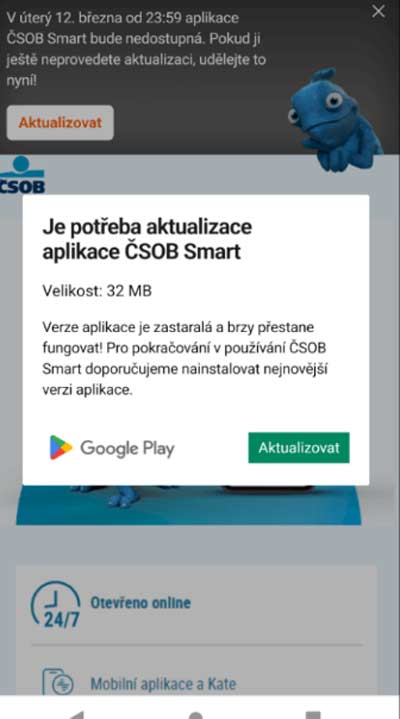
Bez ohľadu na to, akou cestou sa obeť útoku k odkazu dostala, po kliknutí naň bola presmerovaná na phishingovú stránku. Tá pripomínala dizajn Obchodu play. Bezpečnostní analytici konštatujú, že v prípade užívateľov iOS mohla byť stránka prispôsobená tak, aby imitovala Apple Store. Na podvodnej stránke užívateľov privítalo vyskakovacie okno, ktoré ich informovalo, že treba aktualizovať bankovú aplikáciu. Ako toto podvodné okno vyzerá môžeš vidieť nižšie.
Po inštalácii sa obeť prihlasuje do falošnej aplikácie
Po inštalácií phishingovej PWA aplikácie užívatelia zadávajú svoje prihlasovacie údaje do internetbankingu, aby získali prístup ku svojim účtom. Všetky dáta sa ale posielajú rovno útočníkom.
Bezpečnostní experti vysvetľujú, že táto neobyčajná phishingová kampaň dokáže prebiehať len kvôli technológii progresívnych webových aplikácií. Táto technológia zároveň umožňuje kyberzločincom útočiť na rôzne platformy, teda aj na Android aj na iOS prakticky rovnakým spôsobom, bez úpravy aplikácie.
Je len otázkou času, kedy tento podvod príde aj na Slovensko. V Čechách kyberzločinci cielili na ČSOB banku, ktorá funguje aj na našom území. Pre kyberzločincov je teda jednoduché priniesť podvod aj ku nám. Preto dávaj pozor na akékoľvek reklamy alebo upozornenia, ktoré ti sľubujú finančnú odmenu za inštaláciu aktualizovanej bankovej aplikácie.
Všetky oficiálne aplikácie sa aktualizujú automaticky cez Obchod Play alebo Apple Store. Nemusíš teda aktualizáciu sťahovať cez reklamy alebo vyskakovacie upozornenia v prehliadači.


















