

Pozor, útočníci takto inštalujú Lumma Stealer malware do Windows počítačov. Na túto výzvu nereaguj
Hackeri distribuujú Lumma Stealer cez klamlivé stránky, ktoré slúžia na overenie toho, že nie si robot, ale človek. Pozri sa, ako tento útok prebieha. Útočníci cielia primárne na používateľov Windows počítačov.
Pravdepodobne aj ty pristupuješ k účtom na sociálnych sieťach či ku bankovníctvu cez Windows počítač. Robí to väčšina z nás. O to viac by sme si mali dávať pozor na rôzne kampane hackerov, ktorých cieľom je dostať sa do zariadenia. Najnovšie experti z CloudSec upozorňujú na novú kampaň útočníkov, ktorí inštalujú do počítačov s Windowsom nebezpečný Lumma Stealer malware.
Lumma Stealer malware je typ škodlivého softwaru, ktorý je navrhnutý tak, aby kradol citlivé informácie z infikovaného počítača alebo zariadenia. Hlavným cieľom tohto škodlivého programu je získať prihlasovacie údaje k bankovníctvu. Nemusíme ti preto zvlášť hovoriť, že akonáhle hackeri získajú, čo hľadajú, tak ti vybielia bankový účet. Samozrejme, hackeri môžu chcieť získať aj iné informácie.

Ako prebieha nový útok?
Samotný útok prebieha cez falošnú webovú stránku, ktorú hackeri hosťujú na rôznych platformách ako sú napríklad Amazon S3 buckets a Content Delivery Networks (CDN). Účelom týchto podvodných stránok je imitovať rôzne legitímne overovacie stránky, s ktorými si sa už určite v minulosti stretol. Asi najznámejším je „Google CAPTCHA“, kedy musíš napríklad zoradiť písmená podľa abecedy a podobne, aby si sa posunul ďalej.
„Bol odhalený nový a sofistikovaný spôsob distribúcie škodlivého softvéru Lumma Stealer, ktorý sa zameriava na používateľov systému Windows prostredníctvom klamlivých stránok na overenie ľudí.“, píšu výskumníci v publikovanej správe.
Akonáhle overíš, že nie si robot, ale človek (klikneš na tlačidlo „Nie som robot“), tak ťa stránka vyzve, aby si otvoril dialógové okno (Win+R) a potom stlačil Ctrl+V a Enter. Ako toto upozornenie vyzerá, sa môžeš pozrieť nižšie na snímke. Treba ale prízvukovať, že môže mať potenciálne aj inú podobu.
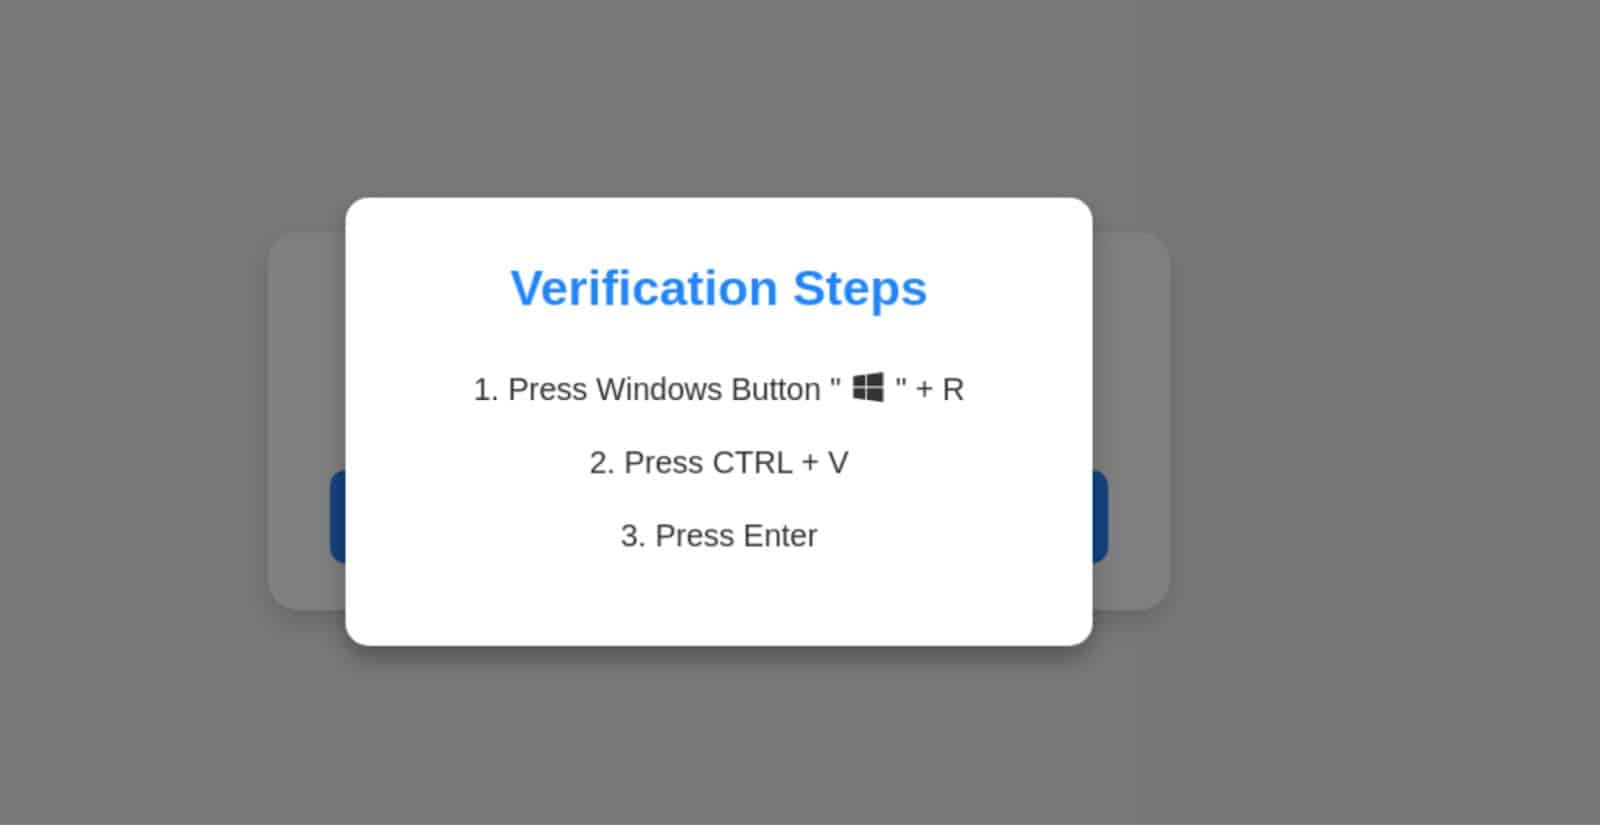
Ak budeš postupovať podľa pokynov, tak vykonáš skrytú funkciu JavaScript, ktorá skopíruje príkaz PowerShell zakódovaný v base64 do schránky. Keď používateľ vloží a spustí príkaz, stiahne malvér Lumma Stealer zo vzdialeného servera do svojho zariadenia.
Neprehliadni

„Je dôležité poznamenať, že hoci sa táto technika v súčasnosti používa na distribúciu Lumma Stealer, mohla by sa potenciálne využiť na doručenie akéhokoľvek typu škodlivého malvéru nič netušiacim používateľom.“, prízvukujú experti na bezpečnosť.
Tento škodlivý softvér, ktorý sa ti dostane do tvojho zariadenia (Lumma Stealer malware), inštaluje do neho ďalší nebezpečný softvér, hovoria výskumníci. Hackeri ho môžu preto využívať aj na šírenie ďalších škodlivých programov.


















