

POZOR! Takto prebieha nový online podvod. Útočník nám volal a takmer sa dostal do nášho zariadenia
Podvodník ti môže zavolať z dôveryhodne vyzerajúceho čísla, zmanipulovať ťa do rozhovoru a následne sa ťa pokúsi oklamať infikovaným súborom.

Stretnúť sa dnes s online podvodom nie je nič výnimočné. Mnohé z nich číhajú priamo vo výsledkoch vyhľadávania, kde sa zobrazujú odkazy na podvodné webstránky. Zväčša ide o falošné e-shopy, ktoré na prvý pohľad pôsobia úplne dôveryhodne.
Inokedy nám podvodníci volajú alebo posielajú SMS správy. V poslednej dobe sú však čoraz častejšie takzvané cielené útoky, ktoré môžu oklamať aj technicky zdatnejších používateľov. A práve na jeden takýto prípad chceme upozorniť.

Tváril sa ako klient. V skutočnosti na nás skúšal sofistikovaný podvod
V priebehu včerajšieho dňa nám prišiel telefonát na firemný mobil s ponukou na spoluprácu. Na druhej strane linky sa ozval príjemný hlas, hoci bolo jasné, že nejde o Slováka. Mobilné číslo sa však javilo ako slovenské. Ako sme neskôr zistili, útočník použil techniku spoofingu, ktorou si vedel upraviť, aké číslo sa nám zobrazí na displeji. Keď sme sa na číslo neskôr pokúsili zavolať späť, zdvihla to nič netušiaca osoba, ktorá o žiadnom hovore nevedela.
Konverzácia s podvodníkom prebiehala pomerne uvoľnene. Až neskôr sme si uvedomili, že sa snaží viesť rozhovor tak, aby sme rozprávali najmä my. Na naše tvrdenia reagoval otázkami, ktoré mali vytvoriť dojem záujmu, pričom často opakoval posledné slová z našich viet. Napríklad, ak sme povedali „Tento typ reklamy funguje tak, že ju vidia všetci používatelia, ale vieme ju aj prispôsobiť…“, útočník sa ozval „Ako to myslíte, že prispôsobiť?“ Vďaka tomu sme pokračovali v rozprávaní a prezrádzali viac detailov. Okrem toho kládol otázky veľmi všeobecne, čo sme si uvedomili až po skončení hovoru. Rovnaké otázky by mohol položiť prakticky akejkoľvek firme, stačilo by ich len minimálne upraviť.
Túto techniku v odbornej literatúre môžeš poznať ako zrkadlenie. Ide o spôsob komunikácie, pri ktorom útočník opakuje kľúčové slová alebo otázky a tým nabáda druhú stranu, aby sa viac rozpovedala. Cieľom je vytvoriť dôveru a získať čo najviac informácií bez toho, aby sa sám prezrádzal. V oblasti kybernetickej bezpečnosti ide o typ sociálneho inžinierstva.
Neprehliadni

V tomto momente nám už začalo byť podozrivé, že niečo nie je v poriadku. Začali sme sa aktívne pýtať na detaily. Zaujímalo nás, odkiaľ presne volá, aký typ služby ponúka, kto je cieľovou skupinou a podobne. Odpovede boli čoraz menej presvedčivé, podozrivo krátke a miestami podráždené. Keď zistil, že stráca kontrolu nad rozhovorom, pokúsil sa z neho elegantne vycúvať. Tvrdil, že je rád, že sme sa spojili, ale že má ďalšie stretnutie a musí končiť. Ešte predtým sa nás však spýtal, či nám môže poslať dopyt vo forme dokumentu, ktorý máme doplniť a obratom poslať späť.
Súhlasili sme. Útočník nám oznámil, že dokument pošle cez službu sharefile.com. Upozornil nás, že príloha nepríde priamo v e-maile, ale ako odkaz na stiahnutie. Cieľom tejto finty bolo obísť bežné antivírusové filtre. Keďže súbor nebol súčasťou e-mailu, ale nachádzal sa na externom serveri, mal nižšiu šancu byť označený ako škodlivý. Samotná správa nám prišla o niekoľko hodín neskôr.
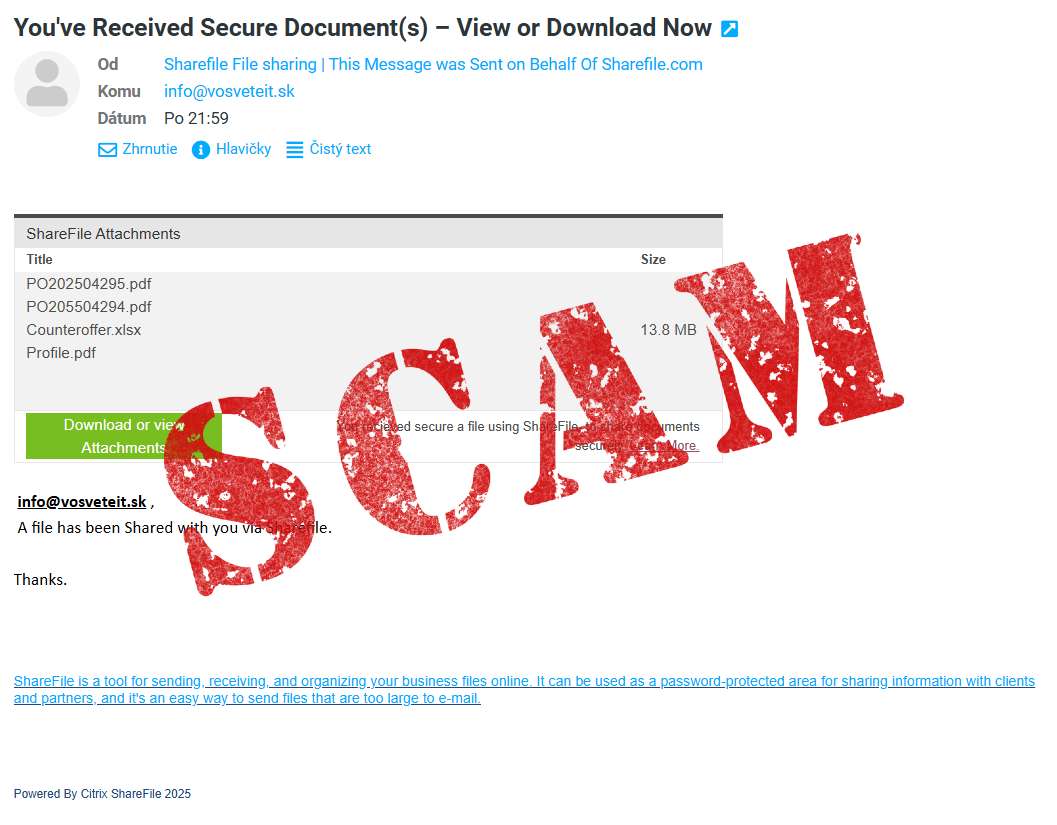
V tej chvíli nám už bolo jasné, o čo ide. Po otvorení e-mailu a kliknutí na odkaz sme súbor stiahli na testovací počítač. Ten nás okamžite upozornil na prítomnosť vírusu v dokumente.


















