

Pozor, šíri sa bankový trójsky kôň PlayPraetor! Hackeri ho distribuujú cez viac než 6-tisíc falošných stránok napodobňujúcich Google Play
Hackeri vytvorili tisíce podvodných stránok, ktoré imitujú hlavne platformu Google Play. Šíria cez ne škodlivý softvér.
Bezpečnostní analytici odhalili kampaň, v rámci ktorej kyberzločinci šíria viac ako 6-tisíc podvodných stránok. Tie napodobňujú známe weby a šíria sa cez Meta reklamy a SMS správy.
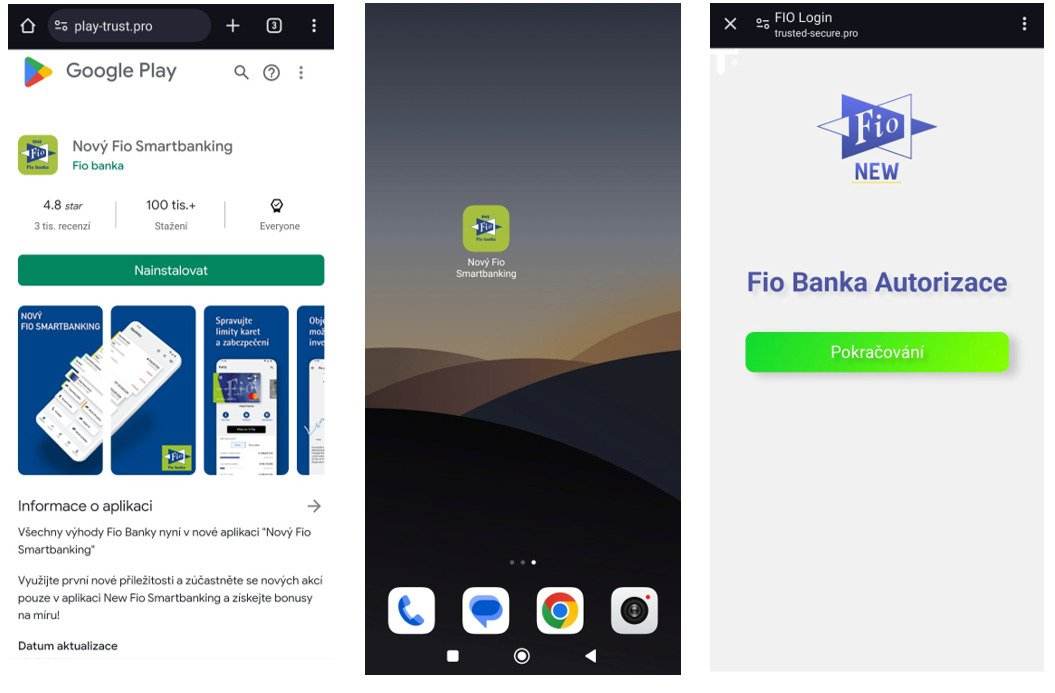
Primárne sa falošné portály zameriavajú na napodobňovanie Google Play Store, preto kampaň analytici nazývajú PlayPraetor. Po návšteve falošného portálu sa do zariadení užívateľov nahráva trójsky kôň, ktorý dokáže zachytávať, čo sa deje na obrazovke a zároveň aj monitoruje stlačenia klávesnice. Cez tieto metódy kradne prihlasovacie údaje a čísla platobných kariet.

Útok zároveň umožňuje hackerom zneužiť napadnuté zariadenia rôznymi ďalšími spôsobmi, napríklad ransomware útokom. Ransomware je “vydieračský softvér”, ktorý zablokuje infikované zariadenie a od užívateľa žiada výkupné, najčastejšie v podobe kryptomeny. Aj po zaplatení požadovanej sumy, ktorá sa môže pohybovať aj v stovkách eur, nie je žiadna garancia, že hacker zariadenie skutočne odomkne.
“Okrem funkcií spywaru dokáže malvér cieliť aj na špecifický zoznam bankových aplikácií. Informácie o nainštalovaných bankových aplikáciách posiela hackerovi a ten následne čaká na ďalší útok,” vysvetľujú analytici.
Pozor na falošné reklamy
Ako sme už spomenuli, malvér sa šíri cez falošné Google Play stránky, ktoré sú distribuované cez reklamný systém spoločnosti Meta a cez SMS správy. S falošnými stránkami sa teda môžeš stretnúť na Facebooku alebo ďalších platformách Mety, cez ktoré sú šírené malvertisingom.
Podvodné reklamy sú navrhnuté spôsobom, aby prinútili užívateľa kliknúť na ne a dostať sa na podvodný portál. Znamená to, že chrániť sa môžeš rovnako, ako v prípade akéhokoľvek phishingového podvodu. Dávaj si teda pozor na ponuky, ktoré znejú až príliš dobre a snažia sa ťa nalákať na limitovanú ponuku. Vynakladanie tlaku na užívateľa je bežnou stratégiou v prípade podobných podvodov.
Neprehliadni

Rovnako si dávaj pozor aj na povolenia. Ak aplikácia z neovereného zdroja žiada veľa citlivých povolení, s najväčšou pravdepodobnosťou pôjde o malvér.
Ku podvodnej kampani sa vyjadrila aj spoločnosť Google. Tá prezradila, že pred falošnými stránkami ťa dokáže ochrániť funkcia Safe Browsing. Zároveň dodáva, že žiadna z falošných aplikácií s trójskym koňom PlayPraetor sa nenachádza v Obchode Play. Android užívatelia sú zároveň automaticky chránení pred známymi verziami malvéru službou Google Play Protect, dokonca aj keď aplikáciu stiahnu cez sideloading, teda mimo oficiálneho obchodu s aplikáciami.
Trójske kone sa šíria v online priestore
Koncom februára bezpečnostní analytici odhalili aj novú verziu známeho bankového trójskeho koňa TgToxic.
TgToxic je bankový trojan, ktorý sa zameriava na kradnutie prihlasovacích údajov, kryptomien alebo peňazí z bankových aplikácií. Prvé útoky sa objavili v juhovýchodnej Ázii, no kyberzločinci útočia už po celom svete. Najčastejšie hackeri útočia prostredníctvom phishingových stránok alebo podvodných aplikácií. Tie sa vydávajú za legitímne služby, napríklad vládne aplikácie. Aby toho nebolo málo, hackeri podporujú malvér aj cez ukradnuté účty na sociálnych sieťach.
Nová verzia malvéru sa označuje bezpečnostnými analytikmi ako ToxicPanda a v rámci tejto kampane rozšírili hackeri svoju geografickú pôsobnosť. Zatiaľ čo prvé útoky prebiehali v juhovýchodnej Ázii, nová verzia zasiahla aj Európu a latinskú Ameriku. Nové funkcie malvéru TgToxic ukazujú, že kyberzločinci majú záujem zlepšovať funkcionality svojho škodlivého softvéru.
Bezpečnostní analytici odhalili vzorky malvéru na stránke mta164.bwhite. Dôkazy naznačujú, že hackeri malvér doručujú cez SMS, phishingové webstránky alebo podvodné aplikácie. Na stránke našli dva APK súbory, ktoré boli pomenované “dropper.apk” a “no_dropper.apk”. Predpokladá sa, že spomínaným dropperom je TiramisuDropper.
Okrem sťahovania aplikácií z overených zdrojov alebo neklikaním na podozrivé odkazy sa môžeš ochrániť aj kvalitným antivírovým softvérom. Na výber máš z množstva možností, platených alebo bezplatných, pričom každý antivírový program má svoju špecifickú špecializáciu, okrem všeobecnej ochrany.


















