

POZOR! Podvodníci našli novú cestu, ako sa ti dostať do počítača. Stačí, že klikneš na bežné tlačidlo, ktoré vídavaš každý deň
Podvodníci našli nový spôsob, ako ti dostať vírus do počítača, a to cez falošný cookie banner.

Internetoví podvodníci patria medzi mimoriadne vynaliezavých ľudí. Nedávno sme upozorňovali na to, ako dokážu zneužiť chybu v tom, ako Android spracováva neviditeľné znaky v notifikáciách. Cez túto zraniteľnosť ťa podvodník môže nasmerovať na falošné webové stránky alebo dokonca vykonávať akcie v aplikáciách ako WhatsApp, Telegram a ďalších.
Tentoraz ťa chceme upozorniť na nový, oveľa rafinovanejší trik online podvodníkov. Na tento útok upozornili bezpečnostní experti zo spoločnosti HP Wolf Security.

Dostať sa dnes na podvodnú stránku nie je nič výnimočné, stačí kliknúť na podvodnú reklamu. Takéto weby vznikajú doslova ako huby po daždi. Podvodníci sa často snažia využiť aktuálne udalosti či témy, ktoré zaujímajú širokú verejnosť. Jednou z nich sú dovolenky. Už v minulosti sa objavili falošné cestovné kancelárie, ktoré od ľudí vylákali osobné údaje alebo peniaze.
Pozor na podvodné cookie bannery
No tentoraz ide o sofistikovanejší trik. Útočníci zneužívajú bežné cookie bannery, ktoré vidíš takmer na každej stránke. Tieto vyskakovacie okná ťa žiadajú o súhlas so spracovaním údajov, napríklad na analytiku či lepšie cielenie reklám. Väčšina z nás však bez rozmýšľania klikne na „Súhlasím“, len aby okno zmizlo a mohli sme ďalej pokračovať v prehliadaní webu. A práve toto správanie podvodníci dokonale využívajú.
Vytvárajú falošné webové stránky, ktoré sa tvária ako známe platformy, napríklad Booking.com. Banner na stránke vyzerá úplne bežne, no keď naň klikneš, namiesto uloženia cookies sa ti stiahne súbor do počítača. Súbor má síce príponu, ale tvári sa ako niečo neškodné, no v skutočnosti ide o skript, teda miniatúrny program, ktorý na pozadí začne vykonávať preddefinované kroky, keď ho otvoríš.
Neprehliadni

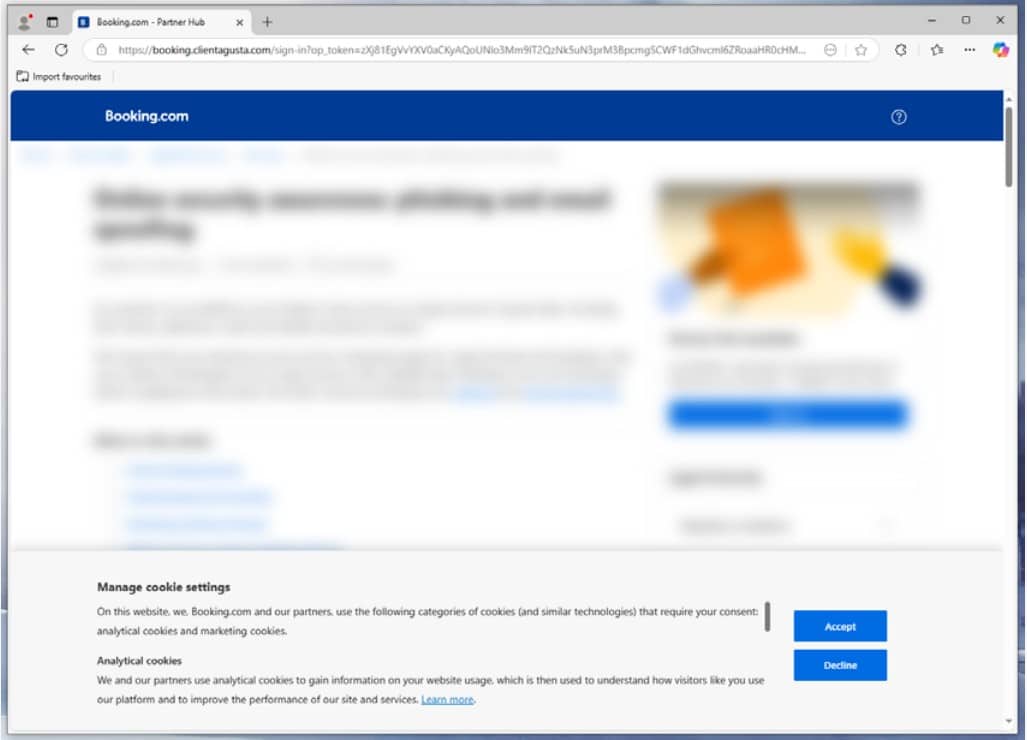
Po tom, ako stiahneš tento na prvý pohľad neškodný súbor, stránka ťa sama požiada, aby si ten súbor otvoril, napríklad vetou „pre potvrdenie kliknite na súbor v stiahnutých položkách“. Keď to urobíš, sám vedome spustíš niečo, čo ťa môže ohroziť, a to je dôvod, prečo tento útok často obíde antivírusy a iné bezpečnostné systémy.
Po spustení sa rozbehne celá reťazová reakcia. Súbor potichu spustí PowerShell skripty, čo to je nástroj vo Windows, ktorý vie ovládať počítač bez toho, aby si niečo videl. Tieto skripty si stiahnu ďalšie časti škodlivého kódu a spustia ich. V niektorých prípadoch dokonca priamo vytvoria nový program z časti kódu, ktorý je ukrytý v súbore, ten sa spustí priamo v pamäti počítača, takže po sebe nezanechá žiadne klasické stopy.
Malvér sa zároveň „zamaskuje“, aby prežil aj po reštarte počítača. Často sa spustí cez dôveryhodný program vo Windows, ako napríklad MSBuild.exe, aby nevyzeral podozrivo. Uloží sa do skrytých priečinkov, ktoré si bežný používateľ ani nevšimne, a zabezpečí si, aby sa automaticky spúšťal po každom zapnutí systému.
A čo presne sa ti dostane do zariadenia? V tomto prípade ide o škodlivý softvér XWorm, ktorý slúži na diaľkové ovládanie počítača. Útočník tak môže sledovať tvoju aktivitu, pristupovať k súborom, nahrávať z kamery či mikrofónu alebo kradnúť prihlasovacie údaje.

















