

POZOR! Hackeri vyvinuli nový spôsob, ako ti vybieliť bankový účet. Trojan NGate sa nainštaluje bez toho, aby si o tom vedel
Objavil sa malvér NGate ktorý cez NFC a falošné bankové aplikácie umožňuje hackerov výbery z účtu bez fyzickej karty. Pozri si, ako to funguje a ako sa chrániť.

Predstav si, že ti z účtu zmiznú peniaze a karta je stále v peňaženke. Toto nie je filmová fikcia. Poľský tím CERT Polska spolu s výskumníkmi z Malwarebytes, medzi ktorými je aj bezpečnostný analytik Pieter Arntz, analyzovali malvér NGate a zistili, ako veľmi rafinovaná táto hrozba je. CERT Polska dokonca rozlúštil konfiguráciu, odhalil server útočníkov a opísal vnútornú logiku aplikácie.
Toto je princíp, na ktorom ťa nachytajú
NGate umožní zločincom vykonať výber z bankomatu pomocou údajov zachytených z tvojej karty cez NFC. Nebudú potrebovať fyzickú kartu. Stačí, aby si nainštaloval falošnú aplikáciu, priložil kartu k telefónu a zadal PIN. Údaje sa okamžite prenesú útočníkovi, ktorý ich použije pri bankomate pomocou emulácie karty.

Toto je presný plán, ktorý útočníci používajú
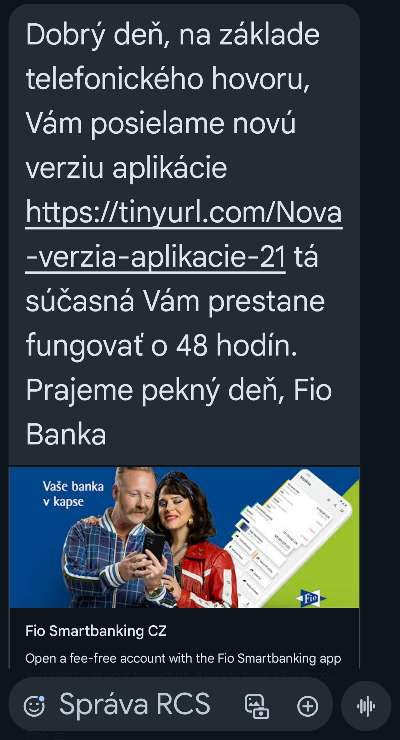
1. Sociálne inžinierstvo: dostaneš phishingový e-mail alebo SMS s odkazom, niekedy aj následný telefonát, ktorý sa tvári, že je od banky. Cieľ je jednoduchý: donútiť ťa nainštalovať falošnú appku.
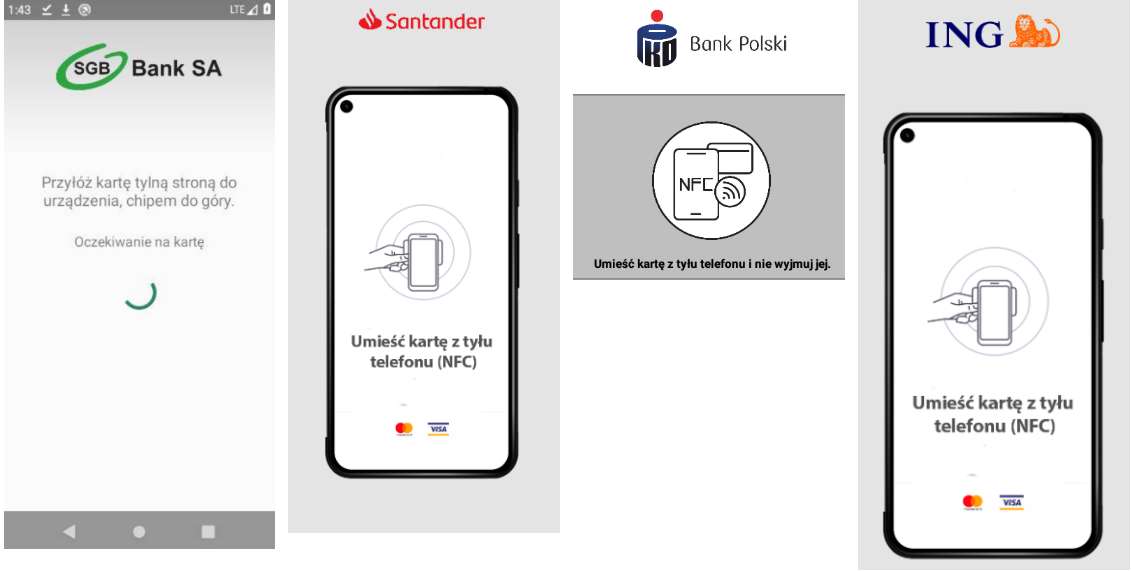
2. Falošná aplikácia: vyzerá ako tvoja banka, pýta oprávnenia a požiada ťa o „overenie karty“. Požiada ťa o priloženie karty k telefónu a zadanie PIN na klávesnici v aplikácii.
3. Prenos dát v reálnom čase: aplikácia zachytí PAN číslo karty, dátum expirácie, AID, APDU príkazy a tvoj PIN a odošle ich cez sieť útočníkovi. Ten okamžite pri bankomate emuluje kartu a vyberie hotovosť.
Neprehliadni

Ako NGate funguje pod kapotou a prečo je to nebezpečné
CERT Polska rozobrali aplikáciu do jadra a zistili niekoľko kľúčových vecí, ktoré robia NGate nebezpečným.
NGate sa nespráva ako obyčajná škodlivá aplikácia. Po nainštalovaní sa dokáže zaregistrovať v systéme ako platobná služba HCE, čo jednoducho znamená, že telefón začne komunikovať s tým istým „jazykovým kanálom“, ktorý používajú bankomaty a platobné terminály. Inými slovami telefón vie poslúžiť ako mini terminál alebo falošná karta a čítať aj vysielať platobné údaje.
V aplikácii sú uložené nastavenia a adresa útočníkovho servera schované v akomsi zašifrovanom blobe (ide o dátový balík). Ten sa však nedá len tak rozlúštiť bežným spôsobom, pretože kľúč na odšifrovanie nie je napísaný v kóde. Vývojári malvéru ho vyrobili automaticky z podpisu aplikácie pomocou funkcie SHA 256. CERT Polska dokázala tento mechanizmus prelomiť a identifikovať aktívny riadiaci server s adresou 91.84.97.13:5653, ku ktorému malvér posiela zachytené dáta často v čistej podobe bez ďalšieho zabezpečenia.
Pod povrchom beží natívna knižnica s názvom libapp.so, ktorá pri spustení spracuje všetko dôležité. Táto knižnica odvádza kľúč zo signovaného certifikátu, dešifruje konfiguráciu a spúšťa hlavné funkcie malvéru. Aplikácia má pritom aj ochranný mechanizmus. Ak niečo nejde podľa plánu, zavolá vnútri funkciu, ktorá ju ticho vypne a skryje, aby sa nenašla ľahko pri prvom skúmaní.
Najcitlivejšia časť celého procesu je však zachytenie tvojho PIN kódu. Aplikácia si nainštaluje vlastnú klávesnicu a po zadaní PIN číslice ihneď odchádzajú vnútornou cestou aplikácie do balíka, ktorý sa okamžite odošle na vzdialený server. Žiadne čakanie, žiadne oneskorenie.
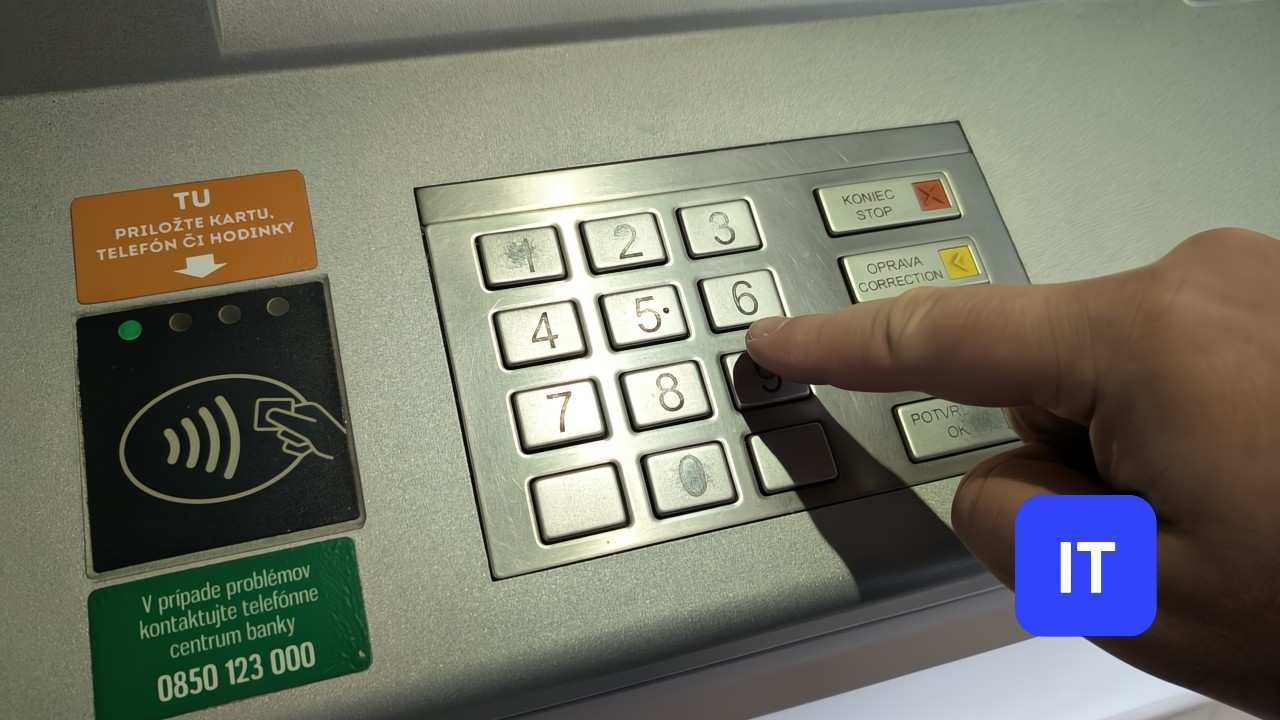
Nakoniec treba vedieť, že NGate vie hrať dve úlohy naraz. Niekedy sa správa ako čítačka kde obeť priloží kartu k telefónu a všetko sa zachytí. Niekedy zas vie fungovať ako vysielač pri bankomate a emulovať kartu tak, aby útočník mohol okamžite vybrať peniaze. Táto dvojitá schopnosť je práve to, čo sa v bezpečnostnom žargóne nazýva klasická topológia NFC relé útoku.
Urob toto hneď a ochrániš svoj účet
Nainštaluj appky len z overených zdrojov Google Play alebo App Store sú jediným miestom, kde si stiahneš bankovú aplikáciu bez rizika. Ak ti príde odkaz na APK z neznámeho servera, ignoruj ho a neklikaj.
Ak ti niekto volá z banky, polož a zavolaj späť na číslo, ktoré máš na karte alebo na účtovom výpise. Toto jednoduché pravidlo ťa ochráni pred falošnými „zamestnancami banky“ úplne na 100 percent.
Chráň telefón antivírusom a aktualizáciami. Nainštaluj spoľahlivý program pre Android, napríklad Malwarebytes, pravidelne skenuj a nikdy neodkladaj bezpečnostné aktualizácie systému a aplikácií. Starý softvér je najľahšia cesta pre malvér dovnútra.
Nikdy nezadávaj PIN do appky, ktorú si nestiahol z oficiálneho zdroja a nikdy ho neposielaj cez SMS alebo hovory. Banka ťa nikdy nepožiada o PIN cez správu alebo telefonát.
Vypni NFC keď ho práve nepoužívaš a zapínaj ho len na platbu. Je to ako mať zamknuté dvere. Ak NFC nepotrebuješ, telefón nemôže bez tvojho vedomia zachytiť alebo odoslať platobné údaje.


















