

Ako keby krádež nestačila: Po strate telefónu môže prísť ďalší útok. Podvodníci zavolajú priamo jeho majiteľovi
Podvodníci po krádeži iPhonu využívajú AI telefonáty, SMS aj WhatsApp správy, aby z majiteľa vylákali kód na odomknutie alebo 2FA kód.
Ukradnutý iPhone nemusí pre podvodníkov znamenať koniec príbehu. Ak sa im nepodarí dostať cez ochrany zariadenia, môžu skúsiť niečo oveľa jednoduchšie, presvedčiť jeho pôvodného majiteľa, aby im citlivé údaje prezradil sám.
Bezpečnostní výskumníci zo SOCRadar odhalili rozsiahlu phishingovú platformu s názvom AnonyMousKIT, ktorá cieli práve na ľudí, ktorí prišli o iPhone. Útočníci si pritom pomáhajú umelou inteligenciou. Tá dokáže vytvoriť správu na mieru, alebo dokonca aj zavolať obeti a predstaviť sa ako pracovníčka Apple podpory. Nejde pritom len o jeden podvodný web. Výskumníci objavili celý ekosystém, ktorý umožňuje zločincom cieliť na obete cez e-mail, SMS, WhatsApp aj automatizované telefonáty.

Ukradnutý iPhone sa stane terčom ďalšieho útoku
Keď niekto ukradne iPhone, narazí na pomerne veľký problém. Samotné zariadenie síce má v rukách, no bez prístupového kódu sa doň nemusí dostať. Apple navyše používa Activation Lock, ktorý spája iPhone s účtom pôvodného majiteľa. Pre útočníkov preto existuje jednoduchý cieľ: presvedčiť majiteľa, aby im prezradil kód.
AnonyMousKIT tento proces výrazne zjednodušuje. Útočníci najskôr zhromaždia údaje o konkrétnom zariadení. Platforma dokáže pracovať napríklad s modelom iPhonu, telefónnym číslom či informáciami zo služby Find My. Následne tieto údaje použijú pri vytvorení podvodu.
Obeť tak nemusí dostať obyčajnú správu typu „váš telefón bol nájdený“. Podvod môže obsahovať konkrétny model zariadenia a ďalšie informácie, ktoré vytvoria dojem, že správa pochádza priamo od spoločnosti Apple. V jednom prípade výskumníci objavili správu, ktorá tvrdila, že iPhone 15 Plus zaznamenali v blízkosti iného zariadenia Apple v Johannesburgu. Správa obsahovala aj tlačidlo na zobrazenie polohy. Iná správa zase jednoducho informovala majiteľa, že jeho stratený iPhone 14 sa objavil online a podarilo sa určiť jeho polohu.
Neprehliadni

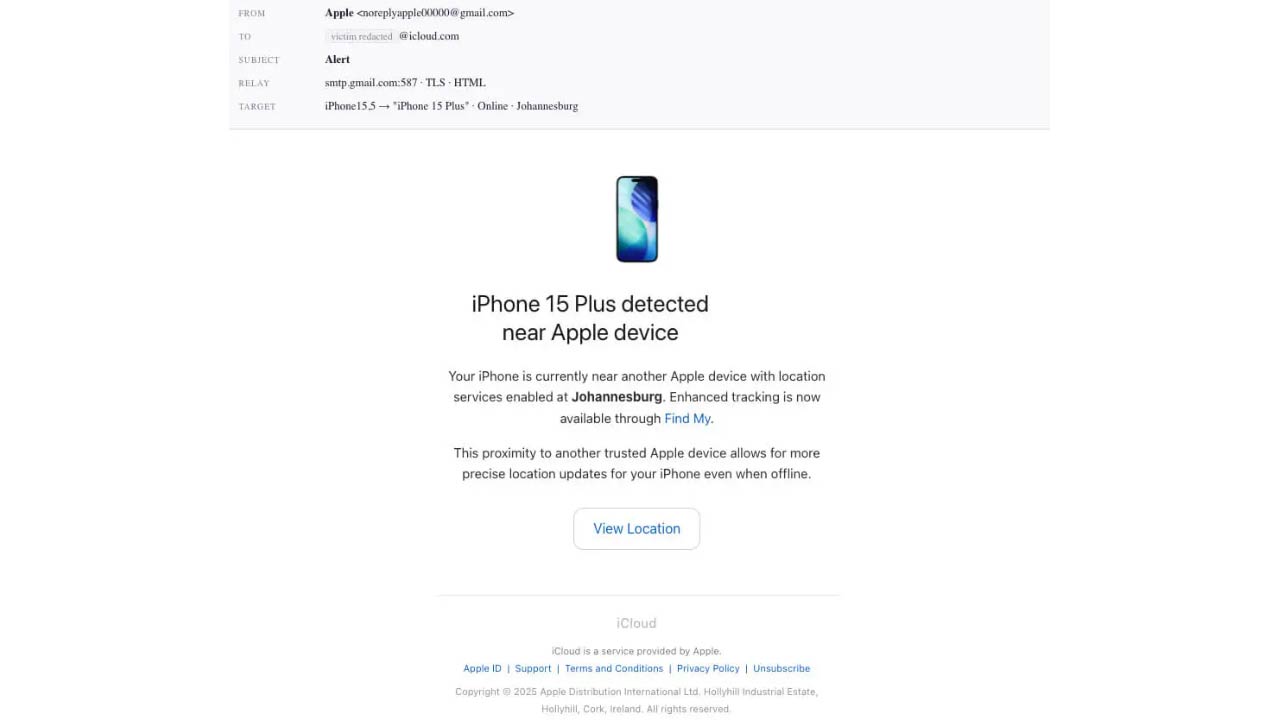
Takýto detail môže mať pri podvode veľký význam. Človek, ktorý práve prišiel o drahý telefón, totiž prirodzene chce vedieť, kde sa nachádza.
Potom prichádza na rad umelá inteligencia
AnonyMousKIT však nekončí pri falošných SMS či e-mailoch. Jednou z najzaujímavejších častí celého systému sú AI hlasoví agenti, ktorí dokážu obeti sami zavolať. Výskumníci objavili päť rôznych AI postáv a desiatky záznamov ich konverzácií. Jednou z nich je „Alice“, ktorá sa vydáva za pracovníčku Apple podpory.
Jej úloha je pomerne jednoduchá. Má presvedčiť majiteľa ukradnutého iPhonu, aby jej poskytol údaje potrebné na odomknutie zariadenia. „Alice“ môže napríklad tvrdiť, že sa niekto pokúsil odstrániť Activation Lock alebo že polícia či pracovníci Apple Store práve našli ukradnutý telefón. Následne sa môže opýtať na štvormiestny alebo šesťmiestny kód iPhonu.
V niektorých prípadoch môže požadovať aj kód dvojfaktorového overenia. Ak obeť údaje poskytne, podvodník môže získať ďalší kúsok skladačky potrebný na prevzatie kontroly nad účtom alebo zariadením.
Na AnonyMousKIT je zaujímavé aj to, ako veľmi pripomína bežný online podnikateľský nástroj. Zločinci si môžu nahrať profil obete a následne skúšať rôzne spôsoby kontaktovania. Platforma pritom ponúka viacero kanálov. Ak nezaberie e-mail, môže prísť SMS, WhatsApp alebo telefonát s AI agentom.
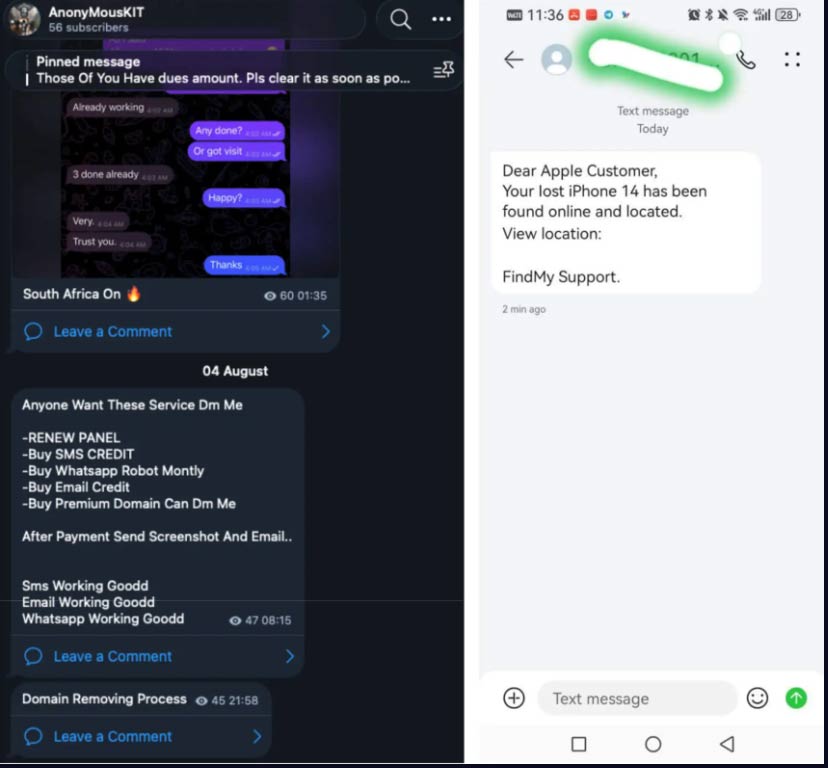
Výskumníci zo SOCRadar preto prirovnali systém skôr k malej softvérovej firme s kriminálnou klientelou než k obyčajnému phishingovému nástroju.
„AnonyMousKIT je najlepšie chápať nie ako phishingový nástroj, ale ako malú softvérovú firmu s kriminálnou zákazníckou základňou,“ uviedla výskumná jednotka SOCRadar Threat Research Unit.
Útočníci si kupujú kredity a platia za jednotlivé služby. Získavajú tak hotový nástroj, ktorý nemusí sami vytvárať ani prevádzkovať. A náklady môžu byť prekvapivo nízke. Jeden AI telefonát vyšiel prevádzkovateľov približne na 10 centov. Výskumníci získali záznamy o 200 telefonátoch, pričom celý súbor mal stáť iba 19,24 dolára.
Pri takejto cene už útočník nemusí rozmýšľať, či sa mu oplatí zavolať jednej obeti. Automatizácia mu umožní skúsiť to na veľkom počte ľudí.
Výskumníci objavili stovky útokov
SOCRadar našiel v samotnom AnonyMousKIT 691 e-mailových pokusov. V príbuzných verziách systému ich bolo viac ako 6 000. Výskumníci zároveň objavili tisíce pokusov cez WhatsApp a spomínaných 200 AI telefonátov. Približne 90 percent zaznamenaných hovorov smerovalo na čísla v Brazílii. Celá infraštruktúra navyše nefunguje na jedinom serveri. Výskumníci identifikovali 30 rôznych backendových inštalácií na 42 doménach, ktoré používali rovnaký základný kód.
Podľa zistení za systémom stojí viacčlánková dodávateľská sieť. Objavuje sa v nej tvorca nástroja, predajcovia, prevádzkovatelia obchodov a samotní zákazníci. Zaujímavé je, že výskumníci sa k množstvu údajov dostali po tom, čo prevádzkovatelia urobili chybu v zabezpečení a nechali časť backendu vystavenú.
Prečo je tento podvod nebezpečný aj po krádeži telefónu
Najväčší problém nespočíva iba v samotnom iPhone. Ak útočník získa údaje k Apple účtu, potenciálne môže ohroziť aj ďalšie informácie v ekosystéme používateľa. Môže ísť napríklad o zálohy v iCloude, údaje uložené v Keychain alebo pracovné informácie synchronizované so zariadeniami. Preto by si mal po strate alebo krádeži iPhonu dávať pozor na každý e-mail, SMS správu, WhatsApp správu či telefonát, ktorý tvrdí, že sa telefón podarilo nájsť. Podvodníci môžu poznať model tvojho iPhonu, telefónne číslo a dokonca aj niektoré informácie o jeho stave. To však ešte neznamená, že komunikujú s Apple.
Najdôležitejšie pravidlo zostáva jednoduché, nikomu po telefóne neprezrádzaj kód na odomknutie iPhonu ani kód dvojfaktorového overenia. SOCRadar zároveň upozorňuje, že legitímna technická podpora nebude takýmto spôsobom žiadať prístupový kód zariadenia ani 2FA kód. Pri podozrivej správe je preto bezpečnejšie neklikať na priložený odkaz a kontaktovať Apple cez oficiálne kanály.
Prípad AnonyMousKIT zároveň ukazuje, že AI nemusí podvod iba napísať. Dokáže sa zapojiť aj do samotnej komunikácie s obeťou a reagovať na jej odpovede. Práve spojenie osobných údajov, automatizácie a hlasových AI agentov môže podobné podvody spraviť presvedčivejšími a lacnejšími na prevádzku.


















