

Nový bankový malvér pre Android cieli aj na Slovensko. Za 13 minút útočník zneužil kartu obete a vybavil pôžičku na jej meno
Nový Android malvér WindRelay cieli aj na Slovensko. V kombinácii so SpyNote dokáže zneužiť platobnú kartu cez NFC a útočník môže cez telefón obete vybaviť aj pôžičku.

Bezpečnostní výskumníci zdokumentovali útok, pri ktorom podvodník počas 13-minútového telefonátu získal prístup k Android telefónu obete, vybavil na jej meno pôžičku a následne zneužil aj jej platobnú kartu. Obeť pritom stačilo presvedčiť, aby si nainštalovala škodlivú aplikáciu, priložila kartu k telefónu a zadala PIN.
Prípad vyšetroval bezpečnostný tím Group-IB. Pri analýze narazil na nový NFC malvér WindRelay, ktorý útočníci používajú spolu so SpyNote na vzdialené ovládanie telefónu.

Prvú aplikáciu nainštalovala obeť. Druhú už útočník
Obeť zostala s podvodníkom na linke počas celého útoku. Volajúci sa vydával za pracovníka banky a naviedol ju, aby si mimo Google Play nainštalovala SpyNote. Podvodná aplikácia pritom niesla meno obete, aby pôsobila dôveryhodnejšie.
SpyNote sa distribuuje aj s nástrojom, cez ktorý si útočník vie meniť názov aplikácie, označenie aj názov balíka. Group-IB preto predpokladá, že páchatelia poznali minimálne meno a telefónne číslo obete ešte pred samotným telefonátom. Personalizovaný názov mal znížiť jej podozrenie práve vo chvíli, keď mala do telefónu nainštalovať neznámy APK súbor.
Po povolení Accessibility Service získal útočník vzdialený prístup k zariadeniu. SpyNote vie odchytávať stlačenia klávesov, čítať SMS správy a kódy z Google Authenticatora či na diaľku zapnúť kameru a mikrofón. Dokáže tiež sledovať polohu a získavať prihlasovacie údaje. Druhú aplikáciu už obeť neinštalovala. WindRelay dostal do telefónu samotný útočník cez získaný vzdialený prístup.
Neprehliadni

WindRelay preniesol platbu cez internet k útočníkovi
WindRelay je podľa Group-IB novoobjavená rodina NFC relay malvéru vytvorená na zachytávanie živej komunikácie platobnej karty a jej okamžitý prenos cez internet. Keď obeť podľa pokynov priložila kartu k telefónu a zadala PIN, WindRelay zmenil mobil na falošnú bezkontaktnú čítačku.
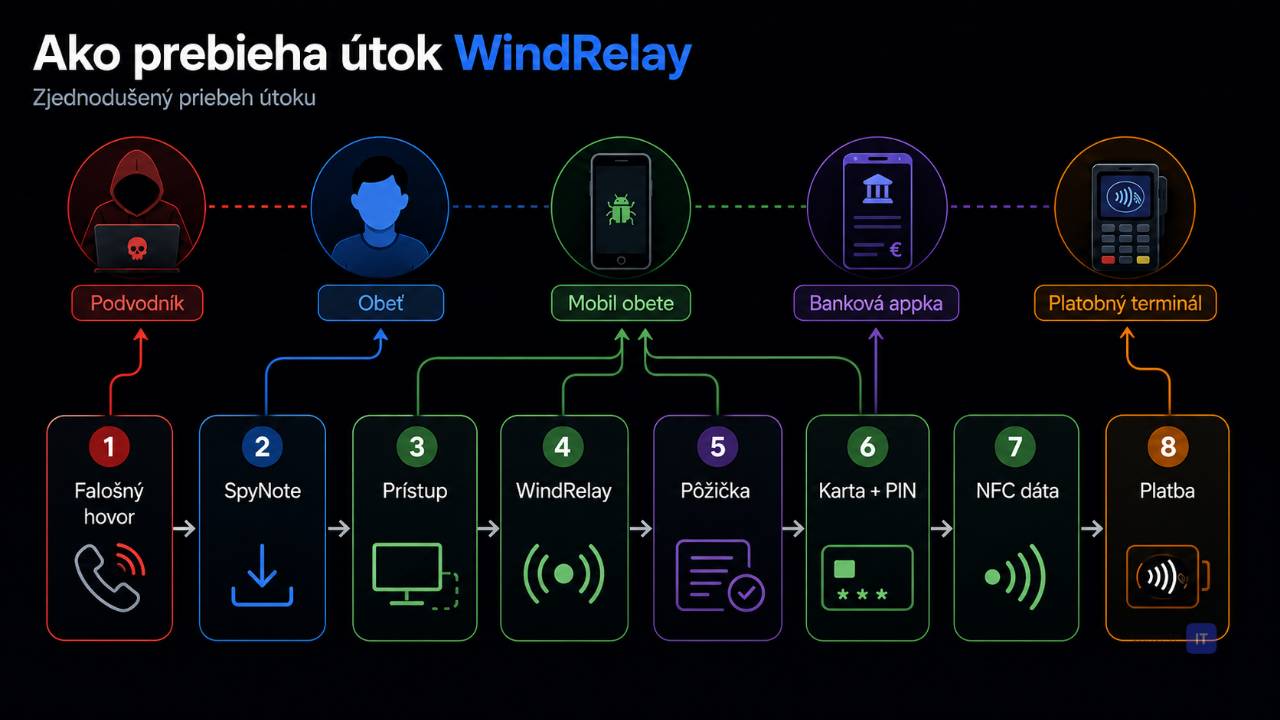
Malvér pritom neukradol iba číslo karty. Zachytil živú komunikáciu medzi čipom karty a čítačkou vrátane autentifikačných údajov vytvorených pre konkrétnu transakciu a okamžite ju posielal útočníkovi.
Na jednom konci je fyzická karta obete priložená k jej telefónu, na druhom útočník pri skutočnom termináli alebo bankomate. Jeho zariadenie pošle požiadavku terminálu cez internet k telefónu obete, ten ju cez NFC odovzdá skutočnej karte a odpoveď sa vráti rovnakou cestou. Terminál preto platbu spracuje, akoby bola karta priložená priamo k nemu.
Group-IB uvádza, že transakcie v analyzovanom prípade boli schválené PIN-om, ktorý zadala samotná obeť podľa pokynov podvodníka. Krátko po skončení hovoru sa na účte začali objavovať fyzické kartové transakcie, ktoré banka spojila s NFC relay útokom.
Oprávnenia WindRelay zároveň ukazujú, na čo bol pripravený. NFC používa na komunikáciu s kartou, INTERNET a ACCESS_NETWORK_STATE na okamžitý prenos dát. READ_CONTACTS mu môže pomôcť pri ďalšom cielení a neobvyklé oprávnenie DUMP podľa výskumníkov naznačuje možnosť kontrolovať hlbší stav zariadenia. Malvér používa aj vlastné oprávnenia, ktoré môžu sťažiť zásah iných aplikácií.
Útočník cez telefón vybavil na obeť aj pôžičku
Útočník využil vzdialený prístup cez SpyNote aj na to, aby prostredníctvom mobilnej aplikácie obete vybavil pôžičku na jej meno. Group-IB sa domnieva, že išlo skôr o dodatočnú príležitosť, ako z jedného útoku dostať viac peňazí, než o samostatne naplánovanú časť operácie.
Útočníci tak z jednej obete vytiahli peniaze dvoma cestami: cez vzdialený prístup k bankovej aplikácii a cez NFC relay platby fyzickou kartou.
SpyNote pritom nemusel spustiť klasické zdieľanie obrazovky ani VNC reláciu. Banka alebo bezpečnostný systém preto nemusel zachytiť typický signál, že niekto obrazovku sleduje na diaľku. Obeť medzitým stále počúvala pokyny podvodníka v telefóne.
WindRelay sa objavil aj v útokoch mierených na Slovensko
WindRelay zrejme nevznikol pre jedinú obeť. Group-IB identifikoval 23 vzoriek malvéru nahraných na VirusTotal medzi novembrom 2025 a júlom 2026. Spojil ich s kampaňami zameranými na Česko, Slovensko a Slovinsko. Malvér napodobňoval rôzne inštitúcie z jednotlivých krajín a používal miestne jazyky. Niektoré vzorky obsahovali aj meno konkrétnej obete.
Výskumníci našli tiež štyri command-and-control IP adresy, ktoré WindRelay používal na prenos NFC dát. Stredná Európa pritom s podobnými útokmi nebojuje prvýkrát. Prvé zdokumentované útoky s upravenou verziou open-source nástroja NFCGate sa objavili koncom roka 2023 v Česku. V marci 2024 česká polícia potvrdila zatknutie 22-ročného muža po prípadoch výberov z bankomatov v Prahe bez použitia fyzickej karty.
Výskumníci zo Zimperium neskôr sledovali NFC relay kampane naprieč Poľskom, Českom a Slovenskom a spojili ich s viac ako 70 riadiacimi servermi a distribučnými uzlami. Group-IB vo svojej správe odkazuje aj na prípady, pri ktorých útočníci napodobňovali Národnú banku Slovenska, aby ich škodlivá aplikácia pôsobila dôveryhodnejšie a získala potrebný prístup k NFC.
Podľa údajov Kaspersky citovaných Group-IB stúpol počet NFC útokov na Android zariadenia počas prvých štyroch mesiacov roka 2026 medziročne o 188 percent. Kaspersky v tomto období zablokoval približne 35 600 útokov oproti viac ako 12 300 rok predtým. ESET zase zaznamenal v prvom polroku 2025 viac ako 35-násobný nárast NFC útokov v porovnaní s druhým polrokom 2024.
Ak ti banka káže inštalovať APK, hovor ukonči
Ak ti počas nečakaného telefonátu človek vydávajúci sa za pracovníka banky prikáže nainštalovať APK aplikáciu mimo Google Play, povoliť jej citlivé oprávnenia, priložiť platobnú kartu k telefónu alebo zadať PIN podľa jeho pokynov, hovor ukonči. Banku potom kontaktuj sám cez číslo z jej oficiálnej stránky alebo mobilnej aplikácie, nie cez kontakt, ktorý ti poskytol volajúci.
Pri podobných útokoch je samotný telefonát rovnako dôležitý ako malvér. Podvodník vytvára tlak a vedie obeť krok po kroku. Aj preto sme už skôr upozorňovali, ako rozpoznať podvodný telefonát a čo si môžeš v telefóne zapnúť ešte predtým, než podobný hovor prijmeš.
SpyNote a jeho varianty SpyMax a CypherRAT kolujú najmenej od roku 2021 a po úniku zdrojového kódu výraznejšie pribudli ich detekcie koncom roka 2022 a začiatkom roka 2023. WindRelay je novší, no v tomto prípade útočníci nepotrebovali prelomiť žiadnu zraniteľnosť Androidu. Stačilo im presvedčiť obeť, aby si sama nainštalovala prvú škodlivú aplikáciu a povolila jej potrebný prístup.


















