

Na Android sa vrátil starý nepriateľ. Vyzerá nevinne, no ukradne ti všetko. Takto sa ti môže dostať do mobilu
Nebezpečný malvér Konfety sa opäť objavil na Android zariadeniach, no tentoraz je ešte rafinovanejší. Maskuje sa ako legitímna aplikácia, obchádza ochranu a cieli na tvoje súkromie i peniaze.
Malvér, ktorý už dlhšie rozosieva problémy na Android zariadeniach, sa opäť hlási o slovo. A čo je horšie, je ešte rafinovanejší ako predtým. Volá sa Konfety a bezpečnostní experti z tímu zLabs varujú, že nový variant je premyslene maskovaný, ťažko odhaliteľný, pričom dokáže spôsobiť poriadne problémy. Hoci si zachoval svoje staré triky, teraz pridal aj zopár nových, ktoré z neho robia jedného z najnebezpečnejších mobilných škodcov posledných mesiacov!
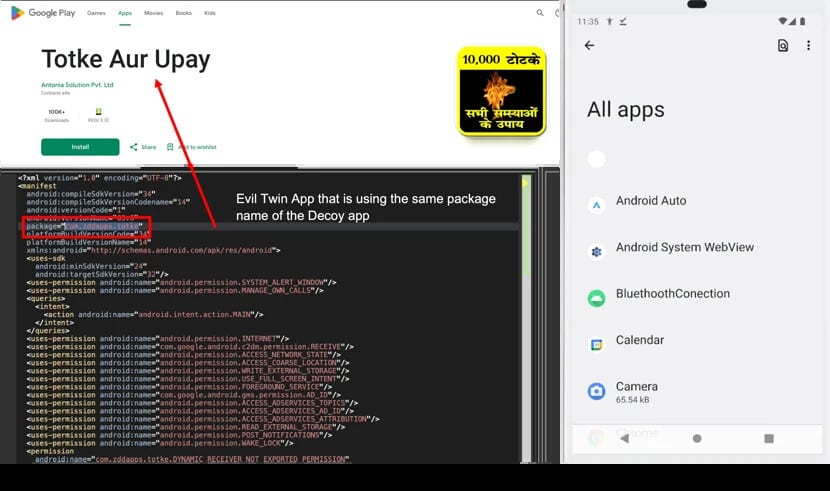
Konfety funguje veľmi zákerným spôsobom. Využíva trik „dvojičiek“, pri ktorom existujú dve aplikácie s rovnakým technickým názvom, tzv. balíčkom. Jedna z nich je úplne neškodná a nájdeš ju v oficiálnom obchode Google Play. Druhá je škodlivá a šíri sa mimo oficiálnych zdrojov.

To sa deje často cez rôzne podozrivé weby alebo podstrčené odkazy. Laický používateľ rozdiel medzi nimi vôbec nespozná a to je práve to útočníci chcú. Tieto „klony“ totiž zdieľajú rovnaký identifikátor, no ich obsah je diametrálne odlišný. Kvôli tomu ich často prehliadnu aj viaceré bezpečnostné kontroly.
Android čelí staro-novej hrozbe!
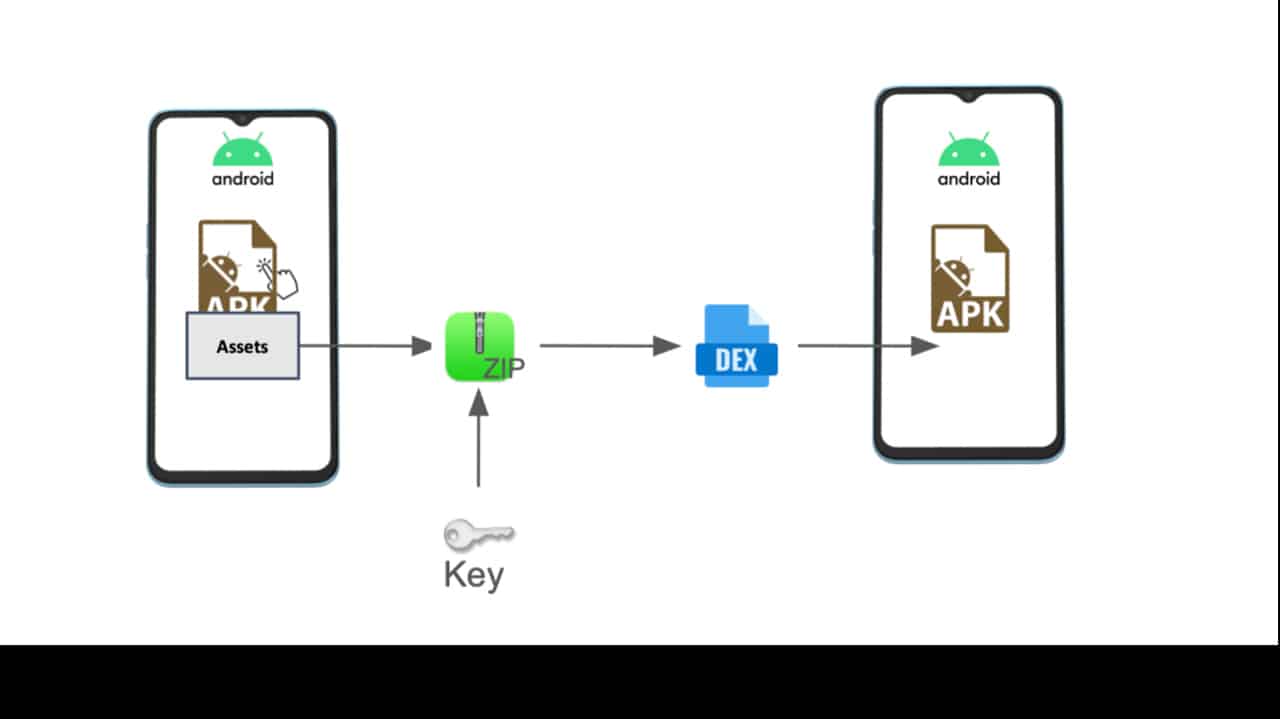
To však nie je všetko. Aby sa malvér ešte lepšie ukryl pred zrakom bezpečnostných nástrojov, autori sa „pohrali“ s inštalačným balíkom Android aplikácie, teda súborom APK. V niektorých verziách napríklad zmenili spôsob kompresie súborov, alebo vkladajú technické chyby, ktoré zmätú bežné nástroje na analýzu. Vo výsledku majú bezpečnostné programy veľký problém spustiť podrobnú kontrolu a často sa stáva, že zlyhajú úplne.
A čo sa stane, keď už sa škodlivá aplikácia dostane do telefónu? Spočiatku nič podozrivé. Niekedy sa jej ikona ani nezobrazí, aby nepútala pozornosť. V kóde aplikácie je ukrytý súbor, ktorý sa za behu dešifruje a následne spustí. Práve v tomto súbore sa nachádza „zvláštne správanie“. Ide napríklad o komponenty, ktoré ovládajú komunikáciu s podvodnými reklamnými sieťami či služby, ktoré načítavajú ďalší škodlivý obsah bez vedomia používateľa. Tieto časti aplikácie sú zároveň starostlivo skryté a objavia sa až vtedy, keď sa aplikácia spustí. Vďaka tomu sa ľahko vyhne aj pokročilým ochranným technológiám.
Neprehliadni

Zvláštnosťou tohto malwaru je aj to, ako sa správa podľa regiónu, v ktorom sa používateľ nachádza. Pomocou údajov o polohe dokáže aktivovať rôzne funkcie v rôznych krajinách. Čo je však spoločné vo všetkých prípadoch, je cieľ! Zobraziť čo najviac reklám, prekliknúť používateľa na pochybné webstránky a v ideálnom prípade ho presvedčiť na inštaláciu ďalších aplikácií, samozrejme mimo Google Play. Podobné stránky často vyzerajú ako bežné oznámenia. Ide napríklad o výzvu, aby si si aktualizoval prehliadač, povolil notifikácie alebo vyhral práve nový mobil. Stačí jeden klik a nevyžiadané upozornenia sa začnú kopiť.
Bohužiaľ pred týmto typom útokom sa dá ťažko brániť
Dokonca aj samotné reklamné nástroje, ktoré vývojári Konfety využívajú, sú z veľkej časti legálne, ako napríklad CaramelAds SDK! Ten bežne slúži na zobrazenie reklám v aplikáciách, no v tomto prípade sa stal súčasťou podvodného reťazca. Malware ho totiž využíva na komunikáciu s vlastnými servermi, sťahovanie prídavného obsahu a zobrazovanie tzv. neviditeľných reklám. Používateľ si ich nemá šancu všimnúť, ale každý jeho preklik je pre útočníkov finančne zaujímavý.
Analytici tímu zLabs našli viacero detailov, ktoré potvrdzujú, že ide o tú istú rodinu malvéru ako predchádzajúce verzie. Vrátane rovnakého spúšťacieho kódu i špecifického regulárneho výrazu, ktorý zanecháva v aplikáciách stopu. Okrem toho objavili aj bežné aplikácie v Google Play, ktoré zdanlivo nesú rovnaký názov balíčka ako škodlivá verzia, no nemajú s malvérom nič spoločné, ten len využíva ich identitu ako návnadu.
Z pohľadu bežného používateľa je veľmi ťažké rozpoznať, kedy sa do telefónu dostala škodlivá aplikácia. Preto je odborníkmi stále odporúčané dávať si pozor na to, čo si sťahuješ do smartfónu. Nakoľko vďaka podvodníkom môžeš prísť nie len o súkromie, ale aj peniaze.


















