

Mrazivý Android botnet AntiDot sa opäť vracia! Pozor, takto ti ukradne smartfón, ako to urobil tisícom ďalších
Bezpečnostní analytici upozorňujú, že malvér AntiDot opäť vyskakuje. Tento malvér má za sebou viac ako 270 kampaní.
Bezpečnostní experti z Catalyst odhalili mimoriadne nebezpečný Android botnet malvér AntiDot, ktorý dovoľuje hackerom kompletne ovládať zariadenie obete. Predpokladá sa, že za botnetom stojí hackerská skupina LARVA-398.
Táto hackerská skupina následne predáva svoj botnet spôsobom Malware-as-a-Service, MaaS. Ide o spôsob operácie, v rámci ktorého si môže iný kyberzločinec malvér prenajať, na určitú dobu. Počas tejto doby môže využívať botnet na svoje vlastné operácie. Hackeri z LARVA-398 propagujú svoj softvér ako nástroj tri v jednom. Má svoj loader, packer a botnet infraštruktúru.

Botnet obsahuje celý rad funkcií. Môže nahrávať obrazovku alebo klonovať rozhranie Androidu alebo aplikácií tým, že zneužije nastavenie dostupnosti. K tomu dokáže čítať SMS správy, či vytiahnuť užívateľské dáta z rôznych aplikácií. Hackeri operujú vo vlnách a zdá sa, že každá kampaň cieli na užívateľov v určitej oblasti alebo užívateľov hovoriacich istým jazykom.
“Z tohto usudzujeme, že sa malvér šíri s najväčšou pravdepodobnosťou cez malvertising alebo cez mimoriadne prispôsobené phishingové kampane. Naša analýza odhalila najmenej 11 aktívnych command and control serverov, ktoré hackeri momentálne spravujú. Tieto servery ovládajú viac ako 3 700 infikovaných zariadení, ktoré hackeri infikovali cez najmenej 273 samostatných kampaní,” hovoria bezpečnostní analytici.
Komplikovaný prípad hackerov
Bezpečnostní analytici si však všimli niečo mimoriadne zaujímavé. Na populárnych hackerských fórach, napríklad XSS, sa uvádza, že hackerská skupina LARVA-398 môže iných hackerov podvádzať. Hackeri sa sťažujú, že im skupina neodpovedala a že existujú isté problémy s podporou najnovších verzií Androidu.
Výskumníkom sa podarilo v rámci vyšetrovania útokov odhaliť viac ako 270 jedinečných identifikátorov, ktoré odkazujú na samostatné kampane. Ide o názvy kampaní, ktoré s najväčšou pravdepodobnosťou slúžia ako trackery pre spravovanie botnetu alebo rozdeľovanie infikovaných zariadení. Niektoré boli s najväčšou pravdepodobnosťou generované náhodne, iné používajú špecifické názvy.
Neprehliadni

“V tomto prípade môže ísť o názvy, ktoré pomáhajú hackerom rozdeliť špecifické návnady, geografické ciele alebo iné identifikátory,” hovoria bezpečnostní analytici.
Vyšetrovanie ďalej odhalilo, že hackeri využívali diametrálne odlišné distribučné metódy pri rôznych kampaniach. Hoci väčšina infekcii prebiehala cez malvertising, objavili sa kampane, kedy hackeri distribuovali malvér cez phishing. Ako sme už spomenuli, hackeri útoky vykonávali pravdepodobne na úzkej skupine ľudí. Znamená to, že konkrétna kampaň mohla byť jazykovo a obsahovo prispôsobená tak, aby zaujala konkrétnu populáciu.
Samotný malvér botnetu je napísaný v jazyku Java a je výrazne znečitateľný. Popri tom využíva rôzne metódy, ktoré ho robia náročné na statickú a dynamickú bezpečnostnú analýzu. Do zariadení sa inštaluje v troch fázach.
Po inštalácií botnet AntiDot získava zoznam aplikácií, ktoré napadne overlay útokom. Ide o útok, v rámci ktorého zakryje originálnu obrazovku aplikácie. Vo väčšine prípadov ide o naozaj takmer dokonalé kópie dizajnu aplikácie. Užívateľ si teda nič nevšimne a citlivé informácie poskytuje priamo hackerom.
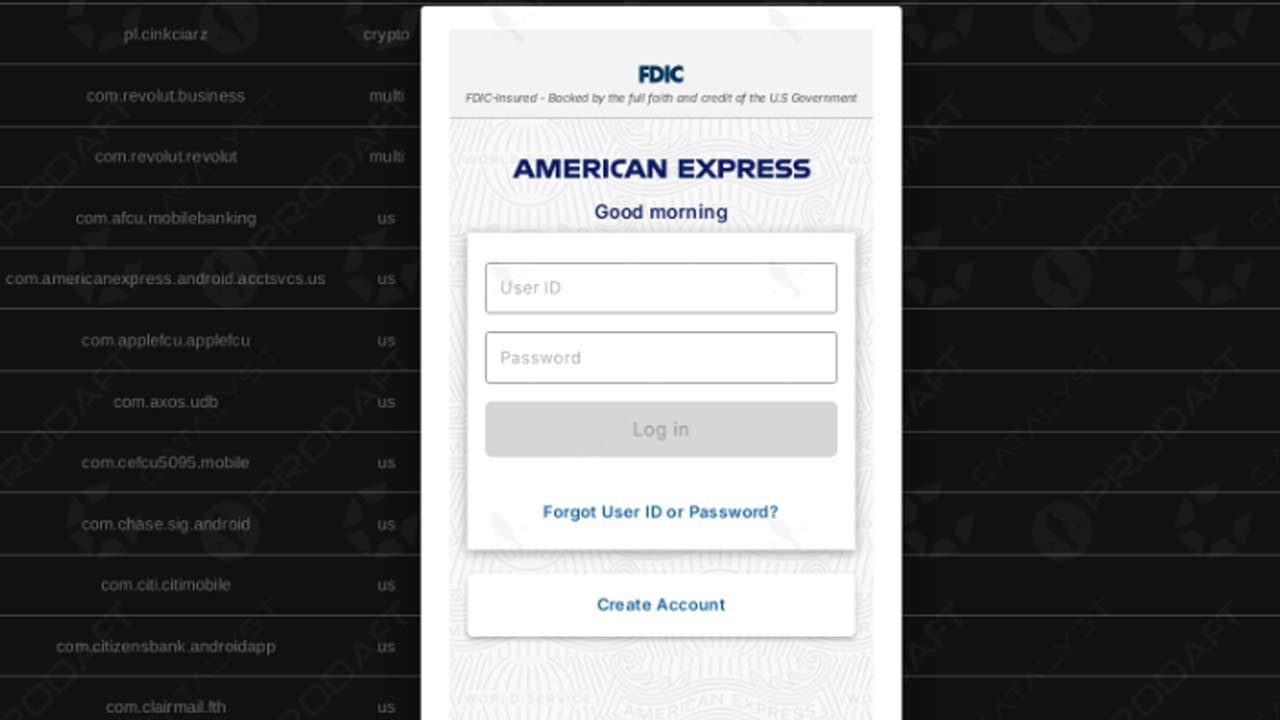
Na tieto aplikácie cieli malvér najčastejšie
AntiDot má od hackerov pevne daný zoznam aplikácií na overlay útoky, ktorý sa ale z kampane do kampane môže meniť. Spravidla ide o bankové alebo kryptomenové aplikácie. Malvér sleduje, aké aplikácie sa najnovšie spustili na Androide. Ak sa spustila aplikácia, ktorú má na zozname, spúšťa overlay útok a tým kradne informácie.
Rovnako však malvér môže získavať informácie aj tým, že klonuje obrazovku infikovaného zariadenia.
“AntiDot botnet predstavuje rastúci trend v oblasti Android malvéru, kedy hackeri prinášajú silné funkcie do MaaS platformy. Skúsení hackeri navrhnú jednoduché a pochopiteľné rozhranie, ktoré môžu používať aj menej skúsení hackeri. Práve tí môžu byť naklonení kúpe malvéru a vykonajú s ním ďalšie útoky,” vysvetľujú bezpečnostní analytici.
Najlepšou ochranou pre užívateľov je naučiť sa rozpoznať znaky phishingu alebo malvertisingu, ktoré sú častokrát veľmi podobné.


















