

Mizne ti batéria alebo ti seká telefón? Hackerská kampaň GhostAd zobrazuje reklamy na pozadí. Takto zistíš, či si obeťou
Bezpečnostní analytici z Check Point varujú pred najnovšou adware hrozbou, ktorá vyzerá ako legitímny proces.
Bezpečnostní analytici zo spoločnosti Check Point odhalili rozsiahlu kampaň, ktorá sa dlhé mesiace šírila priamo cez oficiálny obchod Google Play. Na pohľad išlo o bežné aplikácie, jednoduché utility, editory emoji alebo nenápadné nástroje, ktoré sľubovali drobné vylepšenia telefónu. V skutočnosti však tieto aplikácie prevzali kontrolu nad zariadeniami a premenili ich na nepretržité reklamné terminály.
Kampaň dostala názov GhostAd a v čase najväčšieho rozšírenia zahŕňala najmenej 15 prepojených aplikácií. Niektoré z nich sa dostali medzi najpopulárnejšie nástroje v obchode Google Play. Jedna dokonca obsadila druhé miesto v rebríčku „Top Free Tools“. Spolu zaznamenali milióny stiahnutí, najmä v krajinách juhovýchodnej Ázie, ako Filipíny, Pakistan či Malajzia. Medzi napadnutými sa objavila aj Európa.

Používatelia pritom už od začiatku opisovali rovnaký scenár. Telefóny sa prehrievali, batéria mizla rýchlejšie než zvyčajne, mobilné dáta sa spotrebúvali aj bez aktívneho používania a zariadenie reagovalo pomaly. Objavili sa aj sťažnosti na aplikácie, ktoré po pokuse o odinštalovanie „zmizli“.
Prečo GhostAd prežil aj reštart telefónu
Základ úspechu GhostAd stál na šikovnom zneužití regulárnych funkcií Androidu. Aplikácie si po spustení zapli tzv. foreground service, teda službu, ktorá má povolenie bežať nepretržite na pozadí. Android za to vyžaduje notifikáciu, no vývojári zobrazili len prázdne, neodstrániteľné upozornenie bez textu a ikony.
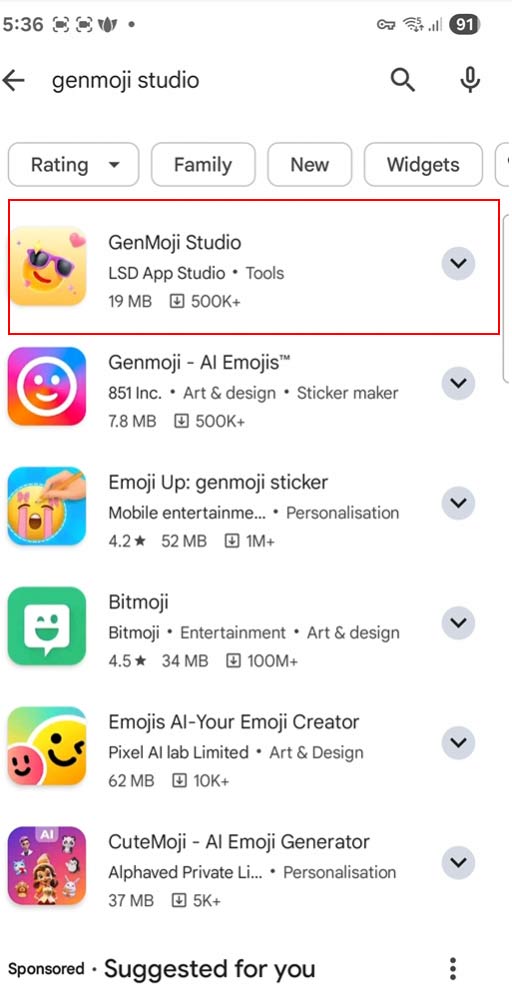
Používateľ síce technicky dostal signál, že niečo beží, no v praxi netušil čo a prečo. Aplikácia pokračovala v činnosti aj po zatvorení, aj po reštarte zariadenia.
Neprehliadni

Na spevnenie tohto mechanizmu autori nasadili aj JobScheduler, ktorý v krátkych intervaloch kontroloval stav aplikácie. Ak systém proces ukončil, okamžite ho znova spustil. Vznikol tak samoudržiavací cyklus, ktorý bežný používateľ nedokázal prerušiť.
GhostAd nepoužíval podozrivé technológie. Naopak, siahol po legitímnych reklamných knižniciach, ktoré využívajú aj populárne hry a aplikácie, AppLovin, Vungle, BIGO či ďalšie. Rozdiel spočíval v správaní.
Aplikácie nenačítavali reklamy po interakcii používateľa. Reklamy sa načítavali nepretržite, v cykle bez konca, aj keď telefón ležal zamknutý na stole. Tento model generoval zisky autorom a zároveň potichu ničil zariadenie.
Zmiznutá ikona ako psychologický trik
Zvlášť znepokojujúci detail sa týkal správania po pokuse o odinštalovanie. Ikona aplikácie zmizla z plochy aj zo zoznamu. Používateľ nadobudol pocit, že problém vyriešil.
V skutočnosti aplikácia v systéme ostala, často pod generickým názvom ako „System Service“ alebo „Plugin“. Reklamná aktivita pokračovala a spomalenie telefónu si mnohí vysvetlili vekom zariadenia. Tento psychologický moment zohral kľúčovú úlohu v tom, prečo GhostAd prežil tak dlho bez zásahu.
Hoci GhostAd fungoval primárne ako adware, jeho schopnosť udržať sa v systéme otvorila dvere k oveľa vážnejším scenárom. Mnohé z týchto aplikácií obsahovali mechanizmy na sťahovanie dodatočného kódu alebo vzdialené aktualizácie.
To znamená, že autor mohol kedykoľvek zmeniť správanie aplikácie. Z relatívne „otravnej“ reklamy sa mohol stať spyware alebo bankový trójsky kôň. Telefón, ktorý GhostAd ovládal, sa v praxi zmenil na kompromitované zariadenie čakajúce na ďalší príkaz.
„Aplikácia nepotrebuje SMS ani kameru. Stačí jej prístup k dátam a nepretržitý beh na pozadí,“ opisuje malvér jeden z bezpečnostných technikov.
Šedá zóna v Google Play
Tento prípad odkryl slabinu automatickej kontroly v Google Play. Systémy ochrany hľadajú známe vírusové podpisy. GhostAd však používal rovnaké reklamné knižnice ako legitímne aplikácie.
Automatizované systémy tak nedokázali rozlíšiť, či ide o chybu vývojára, alebo o úmyselné zneužitie. Aj preto sa aplikácie udržali v obchode celé mesiace.
Po upozornení výskumníkov Google aplikácie odstránil a Play Protect ich automaticky deaktivoval na zariadeniach používateľov.
„Identifikované aplikácie boli odstránené a Play Protect ich zakázal bez ohľadu na zdroj inštalácie,“ píše Google.
Ako sa brániť, keď ikona neexistuje
Ak máš podozrenie na podobnú aplikáciu, nestačí hľadať ikonu. V nastaveniach Androidu sa oplatí skontrolovať sekcie ako „Prístup k údajom o používaní“ alebo „Zobraziť cez iné aplikácie“. Práve tam musia mať GhostAd, podobné aplikácie povolenia, aby mohli zobrazovať reklamy cez celý displej.
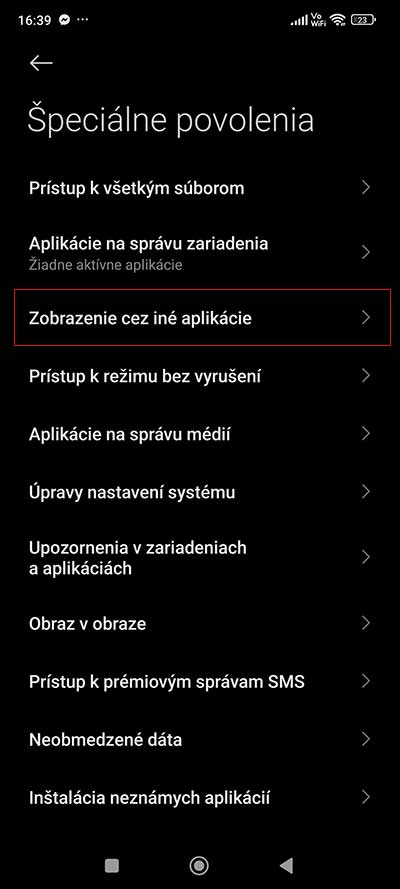
Ak sa v zozname objaví neznáma aplikácia alebo podozrivý systémový názov, odobratie práv často predstavuje prvý krok k jej odhaleniu a odstráneniu.
Prípad GhostAd ukázal, že hranica medzi reklamou a malvérom sa rýchlo stenčuje. Nešlo o hackerský útok, ale o premyslené ohnutie pravidiel. A práve v tom spočíva jeho nebezpečenstvo.


















