

Microsoft varuje pred proruskými hackermi zo skupiny Storm-2372. Takto sa ti môžu dostať do zariadenia a ty to ani nezistíš
Microsoft upozorňuje na masívnu kampaň ruských hackerov zo skupiny Storm-2372, ktorá cieli na používateľov aj v našom regióne.
Kybernetické útoky sú dnes bežnejšie než kedykoľvek predtým a podvodníci už neútočia len cez e-maily, ale aj prostredníctvom SMS správ a telefonátov.
Najnovšie Microsoft varuje pred rozsiahlym phishingovým útokom skupiny Storm-2372, ktorá cieli na používateľov aj v našom regióne. Experti zo spoločnosti ďalej dopĺňajú, že hackeri pracujú v prospech ruských štátnych záujmov. Zameriava sa na rôzne sektory, vrátane vládnych organizácií, mimovládnych organizácií, IT služieb a technológií, obrany, telekomunikácií, zdravotníctva, vysokého školstva a energetiky (ako napríklad ropy a plynu) v Európe, Severnej Amerike, Afrike a na Blízkom východe.

Kontakt nadväzujú cez známe komunikačné platformy
Útočníci nadväzujú kontakt prostredníctvom známych komunikačných platforiem, ako sú WhatsApp, Signal a Microsoft Teams, pričom sa vydávajú za dôveryhodné osoby, aby obete nevyvolali podozrenie.
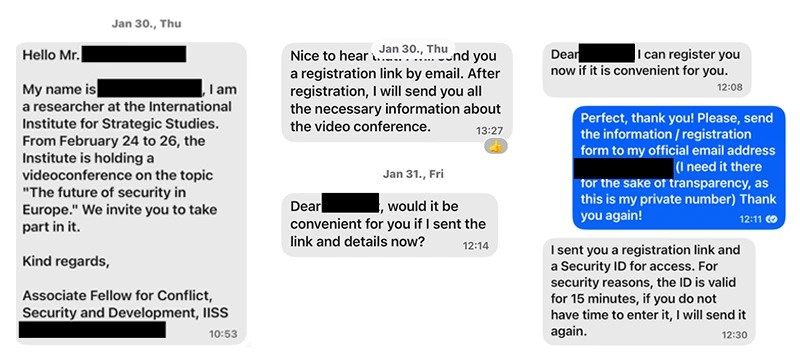
Najčastejšie používanou metódou je rozposielanie pozvánok na falošné online stretnutia alebo udalosti cez phishingové e-maily či správy. Nie je ale vylúčené, že útočníci môžu používať aj iné kanály, ako klasické SMS. Ako takáto správa vyzerá, sa môžeš pozrieť nižšie.
Ak obeť klikne na odkaz v správe, zobrazí sa jej prihlasovacia stránka, ktorá na prvý pohľad vyzerá ako web regulárnej služby, najčastejšie ide o prihlasovacie okno k Microsoft účtu. V skutočnosti ide ale o podvodnú stránku, pričom od používateľa vyžaduje zadanie autentifikačného kódu.
Neprehliadni

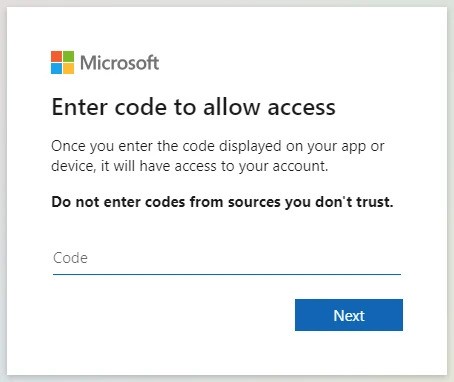
Tento kód je v skutočnosti zneužitý na získanie prístupu k účtu obete, čo hackerom umožní zbierať e-maily, prihlasovacie údaje a iné citlivé informácie prostredníctvom Microsoft Graph API.
Cieľom je oklamať používateľov, aby sa prihlásili pomocou kódu zariadenia, čo umožňuje útočníkom získať autentifikačné tokeny a získať prístup k účtom obetí bez potreby hesla alebo viacfaktorovej autentifikácie.
Okrem iného najnovšie zistenia ukazujú, že Storm-2372 začal používať Microsoft Authentication Broker, ktorý im poskytuje ešte väčšie možnosti na preniknutie do systémov.
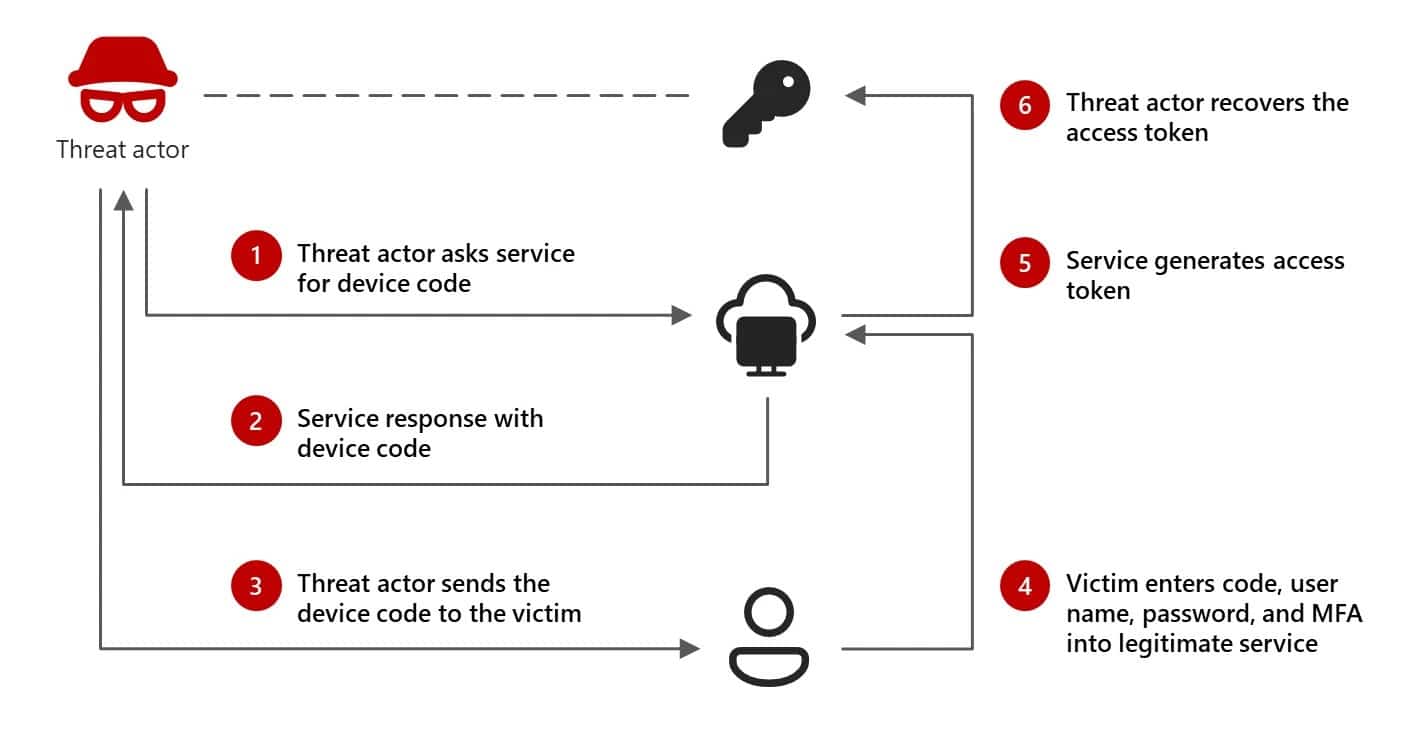
Po získaní obnovovacieho tokenu môžu útočníci zaregistrovať vlastné zariadenie v Microsoft Entra ID, čím si vytvoria nové, legitímne vyzerajúce prístupové body. Pomocou tzv. Primary Refresh Tokenu (PRT) následne získajú prístup k interným zdrojom organizácie. Aby sa vyhli podozreniu, využívajú proxy servery v rovnakých regiónoch, kde sa nachádzajú ich obete, čím maskujú svoju aktivitu a minimalizujú šancu na odhalenie.
„Získaním obnovovacieho tokenu útočníci dokážu pridať vlastné zariadenie do organizácie ako dôveryhodné. Vďaka tomu získajú dlhodobý prístup k interným systémom a zdrojom bez toho, aby museli znova prechádzať overením.“
Tiež treba povedať, že keď útočníci získajú prístup k účtu obete, z neho rozosielajú ďalšie phishingové správy, čím sa ich útok šíri ďalej. Takto sa vydávajú za známu osobu, aby ďalšia obeť nemala podozrenie.


















