

Malvér SURXRAT zasiahol Android ekosystém a útočí z viacerých frontov: Ak sa ti dostane do mobilu, len tak ľahko ho neodstrániš
Bezpečnostní analytici varujú pred sofistikovaným malvérom SURXRAT, ktorý spája spyware s ransomvérom a predáva sa vo veľkom na Telegrame.
Android podsvetie sa profesionalizovalo rýchlejšie, než si väčšina ľudí stihla uvedomiť. SURXRAT dnes nepredstavuje obyčajný vírus, ale plnohodnotný produkt predávaný cez Telegram ako služba. Má cenové balíky, resellerov, partnerov a pravidelné aktualizácie. A najnovšie aj experiment s 23-gigabajtovým AI modulom.
Bezpečnostní analytici zo spoločnosti Cyble odhalili, že SURXRAT pravdepodobne vyrástol zo staršieho projektu ArsinkRAT. V zdrojovom kóde sa objavili priame odkazy na túto rodinu. Autor teda zobral existujúci základ a rozšíril ho o nové funkcie.

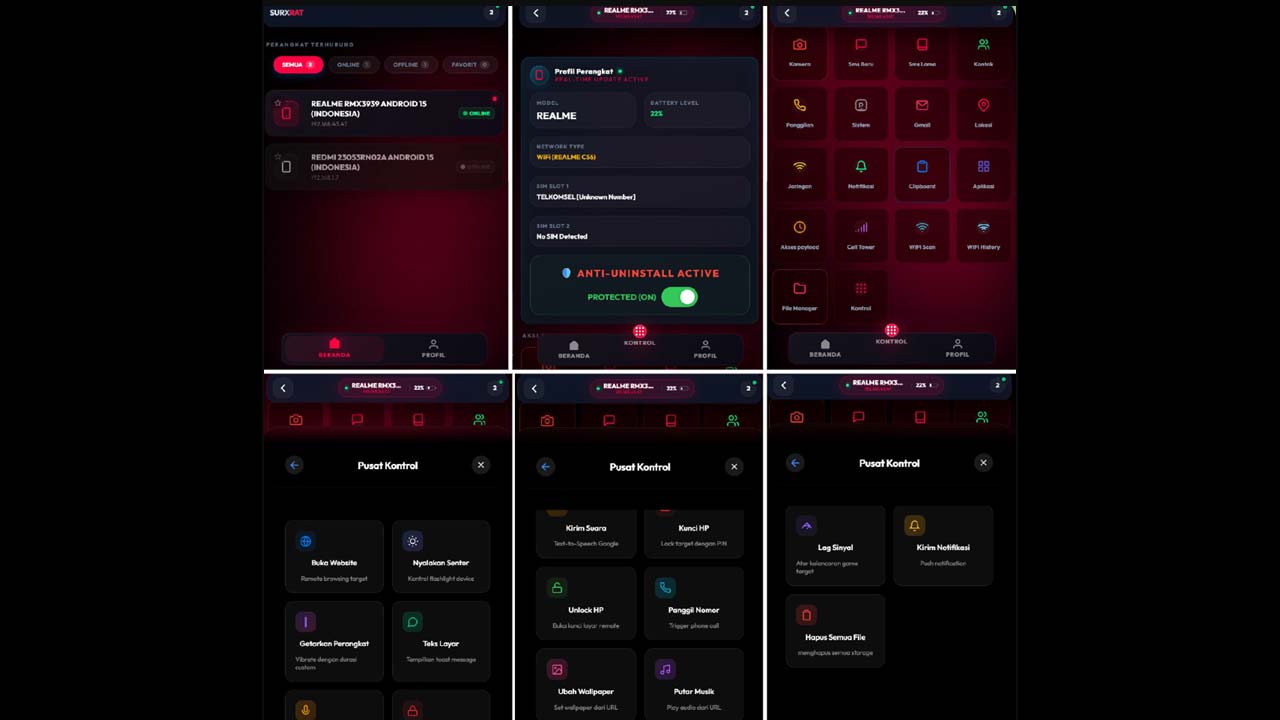
SURXRAT V5 sa predáva cez Telegram kanál riadený indonézskym aktérom. Kupujúci zaplatí jednorazový poplatok a získa možnosť generovať vlastné verzie malvéru. Tie následne distribuuje ďalej. Operátor si ponechá backend a infraštruktúru.
„Celkovo máme 1 318 účtov registrovaných v systéme,“ uvádza sa v jednom z príspevkov, ktoré propagovali malvér.
Bezpečnostní analytici uvádzajú, že hoci takéto čísla nemožno nezávisle overiť, podsvetie ich využíva ako marketingový argument.
SURXRAT ťaží primárne z nenápadnosti
Najväčšia sila SURXRAT spočíva v jeho nenápadnosti. Väčšina bezpečnostných aplikácií sleduje, kam aplikácie odosielajú dáta. Ak komunikácia smeruje na podozrivý server v exotickej krajine, alarm sa spustí. SURXRAT však používa Firebase Realtime Database od Googlu. Pre ochranný filter vyzerá komunikácia ako bežná cloudová prevádzka, ktorú používajú tisíce legitímnych aplikácií. Útočník sa tak doslova „skryje v dave“.
Neprehliadni

Po inštalácii malvér vyžiada prístup k SMS, kontaktom, polohe a úložisku. Následne presmeruje obeť do sekcie Nastavenia dostupnosti. Táto funkcia vznikla pre ľudí so zdravotným postihnutím, napríklad na predčítavanie textu, no v rukách útočníka znamená úplnú kontrolu.
SURXRAT cez služby prístupnosti vidí všetko, čo používateľ robí. Keď sa prihlásiš do bankovej aplikácie, malvér zachytí obsah obrazovky. Keď príde SMS s jednorazovým kódom, prečíta ju skôr, než ju stihneš použiť. Dokáže dokonca zabrániť odinštalovaniu. Ak otvoríš nastavenia a klikneš na „Odinštalovať“, malvér zachytí dotyk a okamžite ťa vráti na domovskú obrazovku. Používateľ tak stráca fyzickú kontrolu nad vlastným zariadením.
Po získaní oprávnení sa zariadenie zaregistruje cez Firebase backend označený ako „arsinkRAT“, čo je ďalší odkaz na starší malvér. Vytvorí unikátne UUID a začne odosielať dáta. Zoznam zahŕňa SMS správy, kontakty, históriu hovorov, model telefónu, verziu systému, batériu, SIM kartu, IP adresu, Wi-Fi históriu, prehliadač aj clipboard. Takýto balík umožní krádež prihlasovacích údajov, zachytenie OTP kódov a prípravu finančných podvodov.
SURXRAT však ide ďalej. Obsahuje aj ransomvérový modul. Útočník uzamkne obrazovku, nastaví PIN a zobrazí správu s požiadavkou na platbu. Každý nesprávny pokus o zadanie PIN kódu sa odošle späť na server. Útočník tak sleduje reakciu obete v reálnom čase. Hybridný model monetizácie umožní prepínať medzi špionážou, podvodom a vydieraním.
23GB AI modul zaskočil aj analytikov
Najzvláštnejšou funkciou zostáva sťahovanie 23-gigabajtového LLM modulu z Hugging Face. Aktivácia prebehne najmä pri spustení konkrétnych herných aplikácií, napríklad Free Fire. Ide o extrémne veľký balík pre mobilné zariadenie.
„Selektívne a podmienečné nasadenie tohto modulu naznačuje experimentovanie s komponentmi založenými na umelej inteligencii,“ uvádza spoločnosť Cyble.
V prípade SURXRAT malvéru nejde len o technológiu, ide aj o psychológiu. Masívne sťahovanie dát a beh modelu spôsobí prehrievanie a výrazné lagovanie. Používateľ si často povie, telefón dosluhuje, batéria je slabá, hra je náročná. Malvér tak umelo degraduje výkon zariadenia a vytvorí klamlivý dojem hardvérového problému. Obeť skôr kúpi nový telefón, než začne hľadať vírus. Útočník tým získa čas.
SURXRAT tak kombinuje tri vrstvy, profesionálnu distribúciu cez Telegram, technickú nenápadnosť cez Firebase a agresívne zneužitie služieb prístupnosti. K tomu pridáva ransomvérové vydieranie a experiment s veľkým AI modulom.
SURXAT ukazuje, že prostredie kyberzločinu už nie je len o samostatných skupinách, ktoré sa snažia získať peniaze vlastnoručne navrhnutým škodlivým softvérom. Autor malvér predávajú ako profesionálny nástroj, ktorý neslúži len ako spyware, no v prípade potreby sa môže kedykoľvek prepnúť do vydieračského softvéru a vytiahnuť z obetí ďalšie peniaze.


















