

Malvér Astaroth sa šíri cez WhatsApp už aj na Slovensku. Takto si nájde cestu k tvojim účtom a údajom
Bezpečnostní analytici z Acronis odhalili novú kampaň malvéru Astaroth, ktorá zasiahla aj Slovensko.
Bankový malvér Astaroth sa šíri cez WhatsApp a už ohrozuje používateľov aj na Slovensku. Nepotrebujú e‑mail, ani podozrivé linky, útočníci využívajú platformu, ktorú bežne používaš, aby sa dostali k tvojim dátam a kontaktom. Táto kampaň, známa ako Boto‑Cor‑de‑Rosa, ukazuje, že moderné útoky sa presúvajú do mobilných a webových kanálov, kde ochrana býva slabšia, vysvetľujú bezpečnostní analytici z Acronis.
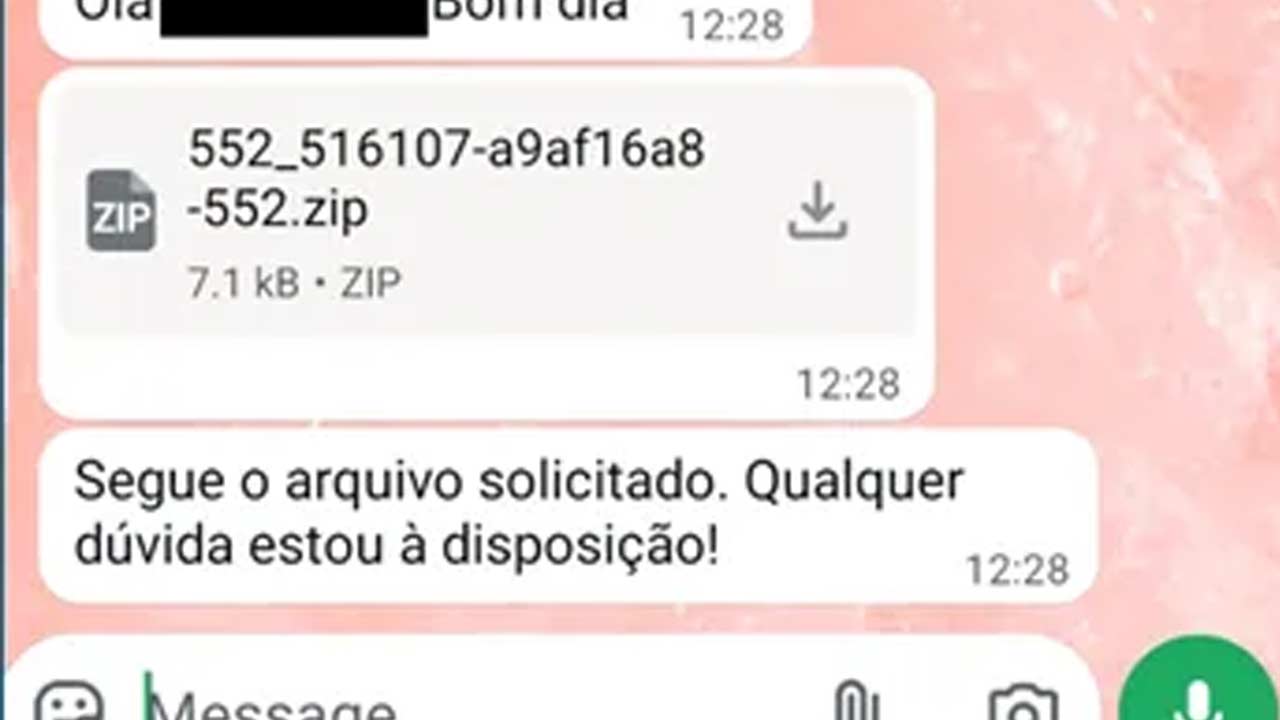
Infekcia začína nenápadne. Príde ti správa s priloženým ZIP súborom, ktorý môže vyzerať úplne bežne, napríklad ako dokument od známeho kontaktu. Po rozbalení sa spustí skript, ktorý stiahne hlavný malvér a nainštaluje modul na automatické šírenie cez WhatsApp. Ten preberá zoznam tvojich kontaktov a posiela im rovnaký škodlivý súbor. Útok sa tak šíri sám, bez zásahu útočníka, a vyhľadáva ďalšie obete.

Do zariadení si hľadá cestu dvoma spôsobmi
Z technického hľadiska Astaroth funguje dvoma paralelnými cestami. Prvý modul sleduje tvoje prehliadanie a pri prístupe k bankovým alebo finančným službám aktivuje krádež prihlasovacích údajov a iné podvody. Druhý modul sa stará o šírenie cez WhatsApp. Preto sa stane, že infikovaný používateľ nevedomky rozosiela malvér svojim kontaktom, čo zvyšuje dôveryhodnosť útoku.
Veľkú rolu hrá psychológia používateľa. Správy sú napísané bežným, dôverne pôsobiacim jazykom: „Tu je požadovaný súbor. Ak máš otázky, som k dispozícii.“ Malvér dokonca zohľadňuje dennú dobu a pridáva vhodný pozdrav, napríklad „dobré ráno“, „dobrý deň“, alebo aj „dobrú noc“, aby komunikácia pôsobila prirodzene.
Problém sa ešte prehlbuje v kontexte Shadow IT. Väčšina firiem má dnes silné zabezpečenie e‑mailov, ale WhatsApp Web často beží mimo dohľadu IT oddelenia ako súkromná aktivita zamestnanca. Astaroth tento priestor využíva, obchádza firewally, e‑mailové filtre a bezpečnostné kontroly a útočí priamo z prehliadača.
Neprehliadni

Astaroth pritom nekradne len heslá. Dokáže získať aktívne relácie, tzv. session cookies, a útočník sa tak dostane do tvojho bankovníctva alebo sociálnych sietí bez znalosti hesla a bez nutnosti dvojfaktorového overenia. Ak máš reláciu otvorenú, útočník je v nej v momente spolu s tebou.
Ako zistíš, že si sa stal obeťou?
Bežný používateľ môže zaregistrovať problém podľa spomalenia počítača, podozrivých procesov v správcovi úloh alebo neočakávaných inštalácií Pythonu či AutoIt skriptov. Odporúča sa okamžite odhlásiť všetky relácie WhatsApp Web v mobilnej aplikácii a skontrolovať nainštalované programy, Astaroth sa často schováva do priečinka MicrosoftEdgeCache.
Tento typ útoku je súčasťou širšieho trendu, ktorý sme videli aj pri quishingu cez QR kódy. Útočníci opúšťajú e‑mailové schránky a presúvajú sa do mobilných alebo súkromných kanálov, kde je ochrana slabšia a dôvera používateľov vyššia. Cieľ zostáva rovnaký, získať prístup k účtom bez toho, aby si si to včas všimol.
Kampaň Boto‑Cor‑de‑Rosa teda nie je len vzdialený problém, hrozba sa objavila aj na Slovensku a upozorňuje na medzery v ochrane, ktoré existujú aj tu. Spojenie dôvery v bežné aplikácie a sofistikovaného malvéru dokáže rýchlo zmeniť tvoj bezpečný pracovný alebo súkromný priestor na zdroj rizika.
„Útočníci sa presúvajú do kanálov, kde sa používateľ cíti bezpečne, a práve tam sa prejavuje ich efektivita,“ uzatvárajú bezpečnostní analytici.


















