

Hackeri zneužívajú chybu v populárnom e-mailovom klientovi medzi Slovákmi. Stačí, keď ti príde prázdna správa a otvoríš ju
Bezpečnostní experti zatiaľ nevedia, kto stojí za kybernetickým útokom. Hackeri zneužívajú chybu známu ako CVE-2024-37383.
Nie je žiadnym tajomstvom, že podvodníci operujúci v kybernetickom priestore zneužívajú e-mailové účty na to, aby sa dostali do našich počítačov. Stačí otvoriť infikovanú prílohu a problém je na svete. Najnovšie bezpečnostní experti z ptsecurity.com poukazujú na závažnú bezpečnostnú dieru v obľúbenom e-mailovom klientovi. Nesmierne populárny je aj medzi našincami.
Hackeri cieľa na e-mailového klienta Roundcube Webmail
Reč je konkrétne o e-mailovom klientovi Roundcube Webmail. Ide o open-source e-mailového klienta, ktorého vo veľkom využívajú nielen webhostingové služby, ale aj kvantum firiem a štátnych inštitúcií. Tohto e-mailového klienta používa napríklad aj najväčšia webhostingová služba na Slovensku. Samozrejme, nie je samou, ktorá ho používa. V ohrození sú tak potenciálne desaťtisíce Slovákov.

Roundcube Webmail je napísaný v PHP jazyku a svoju obľubu získal hlavne vďaka rozsiahlej funkcionalite a pohodlnému prístupu ku schránku, ku ktorej môže používateľ pristupovať prostredníctvom prehliadača bez potreby používania plnohodnotnej aplikácie, ako je napríklad Outlook. Vďaka tomu, že je populárnym, je aj atraktívnym cieľom pre útočníkov.
Hackeri zneužívajú známu chybu v Roundcube Webmail
Experti na bezpečnosť nedávno identifikovali e-mailovú správu, ktorá bola zaslaná vládnej organizácii, pričom útočník na to, aby infikoval zariadenie, zneužíval chybu známu ako CVE-2024-37383. Tento typ zraniteľnosti umožňuje útočníkom vložiť škodlivý JavaScript do emailu, ktorý sa vykoná, keď používateľ otvorí email cez Roundcube Webmail. Problém sa týka verzií Roundcube starších ako 1.5.6 a určitých verzií 1.6.x. Chyba sa vyskytuje v tom, ako Roundcube spracováva SVG elementy v emailoch.
Tento útok, ktorý objavili bezpečnostní experti, vyzerá na prvý pohľad neškodne. Môže ale pre teba skončiť fatálne. Predstav si, že dostaneš email, ktorý vyzerá nevinne. Neobsahuje žiadny text, len prázdnu správu s prílohou.
Neprehliadni

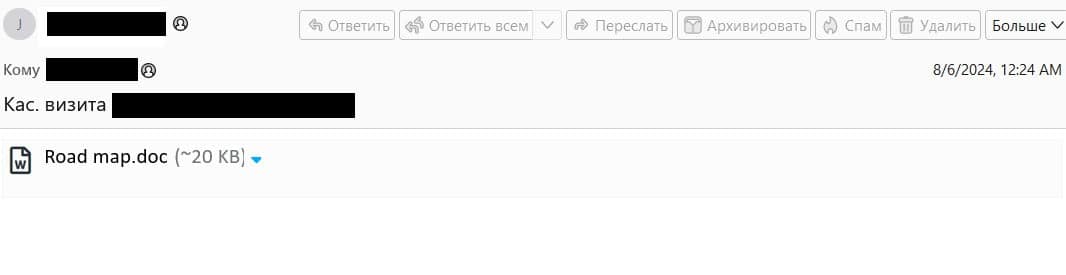
Keď správu otvoríš v Roundcube Webmail, tak dôjde k spusteniu škodlivého JavaScriptu. Tento kód je napísaný tak, aby zneužil chybu v systéme. Tento kód môže napríklad získať tvoje prihlasovacie údaje (meno a heslo) do Roundcube Webmail. Okrem toho sa pokúša získať správy z poštového servera pomocou doplnku ManageSieve.
„Aj keď Roundcube Webmail nemusí byť najpoužívanejším e-mailovým klientom, zostáva cieľom hackerov kvôli jeho rozšírenému používaniu vládnymi agentúrami.“, hovoria experti na bezpečnosť.
Ďalej dopĺňajú, že aktuálne nevedia povedať, kto za novým útokom stojí.


















