

FBI odhalila nový trik hackerov: Malvér ti doručia priamo do fyzickej schránky. Inšpirovali sa brushingom
Hackeri útočia pomocou balíkov, ktoré dajú doručiť k užívateľom a ktoré obsahujú škodlivý QR kód.
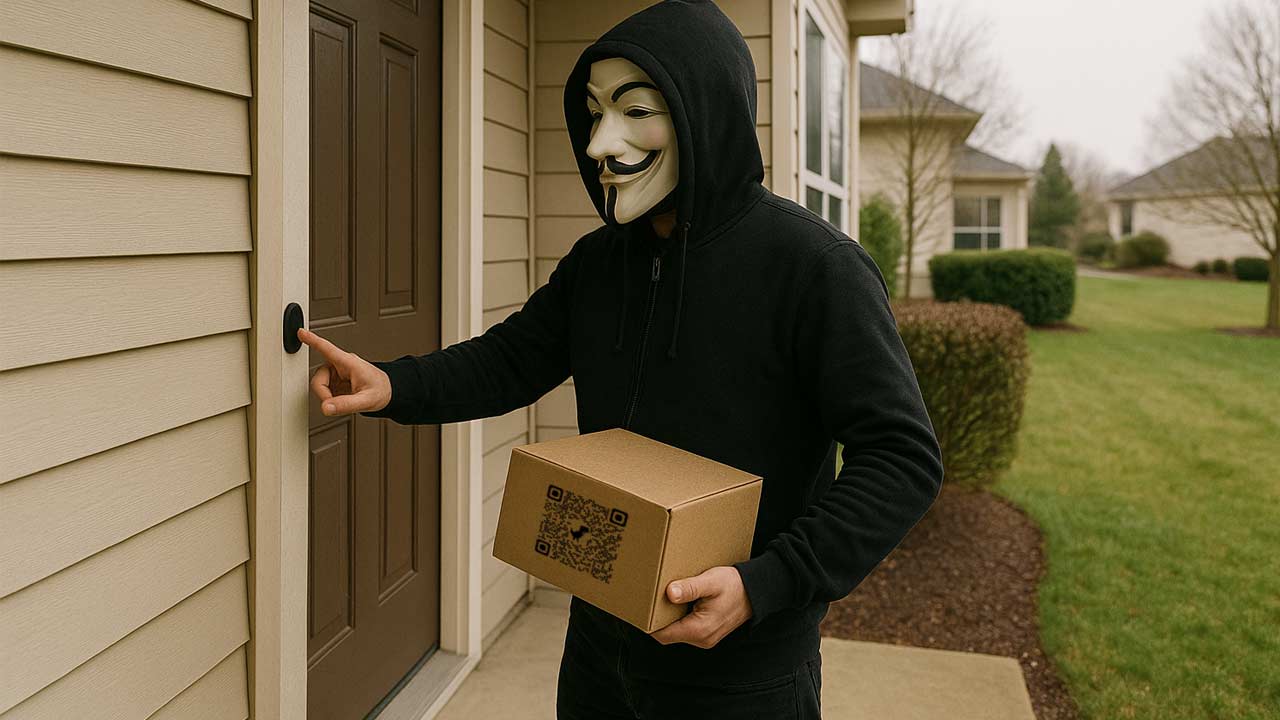
Americký Federálny vyšetrovací úrad, FBI, varuje pred novým druhom sofistikovaného podvodu, ktorý dokáže oklamať aj skúsených IT pracovníkov. Jeho najsilnejšou stránkou je, že sa neodohráva v online svete, aspoň zo začiatku. Podvodníci začali náhodným ľuďom posielať balíky, na ktorých sa nachádza škodlivý QR kód, cez ktorý si stiahneš do zariadenia malvér.
Bezpečnostní analytici z FBI hovoria, že kvôli fyzickej povahe útoku nie je tento podvod až tak rozšírený, ako napríklad klasický spam, ktorý môžu hackeri poslať naraz miliónom emailových adries. Keď ale zasiahne, je o to nebezpečnejší, pretože málo užívateľov očakáva, že by hackeri zaútočili cez balík, ktorý im príde poštou.

Ako sme už spomenuli, útok sa začína tým, že ti domov príde balík, ktorý si si neobjednal. Hackeri v tomto prípade očakávajú, že možno máš toho objednaného viac a nesleduješ, kedy ti má aká objednávka presne prísť. Zároveň sa ale môžu spoliehať na to, že ak ti príde balík, tento balík prevezmeš a až potom budeš zisťovať, od koho je a čo v ňom je.
FBI vysvetľuje, že tento typ útoku je variantom takzvaného “brushingu”. Online obchodníci, spravidla tí operujúci v šedej sfére, častokrát posielajú produkty náhodným zákazníkom. Ide o legitímne produkty, no online obchod využije objednávku a kontaktné údaje “zákazníka” aby si napísal pozitívnu recenziu a tým zdvihol hodnotenie svojho produktu. Táto schéma sa nazýva brushing.
Brushing nie je nebezpečný v tom, že by ti do zariadenia nainštaloval malvér. Hackeri sa ale touto podvodnou taktikou inšpirovali a sami začali posielať obetiam balíky obsahujúce škodlivý QR kód.
Neprehliadni

Keď ti teda príde domov zvláštny balík, ako prvé si určite všimneš, že nemá adresu odosielateľa. Namiesto nej môže balík obsahovať práve QR kód, ktorý zo zvedavosti oskenuješ a tým si stiahneš malvér do zariadenia. Rovnako ale môžu škodlivý QR kód umiestniť dovnútra balíku ako nástroj pre zanechanie recenzie.
Ako sa chrániť?
Ochrana pred týmto útokom je jednoduchá, no vyžaduje si, aby si mal na pamäti, že podvodníci už môžu zaútočiť aj takýmto spôsobom. Z praxe sme sa naučili neklikať na podozrivé odkazy, pretože vieme, že môžu viesť na škodlivé stránky. QR kódy fungujú rovnako. Pre hackerov ale predstavujú jednu obrovskú výhodu v tom, že nevidíme, aký odkaz sa v QR kóde ukrýva. Máme preto väčšiu tendenciu naň kliknúť.
R kód je však v podstate to isté, ako škodlivý odkaz. Preto by si nemal skenovať žiadne QR kódy, o ktorých nemáš istotu, že ťa zavedú na bezpečnú stránku.
Rovnako si dávaj pozor na to, čo ti príde. Hlavne ak toho zvykneš objednávať viac naraz, tak je dobré mať prehľad v tom, čo ti má prísť a kedy. Ak ti kuriér donesie balík, ktorý si si neobjednal a nemá ani adresu odosielateľa, nepreberaj ho.
Hackeri častejšie útočia prostredníctvom QR
Hackeri v poslednom období čoraz viac experimentujú s QR kódmi. Nasvedčuje to aj prípad zo Švajčiarska, v rámci ktorého podvodníci posielali falošný list, ktorý sa vydával za list od meteorologickej agentúry, do schránok obyvateľov. Rovnako ako v tomto prípade, aj pri tom podvode list obsahoval podvodný QR kód, ktorý obete doviedol k falošnej aplikácií.
Jedinou dobrou správou je, že zatiaľ ani jeden z podobných podvodov neprebiehal vo veľkom. Útoky cez poštu alebo kuriérsku spoločnosť sú drahšie, preto je nepravdepodobné, že by hackeri rozposlali falošné balíky celému mestu naraz. Hoci je menšia šanca, že sa s týmto útokom stretneš, stále treba byť opatrný, ak ti príde domov nevyžiadaný balík.


















