

Hackeri našli novú cestu, ako ti ukradnúť Gmail účet. Takto vyzerá podvodný pracovný pohovor, ktorý lomcuje internetom
Podvodníci napodobňujú známe firmy a cez falošné pracovné pohovory lákajú ľudí na prihlásenie cez Google. Takto kradnú Gmail účty.
Do schránky ti môže doraziť e-mail od recruitera z firmy, kde by práca znela viac než lákavo. Správa ťa osloví menom, sadne na tvoje odvetvie a pošle ťa na rezerváciu krátkeho pohovoru. Lenže namiesto termínu stretnutia môžeš útočníkom odovzdať prihlasovacie údaje do Google účtu. Bezpečnostní výskumníci upozorňujú na phishingovú kampaň, ktorá beží najmenej päť mesiacov a napodobňuje viac ako tridsať známych značiek. Na tému upozornil server bleepingcomputer.com.
Odkaz najprv prejde cez dôveryhodné služby. Až potom príde pasca
Táto kampaň nie je nebezpečná iba tým, že zneužíva mená veľkých firiem. Zaujímavý je najmä spôsob, akým sa obeť dostane na finálnu phishingovú stránku. Útočníci ju neposielajú priamo na podozrivú doménu, ale vedú ju cez viacero služieb, ktoré samy o sebe pôsobia legitímne.

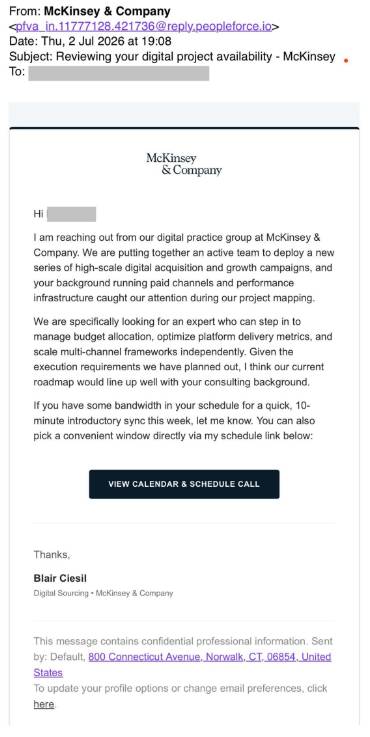
Analytik Will Thomas z firmy Team Cymru zmapoval reťazec, ktorý často začína pri platforme PeopleForce. Ide o skutočný HR a náborový systém, ktorý firmy používajú na správu uchádzačov a pracovných pozícií. Odkaz v správe následne smeruje na exct.net, doménu spojenú so Salesforce Marketing Cloud, pôvodne známym ako ExactTarget. Ďalším medzičlánkom je Wise Agent, cloudový CRM systém pre realitných maklérov. Až potom príde finálna stránka útočníkov.
Takýto postup sa označuje ako nested redirects, teda zanorené presmerovania. V praxi to znamená, že jeden odkaz ťa nepresunie rovno na cieľ, ale prebehne cez niekoľko medziadries. Pre bezpečnostné filtre je to problém, pretože prvé kroky vedú cez služby, ktoré bežne používajú reálne firmy. Preto podvod nepôsobí ako primitívny e-mail s jednou krivo napísanou URL adresou.
Treba však zdôrazniť, že zneužitie týchto platforiem automaticky neznamená, že ich niekto hackol. Výskumníci zatiaľ nevedia, či si útočníci vytvorili bežné účty, alebo použili prihlasovacie údaje získané inde.
Neprehliadni

Prihlásenie vyzerá ako od Googlu. Heslo však končí u útočníkov
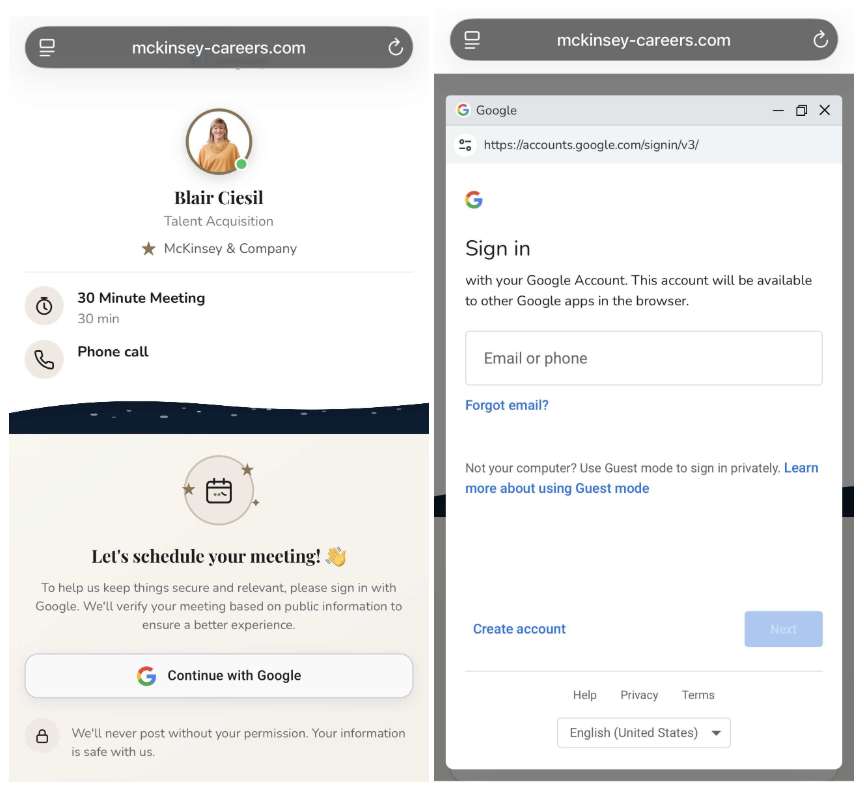
Po príchode na falošnú kariérnu stránku dostane obeť výzvu, aby sa prihlásila cez Google účet. Dôvod znie nevinne. Bez prihlásenia vraj nejde dokončiť rezerváciu termínu s recruiterom. Po kliknutí na tlačidlo „Continue with Google“ sa otvorí okno, ktoré na prvý pohľad vyzerá ako klasické prihlásenie do Googlu.
V skutočnosti však nejde o samostatné okno prehliadača, ale o napodobeninu vloženú priamo do phishingovej stránky. Útočníci ju vytvorili pomocou HTML a CSS, teda rovnakých technológií, z ktorých sa skladajú bežné weby. Táto technika sa volá Browser-in-the-Browser, skrátene BitB.
Najväčší háčik je v tom, že falošné okno môže vyzerať až prekvapivo presvedčivo. Má logo, prihlasovací formulár, hornú lištu aj napodobeninu adresy. Lenže celé zostáva súčasťou podvodnej stránky. Keď tam zadáš e-mail a heslo, nekomunikuješ s Googlom. Komunikuješ s útočníkom.
Použili mená aj fotky skutočných recruiterov. Preto podvod nepôsobí lacno
Kampaň nestojí len na logách známych značiek. V niektorých prípadoch útočníci použili mená a fotografie skutočných náborových pracovníkov z napodobňovaných firiem. Jedna zo zachytených správ sa napríklad tvárila ako e-mail od Pauliny Manzo z Adidasu a príjemcu pozývala na rozhovor o možnej pracovnej pozícii.
Práve toto robí podvod presvedčivejším. Ak sa pohybuješ v marketingu, podobný e-mail ťa nemusí vôbec prekvapiť. Recruiteri bežne oslovujú ľudí priamo, často cez LinkedIn alebo e-mail, pošlú odkaz na kalendár a navrhnú krátky úvodný rozhovor. Útočníci sa nesnažia vymyslieť nič nové. Len kopírujú proces, ktorý už v pracovnom svete funguje.
E-mail zároveň nie je úplne náhodný. Podľa analýzy oslovuje ľudí menom a cieli na osoby z relevantného odboru. To naznačuje, že útočníci si pred odoslaním správ urobili aspoň základný prieskum. Nejde teda o plošný spam, ktorý pošlú na milión adries a čakajú, kto sa chytí. Táto kampaň pôsobí viac ako cielený náborový podvod.
Vybrali si značky, pri ktorých pracovná ponuka znie uveriteľne
Zoznam napodobňovaných značiek je široký a veľmi dobre vybraný. Výskumníci našli najmenej 34 falošných webových adries, ktoré napodobňovali známe spoločnosti z cestovania, módy, potravín, technológií, poradenstva, hotelierstva, športu aj zábavy.
Na zozname sú American Airlines, Booking.com, Delta Air Lines, United Airlines, Coca-Cola, PepsiCo, Red Bull, Adidas, Louis Vuitton, Sephora, Levis, Adobe, Aquent, ManpowerGroup, McKinsey & Company, OpenAI, Marriott, Omnicom Group, FIFA aj Netflix. Pre marketingového človeka sú to firmy, pri ktorých môže pracovná ponuka vyzerať realisticky a dostatočne lákavo na to, aby klikol.
Falošné domény sú pritom postavené tak, aby na prvý pohľad pripomínali kariérne stránky. Objavili sa napríklad adresy ako mckinsey-careers.com, careers-openai.com, adidas-hiring.com alebo jobsatnetflix.com. Pri FIFA výskumníci zaznamenali hneď viacero variantov, ktoré sa tvárili ako kariérne portály alebo talentové huby.
BleepingComputer uvádza, že operácia beží najmenej päť mesiacov. V skoršej fáze mala používať Outlook adresy vytvorené v mene napodobňovaných spoločností, neskôr sa do hry dostali legitímne služby ako PeopleForce a ďalšie medzičlánky v presmerovacom reťazci.
Skôr než zadáš heslo, pozri sa na adresu v prehliadači
Pri podobnom e-maile nemusíš hneď panikáriť, ale oplatí sa spomaliť. Ak ťa niekto pozýva na pohovor cez externú stránku, ktorá nepatrí oficiálnej doméne firmy, je to prvý varovný signál. Ak následne stránka žiada prihlásenie do osobného Google účtu len preto, aby si si rezervoval termín, je dôvod byť ešte opatrnejší.
Pri falošnom BitB okne si všímaj hlavne adresu v skutočnom adresnom riadku prehliadača. Útočník môže napodobniť adresu vnútri falošného okna, no nezmení hlavnú URL stránky, na ktorej práve si. Podozrivé je aj to, ak okno nevieš vytiahnuť mimo prehliadač alebo sa správa ako súčasť webovej stránky, nie ako samostatné okno systému.
Overenie recruitera je jednoduchšie, než riešiť následky ukradnutého účtu. Vyhľadaj si ho cez LinkedIn, otvor si kariérnu stránku firmy ručne cez prehliadač a neklikaj na odkazy priamo z podozrivej správy. Pri známych firmách si všímaj aj doménu. Netflix, Adobe, McKinsey či OpenAI nebudú nábor riešiť cez náhodnú adresu, ktorá len približne pripomína ich značku.
Práve v tom je tento podvod zákerný. Nepôsobí lacno. Neopiera sa o lámaný jazyk, podozrivú bankovú výzvu ani rozprávkovú výhru. Využíva prostredie, ktoré ľudia z práce poznajú: recruiter, kalendár, známa firma a prihlásenie cez Google. Lenže pri skutočnom pohovore si vyberáš termín. Tu si útočník vyberá tvoje heslo.


















