

CIA varuje Európu pred ruskými sabotážami. V hre sú elektrárne, priehrady, GPS aj falošná ukrajinská stopa
CIA varuje pred možnými ruskými sabotážami v Poľsku a Pobaltí. Krajiny chránia elektrárne, plynovody, dátové káble aj systémy ohrozené kyberútokmi a rušením GPS.
Americká CIA podľa agentúry Bloomberg upozornila európske krajiny, že Rusko môže pripravovať hybridné operácie zamerané najmä na Poľsko a pobaltské štáty. Medzi scenármi sú sabotáže kritickej infraštruktúry a false-flag operácie — útoky zinscenované tak, aby vyzerali ako akcia inej strany.
Spravodajské zdroje zároveň pripúšťajú, že Moskva môže časť príprav iba predstierať a cielene šíriť neistotu. Americké služby momentálne nevidia známky prípravy konvenčnej invázie do európskych krajín. V hodnoteniach sa však objavujú operácie pod hranicou otvorenej vojny: sabotáž, kyberútok, poškodenie infraštruktúry alebo provokácia s nejasným pôvodcom.

Elektrárne a priehrady majú aj digitálnu slabinu. SCADA systémy môžu byť cieľom útoku
Poľsko, Lotyšsko, Litva a Estónsko podľa agentúry Reuters spolupracujú na ochrane priehrad, elektrární a plynárenských zariadení. Litva minulý mesiac nasadila vojakov k LNG terminálu, ropnému terminálu, energetickému prepojeniu s Poľskom a Kruonisskej prečerpávacej elektrárni.
Lotyšsko zvýšilo ochranu priehrady na Daugave pri Rige aj podzemného zásobníka plynu Inčukalns. Lotyšský premiér Andris Kulbergs pre Reuters povedal, že hybridná hrozba je pravdepodobnejšia než predtým.
Kritická infraštruktúra je silno závislá od priemyselných riadiacich systémov ICS a SCADA. Cez ne operátori sledujú senzory, riadia ventily, čerpadlá či turbíny a kontrolujú chod prevádzky. Prienik do takejto siete môže viesť k odstávke technológie, výpadku komunikácie alebo zašifrovaniu systémov ransomvérom. Dostupné spravodajské varovania nehovoria o konkrétnom pripravovanom útoku na SCADA systémy, kybernetické útoky však patria medzi nástroje hybridných operácií.
Neprehliadni

Poľská štátna spoločnosť Polskie Elektrownie Jądrowe, ktorá pripravuje prvú poľskú jadrovú elektráreň, už rieši aj inú formu nátlaku. Objavili sa falzifikáty dokumentov vydávajúce sa za jej oficiálne materiály. Firma ich pôvod umiestňuje niekam „východne od Poľska“ a prípad preveruje so špeciálnymi službami a políciou.
Pobaltie sa od ruskej elektrickej siete odstrihlo už vlani
Estónsko, Lotyšsko a Litva boli desaťročia súčasťou systému BRELL, ktorý ich elektrické siete spájal s Ruskom a Bieloruskom. Vo februári 2025 sa z neho definitívne odpojili a 9. februára synchronizovali svoje sústavy s kontinentálnou Európou.
Zvýšil sa tým význam prepojení, rozvodní a riadiacich centier napojených na európsku sieť. Poľsko preto v júli spolu s armádou posilnilo ochranu elektrického prepojenia s Ukrajinou, ktoré pomáha stabilizovať ukrajinskú energetickú sústavu.
V Baltickom mori sa sledujú aj podmorské káble a plynovody. NATO po sérii poškodení infraštruktúry spustilo v januári 2025 aktivitu Baltic Sentry. Do dohľadu zapája lode, hliadkové lietadlá, drony a ďalšie senzory. Pri jednotlivých poškodeniach sa pritom nie vždy podarilo dokázať sabotáž ani určiť pôvodcu.
GPS rušenie je v regióne čoraz väčší problém
V okolí Baltického mora sa pravidelne objavujú problémy so satelitnou navigáciou. Pri jammingu silný rušivý signál prehluší GPS. Spoofing podstrčí prijímaču falošné údaje a môže ho presvedčiť, že sa nachádza na inom mieste.
Litovský telekomunikačný regulátor v máji 2026 tvrdil, že Rusko výrazne rozšírilo spoofingové kapacity v Kaliningradskej oblasti. Podľa jeho údajov môže falošný signál zasahovať až približne 450 kilometrov od Kaliningradu. GNSS pritom používajú lietadlá, lode, drony, logistické systémy aj zariadenia závislé od presného časovania.
Ukrajinský trup ešte nič nedokazuje. Rozhodujú dáta ukryté v elektronike
Pobaltské spravodajské hodnotenia pracujú aj so scenárom, v ktorom by Rusko použilo ukoristený dron ukrajinskej výroby. Po zásahu cieľa by prvé dôkazy mohli ukazovať na Ukrajinu.
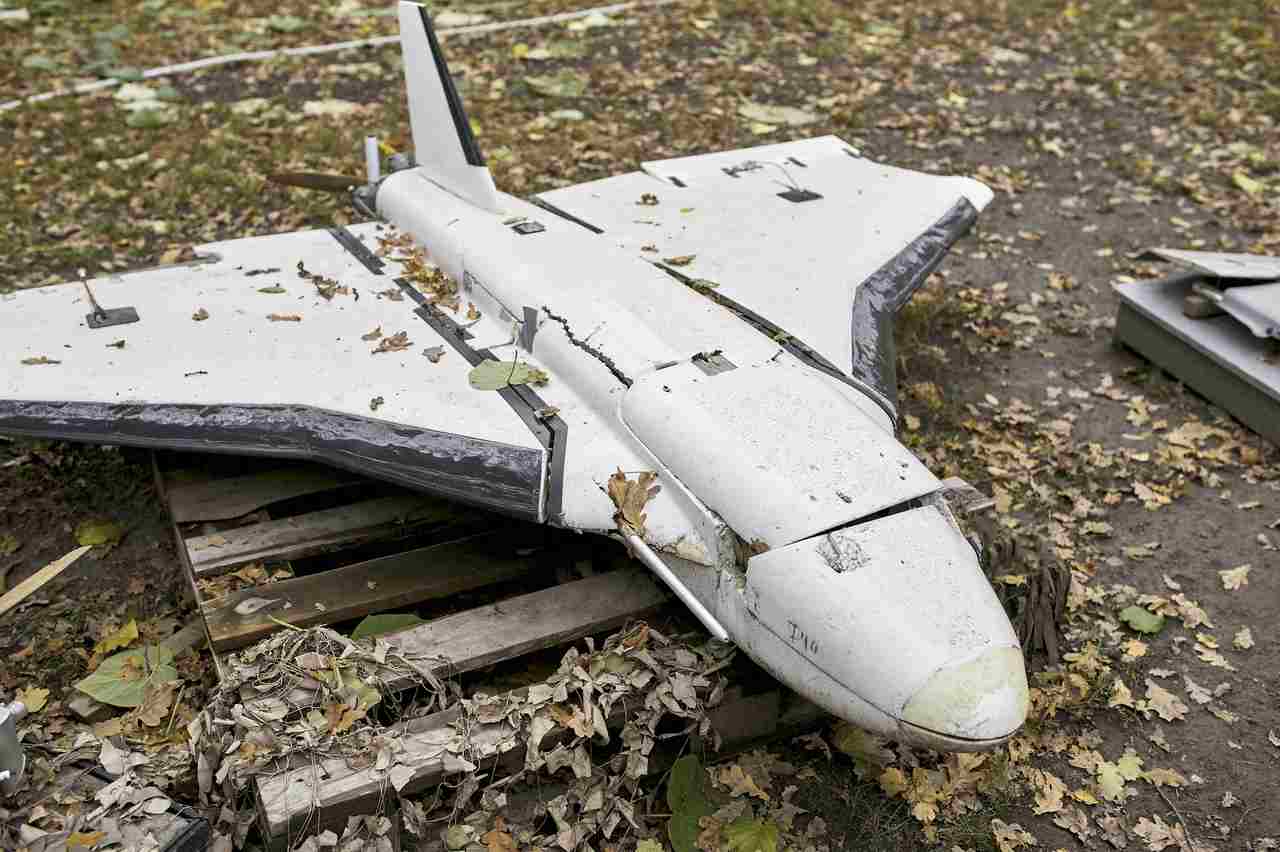
Forenzní experti by skúmali sériové čísla, firmvér, letový kontrolér, pamäťové čipy, GPS logy, telemetriu aj rádiové moduly. Zvyšky elektroniky môžu ukázať trasu letu, spôsob riadenia alebo zásahy do pôvodnej konfigurácie stroja.
Takáto analýza potrebuje ale čas. Pri false-flag operácii môže byť niekoľkohodinový informačný chaos presne tým, o čo útočníkovi ide.
Rusko môže cez Bielorusko skúšať reakciu NATO bez otvorenej vojny
Poľská zahraničná spravodajská agentúra vyhodnocuje aj scenár nasadenia neoznačených ozbrojených osôb, teda taktiku „zelených mužov“, ktorú Rusko použilo na Kryme v roku 2014.
Do bezpečnostných úvah vstupuje aj Bielorusko. Podľa The Wall Street Journal Moskva tlačila na Minsk v nádeji, že by mohla bieloruské územie využiť na rozšírenie vojny proti Ukrajine alebo na nekonvenčné operácie proti štátom NATO.
Už vo februári Bielorusko náhle povolávalo záložníkov v západných regiónoch pri hraniciach NATO. Minsk to vysvetľoval preverovaním bojovej pripravenosti. V septembri 2025 zas preniklo do poľského vzdušného priestoru viac než 20 ruských dronov, pričom podľa vtedajších informácií najmenej dva vstúpili cez bieloruské územie.
„Nie sme naivní, vidíme informácie, čítame medzi riadkami a robíme si domácu úlohu,“ povedal pre Reuters litovský minister obrany Robertas Kaunas. „Zvyšujeme ochranu kritickej infraštruktúry a neustále si vymieňame informácie so spravodajskými službami o ďalšom postupe.“
Najväčší problém môže vzniknúť v prvých hodinách po incidente. Ak dron zasiahne energetický objekt, GPS v okolí nefunguje a súčasne sa objavia falošné dokumenty alebo dezinformácie, spojenci musia najskôr zistiť, čo sa stalo a kto za tým stojí.


















