

Cez WhatsApp sa šíri nový trójsky kôň Maverick. Ak sa dostane do tvojho zariadenia, vybieli ti bankový účet
Maverick je nebezpečný bankový trójsky kôň, ktorý sa šíri cez WhatsApp, kradne prihlasovacie údaje a preberá kontrolu nad infikovanými počítačmi.

Predstav si, že ti príde správa od známeho na WhatsApp pre počítač. Klikneš na priložený ZIP súbor a čakáš, že sa otvorí obrázok alebo dokument. Lenže namiesto toho sa na pozadí spustí niečo oveľa horšie. Nie je to žiadna sci-fi predstava, ale realita. Presne takto funguje nový bankový trójsky kôň s názvom Maverick, ktorý sa šíri po celom svete a už infikoval desaťtisíce zariadení. Na tému upozornili experti na bezpečnosť z securelist.com.
Ide o mimoriadne nebezpečný vírus, ktorý má jediný cieľ, dostať sa k tvojim peniazom. Jeho úlohou je ukradnúť prihlasovacie údaje do internetbankingu alebo kryptomenových účtov. Na rozdiel od bežných vírusov však Maverick neukladá žiadne viditeľné súbory do zariadenia. Celý jeho chod prebieha priamo v pamäti počítača, čo znamená, že ho bežné antivírusy často vôbec nezachytia. Program sa jednoducho „ukryje“ v operačnej pamäti, pracuje potichu na pozadí a po reštarte z neho nemusí zostať ani stopa.

Útok začína nenápadne. Cieľ dostane cez WhatsApp správu s prílohou v ZIP formáte. Vnútri sa nachádza súbor s príponou .LNK, teda skratka, ktorá vyzerá ako obyčajný dokument. Keď ju používateľ otvorí, namiesto dokumentu sa spustí séria príkazov cez systémové nástroje príkazového riadka a PowerShell. Tie následne kontaktujú vzdialené servery, z ktorých stiahnu ďalšie škodlivé súčasti. Všetko prebieha v pamäti bez toho, aby sa na disku objavil akýkoľvek nový súbor, čo robí tento vírus mimoriadne zákerným a ťažko odhaliteľným.
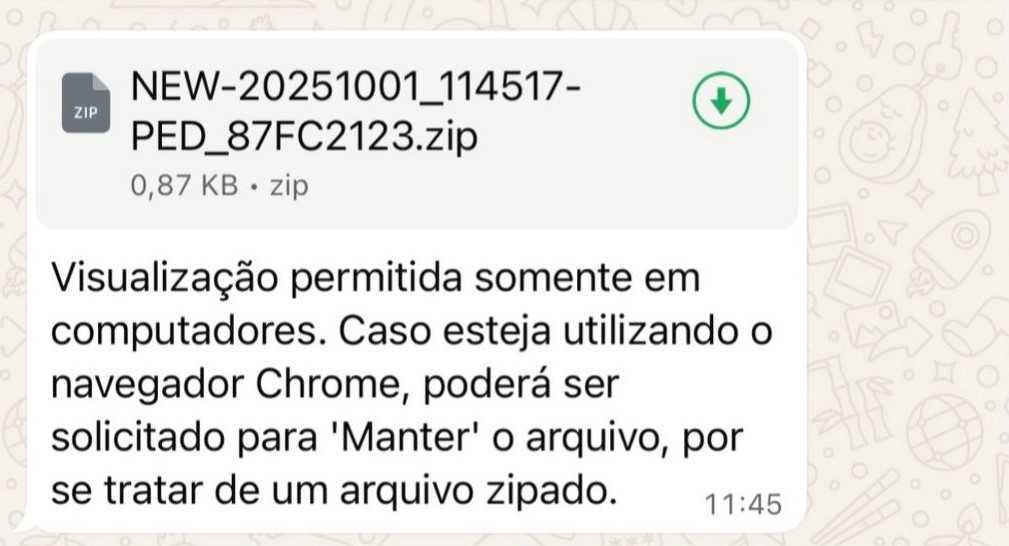
Čo všetko dokáže malvér Maverick?
Po aktivácii dokáže Maverick prakticky všetko, čo útočník potrebuje. Sleduje, ktoré webové stránky máš otvorené, a rozpozná, keď sa prihlásiš do internetbankingu. Vie robiť snímky obrazovky, aby zaznamenal, čo práve vidíš, a zároveň obsahuje keylogger, ktorý sleduje, čo píšeš na klávesnici. Dokáže dokonca zablokovať obrazovku a zobraziť falošnú stránku banky, kde nič netušiaci používateľ zadá svoje prihlasovacie údaje, ktoré okamžite skončia v rukách útočníka. Okrem toho má schopnosť ovládať myš a klávesnicu, spúšťať a ukončovať programy, alebo úplne prevziať kontrolu nad zariadením.
Šíri sa cez kompromitované účty
Najdesivejšie na Mavericku je to, že sa dokáže šíriť sám. Keď infikuje jedno zariadenie, zneužije prístup k WhatsApp účtu obete a cez otvorený WhatsApp Web začne automaticky rozposielať rovnaké správy ďalej všetkým kontaktom. Týmto spôsobom sa z infikovaného zariadenia stáva rozosielacia stanica, ktorá pomáha malvéru šíriť sa ďalej bez toho, aby si to používateľ vôbec všimol.
Neprehliadni

Bezpečnostné riešenia už zachytili desaťtisíce pokusov o infekciu, a to len v priebehu niekoľkých dní. To jasne naznačuje, že nejde o ojedinelý incident, ale o globálnu kampaň, ktorá sa šíri rýchlosťou blesku.
Ak sa chceš ochrániť, zabudni na bezhlavé klikanie. Neotváraj žiadne ZIP ani .LNK súbory, ktoré ti pošlú ľudia cez chat, a to ani vtedy, ak vyzerajú, že pochádzajú od tvojich priateľov. Ich účet mohol byť zneužitý a správu neposielajú oni. Ak dostaneš niečo podozrivé, radšej dotyčnému zavolaj alebo mu napíš iným spôsobom. Tiež sa uisti, že máš zapnuté aktualizácie systému aj prehliadača a používaš spoľahlivý antivírus. Pri prihlasovaní do banky používaj dvojfaktorové overenie, napríklad SMS alebo aplikáciu. A ak máš pocit, že si mohol byť infikovaný, okamžite odpoj zariadenie od internetu a kontaktuj banku či IT odborníka.
Tento vírus je ukážkou toho, ako rýchlo sa mení svet kyberútokov. Dnes už útočníci nepotrebujú falošné e-maily ani podozrivé weby. Stačí im aplikácia, ktorú používaš každý deň. WhatsApp, Telegram, Messenger, všetky môžu byť len jedným kliknutím bránou, cez ktorú sa ti útočník dostane do súkromia aj do peňaženky.


















