

Cez tieto videá sa na YouTube šíri DCRat backdoor. Hackeri sa ti môžu dostať do zariadenia a narobiť škody
DCRat malware sa šíri cez YouTube ako herné cheaty, cracky či samotné hry. Ohrozuje hráčov krádežou dát a ovládnutím zariadenia.
Kybernetickí zločinci znovu spustili masovú distribúciu nebezpečného trójskeho koňa DCRat, ktorý slúži ako vzdialený prístupový trójsky kôň (RAT). Malware sa šíri cez YouTube a cielené súborové úložiská, kde je zamaskovaný ako herné cheaty, cracky alebo automaty na hranie hier. Cieľom je získať prístup k zariadeniu obete a ukradnúť citlivé dáta, pričom obeť si nemusí uvedomiť, že sa stala terčom kybernetického útoku. Na problematiku upozorňuje portál malware.news.
Ako sa DCRat šíri?
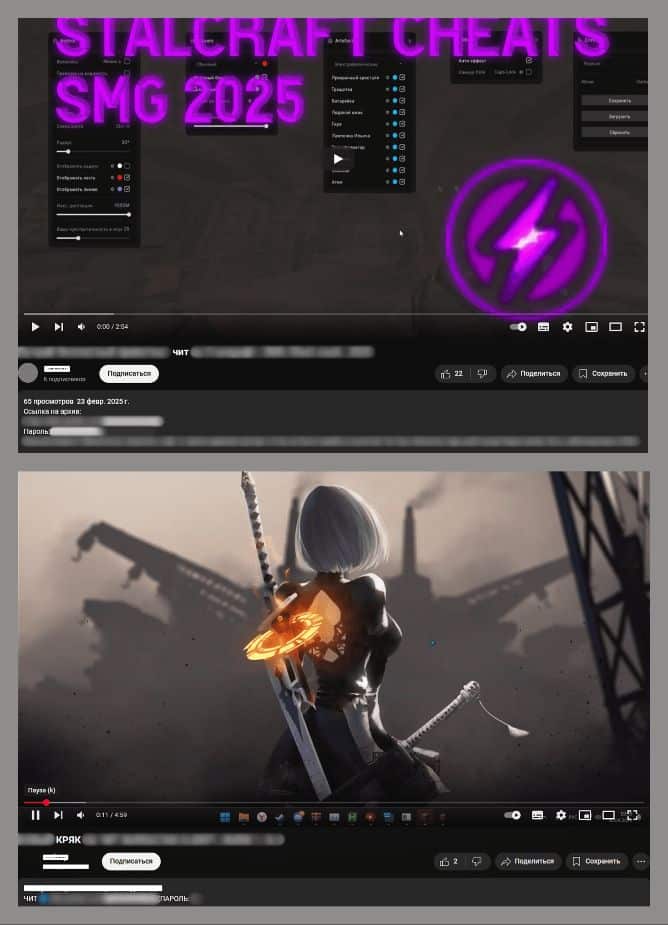
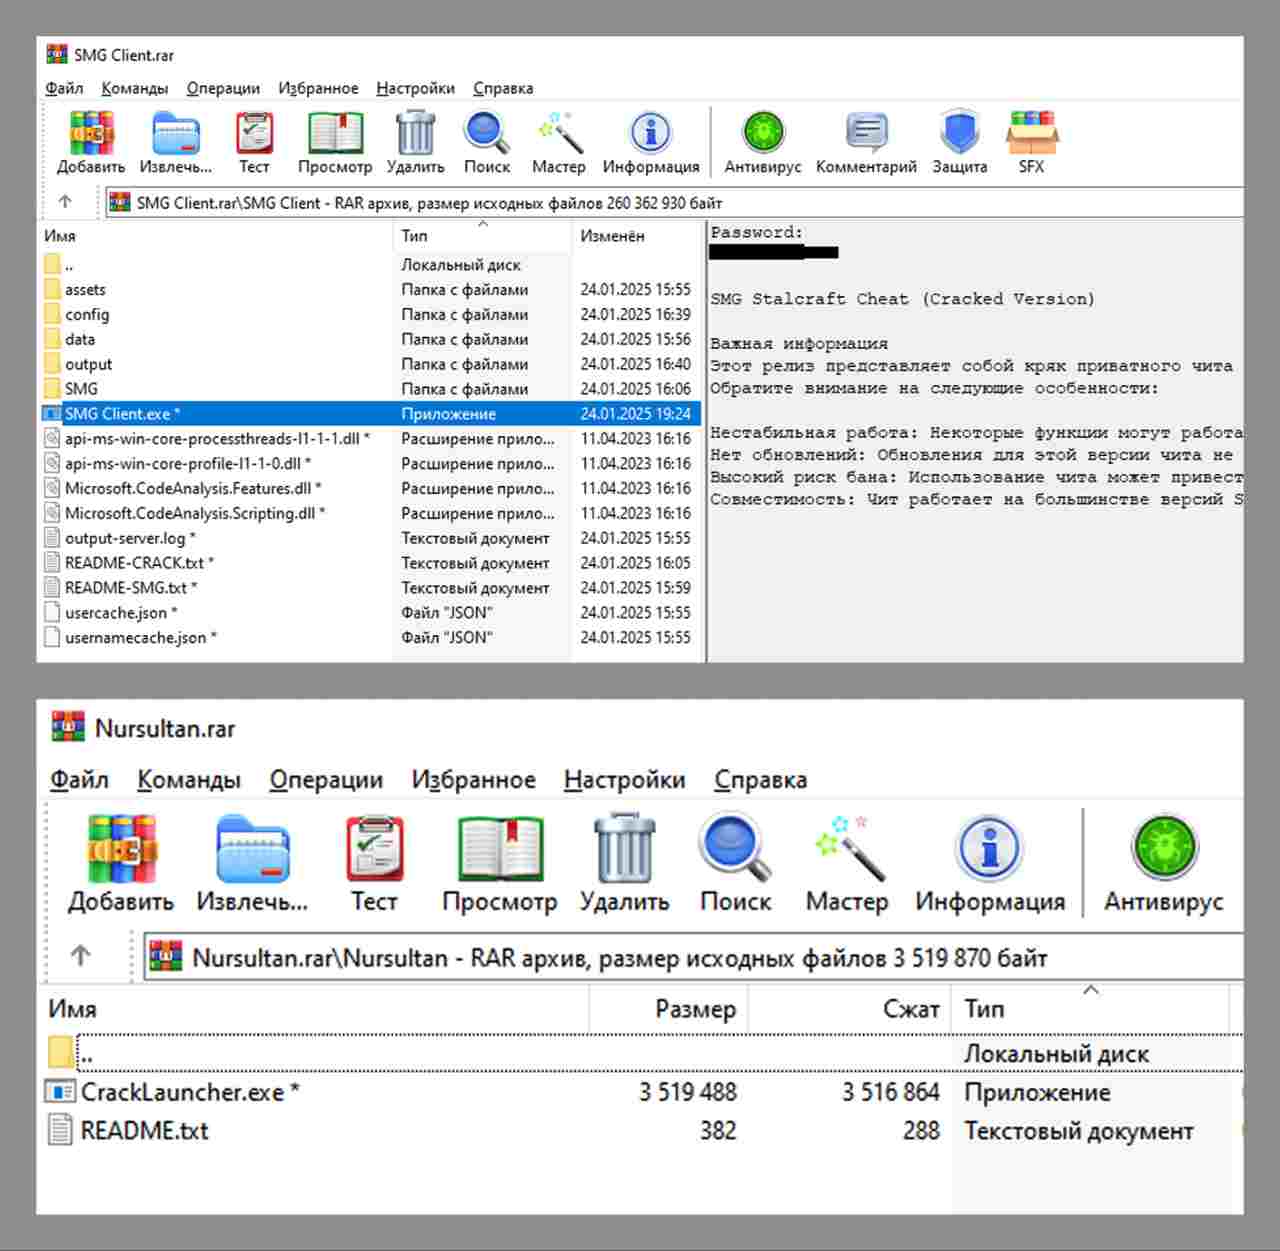
Hlavným kanálom distribúcie je YouTube, kde útočníci vytvárajú falošné účty alebo zneužívajú napadnuté profily. Vo videách ponúkajú odkazy na „exkluzívne“ herné pomôcky, ktoré smerujú na známe súborové úložiská. Tam sa nachádza heslom chránený archív, pričom heslo je uvedené v popise videa, čo znižuje podozrenie u obetí. Po rozbalení súboru však namiesto herného nástroja dostanú nebezpečný trójsky kôň.

Útočníci využívajú rôzne techniky sociálneho inžinierstva, ako sú falošné recenzie či pozitívne komentáre pod videami, aby zvýšili dôveryhodnosť podvodu. Týmto spôsobom cielia najmä na mladých hráčov, ktorí sú menej obozretní pri sťahovaní neoverených súborov.
Čo dokáže DCRat?
DCRat je modulárny malware, ktorý je možné rozšíriť o rôzne plug-iny. Dokáže zaznamenávať každé stlačenie klávesy, čím útočníci získavajú heslá a prihlasovacie údaje. Okrem toho vie tajne zapnúť webkameru, snímať video alebo robiť fotografie bez vedomia používateľa. Má tiež schopnosť stiahnuť citlivé súbory z napadnutého zariadenia a exfiltruje uložené heslá z prehliadačov a iných aplikácií. Okrem toho môže byť využitý na šírenie ďalšieho škodlivého softvéru, ako sú kryptominery či ransomvér.
Ako funguje infraštruktúra hackerov?
DCRat operátori si prenajímajú domény druhej úrovne (najčastejšie v zóne .RU), kde vytvárajú číselne označené subdomény. Tie sú využívané na hostovanie riadiacich serverov malware (tzv. C2 servery). Od začiatku roka bolo zaregistrovaných najmenej 57 nových domén, pričom niekoľko desiatok už aktívne komunikuje s obeťami.
Neprehliadni

Zaujímavosťou je, že v doménach používajú slová ako „nyashka“, „nyashkoon“ alebo „nyashtyan„. Tieto výrazy sú populárne medzi fanúšikmi anime a mangy a znamenajú „roztomilý“ alebo „zlatučký“. To naznačuje, že útočníci cielia na komunitu mladých hráčov, ktorí môžu byť náchylnejší na podobné nástrahy.
Kto je najviac ohrozený?
Podľa dostupných údajov je až 80 % obetí DCRat infekcií z Ruska. Malware sa však rozšíril aj do Bieloruska, Kazachstanu a Číny, pričom kvantum infekcií je aj v Európe a USA. Najčastejšími obeťami sú hráči a mladí používatelia internetu, ktorí sa nechávajú zlákať na „zadarmo“ verzie hier a podvodné programy. Mladí používatelia bývajú menej opatrní pri sťahovaní súborov a majú tendenciu ignorovať bezpečnostné varovania, čo z nich robí ideálny cieľ pre kybernetických zločincov.
Kybernetické hrozby sú na vzostupe, preto je dôležité byť obozretný. Ak sa chceš vyhnúť nepríjemnostiam, drž sa oficiálnych herných platforiem a zdrojov. Rovnako je potrebné vzdelávať sa v oblasti kybernetickej bezpečnosti a sledovať aktuálne trendy v oblasti malvéru. Bezpečnosť na internete nikdy netreba podceňovať, pretože aj jedna nepozornosť môže viesť k strate osobných údajov alebo financií.


















