

Bankový malvér GodFather vo veľkom útočí. Môže ti vybieliť bankový účet aj kryptomenovú peňaženku
Bezpečnostní experti varujú, že malvér GodFather používa sandbox prostredie, aby zblbol legitímnu bankovú aplikáciu.

Bezpečnostní experti zo Zimperium odhalili sofistikovaný bankový malvér GodFather, ktorý zneužíva funkcie virtualizácie na mobilných zariadeniach. Touto technikou dokáže ukradnúť viaceré aplikácie, no zameriava sa hlavne na tie bankové a kryptomenové.
Analytici poznamenávajú, že tento malvér sa v rámci kampane vyvinul za tradičné overlay útoky. Tie sa vyznačujú tým, že hacker prekryje obrazovku smartfónu vlastným oknom. Spravidla ide o dizajnovo totožné okno, aké má napríklad banková aplikácia. Užívateľ si teda nič nevšimne a svoje prihlasovacie údaje zadá priamo útočníkovi.

“Výhodou nového útoku je, že hackeri vytvoria kompletne izolované virtuálne prostredie na zariadení obete. Nejde teda len o jednoduché napodobnenie prihlasovacej obrazovky, no hacker nainštaluje celú škodlivú hosťovskú aplikáciu. T8 obsahuje virtualizačné rozhranie,” vysvetľujú analytici.
Malvér pracuje so skutočnou aplikáciou
Následne sa stiahne a spúšťa kópia skutočnej bankovej alebo krypto aplikácie. Tá beží v kontrolovanom sandbox prostredí. Keď užívateľ spúšťa bankovú aplikáciu, v skutočnosti sa v zariadení presúva do virtualizovaného prostredia. V tomto prostredí je monitorované každé jedno stlačenie, či dátový prenos.
Bezpečnostní experti vysvetľujú, že táto virtualizácia poskytuje útočníkom niekoľko dôležitých výhod oproti bežným malvérom. V podstate spúšťajú legitímnu bankovú aplikáciu vo svojom škodlivom kontrolovanom prostredí. Hacker na svojom “piesočku” vidí do každého procesu aplikácie. To mu dovoľuje ukradnúť prihlasovacie údaje v reálnom čase. Malvér môže byť kontrolovaný na diaľku a zároveň hacker dokáže meniť správanie virtualizovanej aplikácie. Tým sa dokáže vyhnúť bezpečnostným kontrolám.
GodFather sa zároveň vyznačuje aj naozaj zákernými funkciami, ktoré hackeri využívajú na to, aby sa vyhli odhaleniu. Malvér uplatňuje ZIP manipuláciu alebo meniaci sa kód. Tieto nástroje dokážu poraziť statické analytické metódy. Ďalším nebezpečným faktom je, že užívateľ, ako obeť útoku, interaguje so skutočnou bankovou alebo krypto aplikáciou. V praxi to teda znamená, že užívateľ nedokáže poznať rozdiel, pretože technicky tam žiaden nie je. Ide teda o perfektný podvod.
Neprehliadni

“Dopad tohto útoku je mimoriadne závažný. Kampaň malvéru GodFather udrela po celom svete a zatiaľ dokáže pracovať s takmer 500 bankovými a krypto aplikáciami. Môžeme ale predpokladať, že tento počet bude rásť. Hackeri zároveň uplatnili novú techniku, v rámci ktorej užívatelia nemajú šancu postrehnúť, že ide o falošnú aplikáciu, pretože v podstate nejde. Užívatelia ovládajú skutočnú aplikáciu, ktorá sa nachádza v hackerovom sandbox prostredí,” hovoria bezpečnostní analytici.
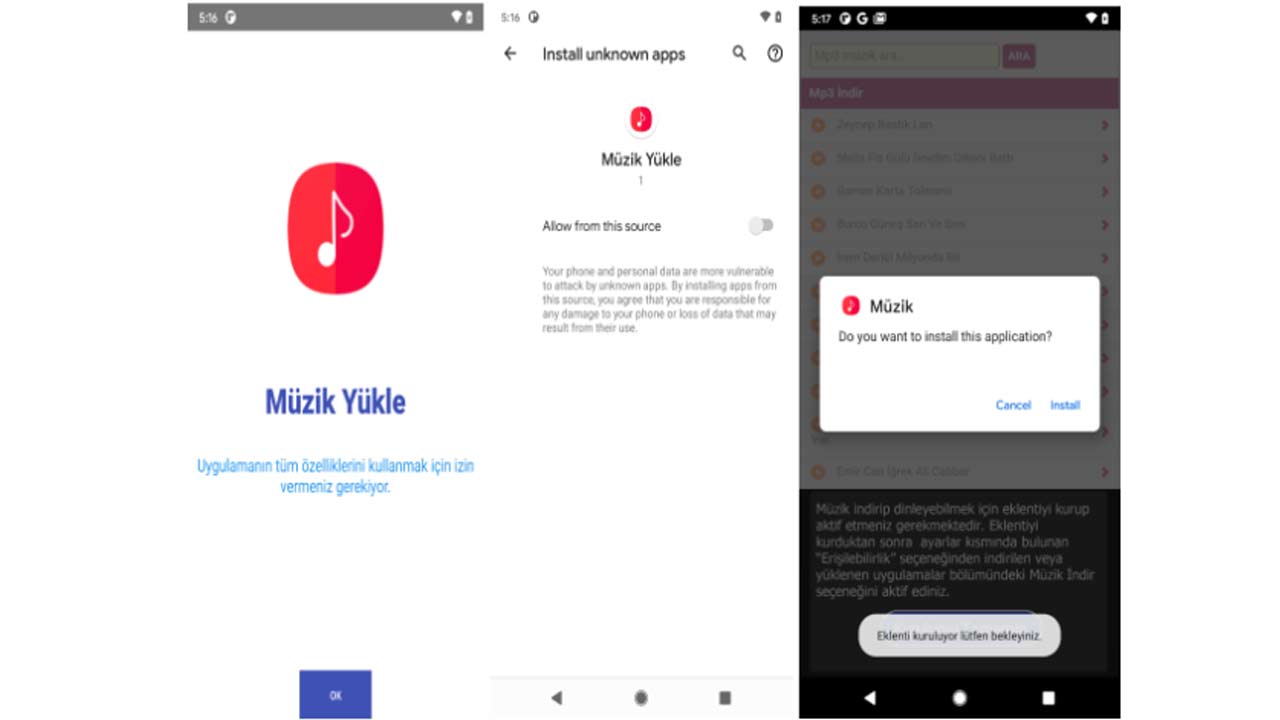
Malvér GodFather sa šíri cez dropper. V tomto prípade ide o podvodnú aplikáciu, ktorá sa vydáva za prehrávač hudby. Dropper je spočiatku “nevinná” aplikácia, ktorá si od teba vyžiada všetky citlivé povolenia. Následne stiahne cez aktualizáciu samotný malvér, ktorý sa rozbalí a začne robiť v zariadení bordel.
Hackeri cielia aj na iné aplikácie
Hoci sa hackeri zameriavajú hlavne na bankové a krypto aplikácie, v malom počte útokov môžu cieliť aj na e-shopy, alebo aplikácie so sociálnymi sieťami. Vo všetkých prípadoch tento malvér funguje rovnako. Zoberie legitímnu aplikáciu, ktorú uzatvorí do sandbox prostredia. Následne sleduje každý jeden aspekt aplikácie. Hackeri chcú primárne získať peniaze alebo kryptomeny, no bezpečnostní analytici uvádzajú, že tento nástroj by mohol byť použitý aj na špehovanie.
Na ochranu je najlepšie, ak aj pri sťahovaní aplikácií z Obchodu Play, alebo iného obchodu s aplikáciami, vždy budeš pozorne čítať recenzie a hodnotenia aplikácie. Aj napriek striktným bezpečnostným pravidlám sa stane, že sa hackerom podarí nahrať na oficiálny obchod malvér.
Tento malvér ale nevydrží dlho. Ak ide o novú aplikáciu, ktorá má podozrivo “kladné” recenzie alebo málo stiahnutí, radšej sa tejto aplikácií vyhni a nájdi alternatívu, ktorá má lepšiu reputáciu.


















