

Android smartfóny čelia zákernému Mantax Otax malvéru: Ten spája spyware s vydieračským ransomvérom
Bezpečnostní experti odhalili nebezpečný škodlivý kód, ktorý v jednom balíku spája špehovanie používateľa s ransomvérom. Útočník dokáže sledovať obrazovku, čítať správy, kradnúť PIN či aktivovať fotoaparát.
Bezpečnostní výskumníci zo spoločnosti Zimperium upozornili na nový Android malvér s názvom Mantax Otax. Jeho tvorcovia spojili dve nepríjemné funkcie do jedného nástroja. Škodlivý kód dokáže používateľa špehovať a zároveň zašifrovať jeho súbory s požiadavkou na výkupné.
Výskumníci zároveň objavili druhú verziu malvéru, ktorá priniesla ďalšie možnosti ovládania napadnutého telefónu. Útočník tak nezíska iba prístup k osobným údajom, ale aj výraznú kontrolu nad tým, čo sa na zariadení zobrazí a ako naň používateľ zareaguje.

Mantax Otax sa do telefónu dostane cez škodlivú aplikáciu
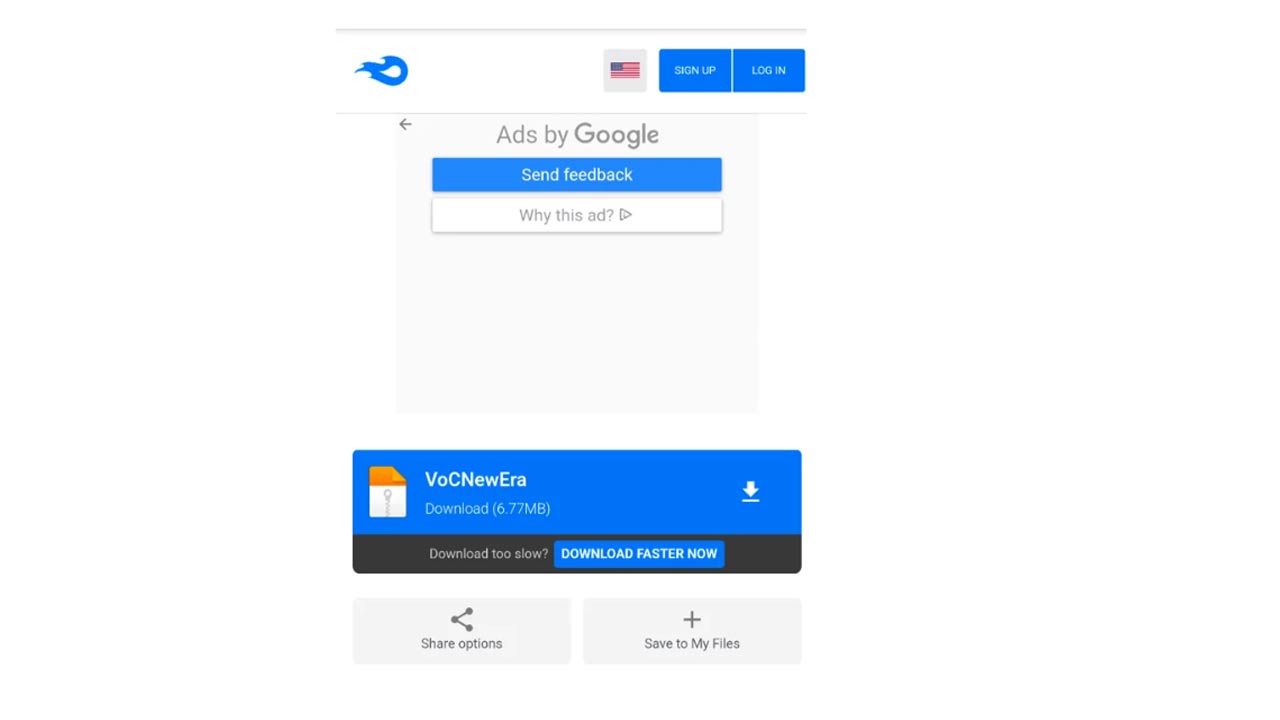
Analyzované vzorky sa objavili vo forme samostatných APK súborov uložených na službe tretej strany. Používateľ si teda musí škodlivú aplikáciu stiahnuť a nainštalovať mimo oficiálneho obchodu. Práve takýto spôsob distribúcie predstavuje pre útočníkov zaujímavú cestu. Obeť môže dostať odkaz cez správu, sociálne siete alebo phishing a následne APK nainštalovať ručne. Aplikácia tak obíde časť ochranných mechanizmov, ktoré používateľovi ponúka oficiálny obchod s aplikáciami.
Po inštalácii Mantax Otax požiada o práva správcu zariadenia. Následne si vypýta prístup k SMS správam, kontaktom, zvuku či obrázkom. Dôležitú úlohu však zohrávajú aj nastavenia dostupnosti. Po ich získaní dostane malvér výrazne širšie možnosti ovládania systému.
Z telefónu dokáže vytiahnuť SMS, kontakty aj PIN
Mantax Otax následne odošle údaje o zariadení na server útočníkov. Medzi ne patrí napríklad približná geografická poloha, mobilný operátor či verzia Androidu. Komunikáciu zabezpečuje HTTPS a adresa riadiaceho servera sa získava dynamicky z repozitára na GitHube. Takéto riešenie útočníkom uľahčí zmenu infraštruktúry. Ak dôjde k zablokovaniu jedného servera, malvér môže dostať novú adresu bez potreby zásadnej úpravy samotnej aplikácie.
Neprehliadni

Po registrácii zariadenia sa otvorí cesta k ďalším príkazom. Mantax Otax dokáže zhromaždiť históriu prehliadača, zoznam aplikácií, hardvérové údaje, polohu, kontakty, históriu hovorov a SMS správy. Výskumníci zároveň zaznamenali krádež jednorazových kódov používaných pri viacfaktorovom prihlasovaní. Malvér siaha aj na komunikáciu cez WhatsApp a Telegram. Pomocou funkcií dostupnosti dokáže simulovať kliknutia a dostať sa k obsahu správ či údajom o kontaktoch.
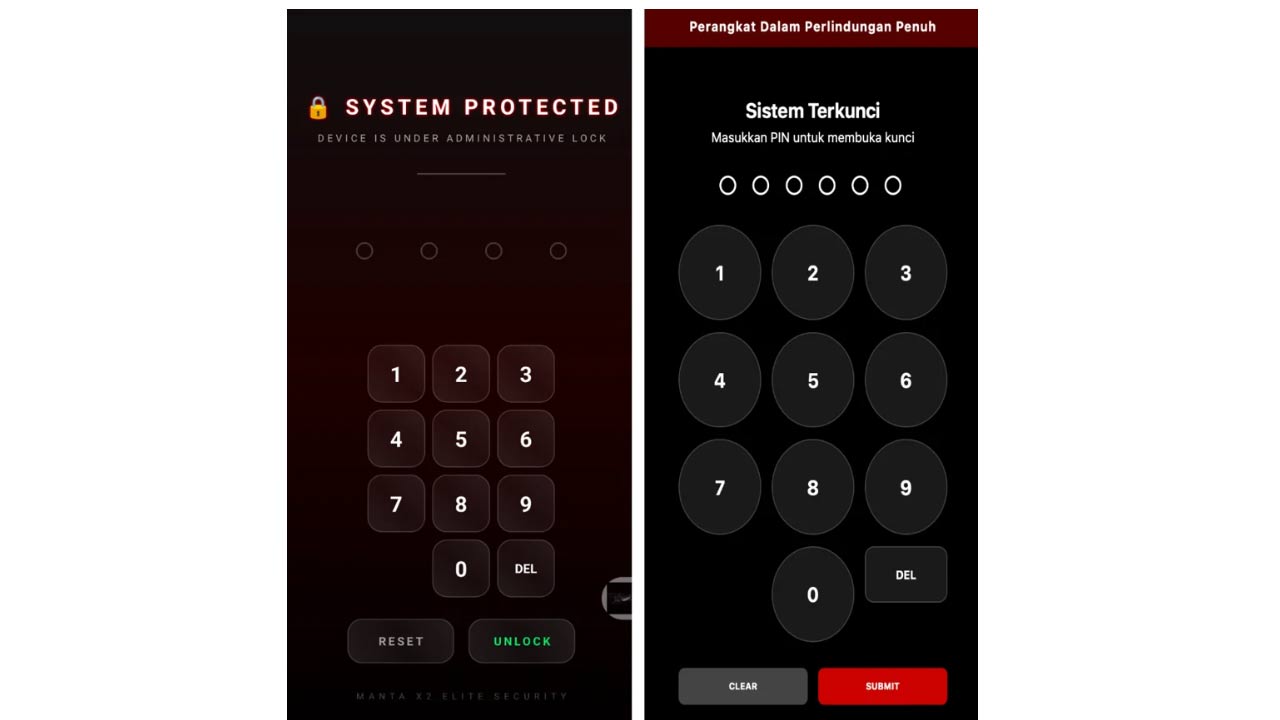
Ďalším problémom je PIN kód uzamknutej obrazovky. Mantax Otax napodobní systémovú obrazovku a pokúsi sa používateľa prinútiť k zadaniu prihlasovacieho údaja. Takto získané údaje následne putujú k útočníkovi.
Útočník vidí obrazovku a môže zapnúť fotoaparát
Špionážne funkcie tým nekončia. Mantax Otax zneužíva systémové rozhranie MediaProjection na získanie obrazu z displeja. Útočník tak môže získať snímky obrazovky, videozáznam displeja alebo takmer živý obraz toho, čo sa na telefóne odohráva. Zachytené dáta malvér komprimuje a odosiela na službu Catbox, pričom odkaz na uložený súbor následne odošle späť útočníkovi. To vytvára priestor napríklad na zachytenie správ, prihlasovacích údajov alebo citlivých informácií z aplikácií. Výskumníci navyše potvrdili možnosť tajného fotografovania predným aj zadným fotoaparátom.
Malvér si vyberie požadovaný fotoaparát, pripraví skrytý náhľad a vytvorí fotografiu bez klasickej interakcie používateľa. Snímku následne skomprimuje a odošle útočníkovi.
Na starších Androidoch dokáže zašifrovať súbory
Mantax Otax však neostal iba pri špehovaní. Druhá polovica útoku patrí ransomvéru. Malvér si z riadiaceho servera vyžiada šifrovací kľúč, pričom jeho získanie previaže s identifikátorom konkrétneho zariadenia. Následne prehľadá úložisko a vyhľadá súbory s vybranými príponami. Ide napríklad o fotografie, videá, dokumenty, archívy, databázy či kryptografické kľúče. Najväčší zásah nastane na zariadeniach s Androidom 9 a starším. Tam dokáže Mantax Otax prehľadať veľkú časť zdieľaného úložiska a následne súbory zašifrovať algoritmom AES.
Pôvodné súbory po úspešnom zašifrovaní odstráni a namiesto nich vytvorí ich šifrované verzie s príponou .enc. Používateľ tak príde o prístup k pôvodnému obsahu.
Výskumníci zároveň upozornili na dôležitý rozdiel pri novších verziách systému. Android 10 a novší priniesol mechanizmus Scoped Storage, ktorý výrazne obmedzil prístup aplikácií k súborom mimo ich vlastného priestoru. Mantax Otax preto na modernejších zariadeniach nedokáže zasiahnuť také veľké množstvo dát.
Po dokončení šifrovania malvér zobrazí výkupnú správu a otvorí chat s útočníkmi. Komunikácia prebieha cez Firebase, pričom chyba v konfigurácii servera dokonca umožnila výskumníkom nahliadnuť do niektorých rozhovorov medzi obeťami a útočníkmi.
Nová verzia pridala ešte väčšiu kontrolu nad telefónom
Zimperium identifikovalo dve verzie Mantax Otax. Druhá, označená ako v2, priniesla komunikáciu cez WebSockety a nové príkazy. Medzi nimi sa nachádza možnosť úplne zablokovať obrazovku alebo obmedziť prístup ku konkrétnym aplikáciám. Príkaz označený ako touchBlock navyše vytvorí priehľadnú vrstvu cez celý displej. Používateľ síce vidí obsah obrazovky, no dotyky sa k systému nedostanú. Útočník tak dokáže telefón prakticky znefunkčniť bez toho, aby musel meniť jeho samotný obsah.
Mantax Otax v2 obsahuje aj funkcie určené na obťažovanie obete. Malvér dokáže opakovane zobrazovať dialógové okná, prekryť obrazovku videom alebo spúšťať takzvané „jumpscare“ okná s obrázkami. Jedna z funkcií dokáže vytvoriť nové prekrytie približne každých 600 milisekúnd. Útočník zároveň získal možnosť meniť obrázok a dĺžku zobrazenia na diaľku.
Ďalšou kurióznou funkciou je vzdialené ovládanie Text-to-Speech. Útočník odošle text a telefón ho následne prečíta cez reproduktor. Zároveň dokáže nastaviť jazyk, rýchlosť aj výšku hlasu.
Nie je preto vhodné brať Mantax Otax ako obyčajný ransomvér, ktorý iba zašifruje fotografie a následne vypýta peniaze. Ide o kombináciu spywaru, ransomvéru a nástroja na vzdialené ovládanie Androidu. Pre používateľa zároveň platí pomerne praktické pravidlo, APK súbory z neznámych odkazov predstavujú podstatne väčšie riziko než aplikácie získané z oficiálnych zdrojov. Pri aplikácii, ktorá si po inštalácii vypýta správcu zariadenia, prístup k SMS a ešte aj prístup k nastaveniam dostupnosti, sa preto oplatí spozornieť.


















