

AKTUÁLNE: Bankový trojan Klopatra sa šíri Európou. Dokáže ti ukradnúť peniaze bez toho, aby si si to všimol
Nebezpečný Android vírus Klopatra sa šíri Európou a dokáže ti úplne ovládnuť telefón, ukradnúť heslá aj vyprázdniť ti bankový účet, kým spíš.

Predstav si, že večer položíš mobil na nočný stolík, pripojíš ho na nabíjačku a pokojne zaspíš. Ráno sa zobudíš a na účte chýba niekoľko tisíc eur. Žiadne podozrivé správy, žiadne varovania z banky, len prázdna peňaženka. Nejde o filmový scenár, ale o realitu, ktorú dnes spôsobuje nový typ škodlivého softvéru s názvom Klopatra. Tento extrémne nebezpečný vírus práve teraz útočí v Európe a odborníci varujú, že môže zasiahnuť aj Slovensko.
Nová generácia mobilného malvéru
Klopatra je čerstvo objavený Android vírus, ktorý dokáže urobiť s tvojím telefónom doslova čokoľvek. V skutočnosti nejde len o „vírus“, ale o kombináciu bankového trójskeho koňa a nástroja na vzdialené ovládanie zariadenia (RAT). Inými slovami, útočník získa nad tvojím mobilom úplnú kontrolu, akoby ho držal v ruke. Vie čítať správy, vidí tvoju obrazovku, zaznamenáva stlačenia kláves a dokonca ovláda aplikácie bez tvojho vedomia.

Zatiaľ sú najväčšie kampane zaznamenané v Španielsku a Taliansku, kde sa podarilo napadnúť už viac ako 3 000 zariadení. Cieľom sú predovšetkým bankové aplikácie, no experti upozorňujú, že ide o globálnu hrozbu a rovnako ohrození sú aj používatelia v iných krajinách, vrátane Slovenska. Kyberzločinci totiž svoje útoky postupne rozširujú a cieľové aplikácie môžu kedykoľvek pridať aj slovenské banky.
Ako sa dostane do tvojho telefónu
Útočníci sa nespoliehajú na náhodu. Klopatra sa šíri cez známe aplikácie, ktoré sa tvária ako populárne služby na sledovanie televízie. A hoci na prvý pohľad pôsobia dôveryhodne, v skutočnosti ide o takzvané droppery, teda aplikácie, ktoré do zariadenia potajme nainštalujú skutočný škodlivý program.
Aby ti infikovaná aplikácia dokázala nahrať do zariadenia vírus, požiada ťa o povolenie na inštaláciu aplikácií z neznámych zdrojov.
Neprehliadni

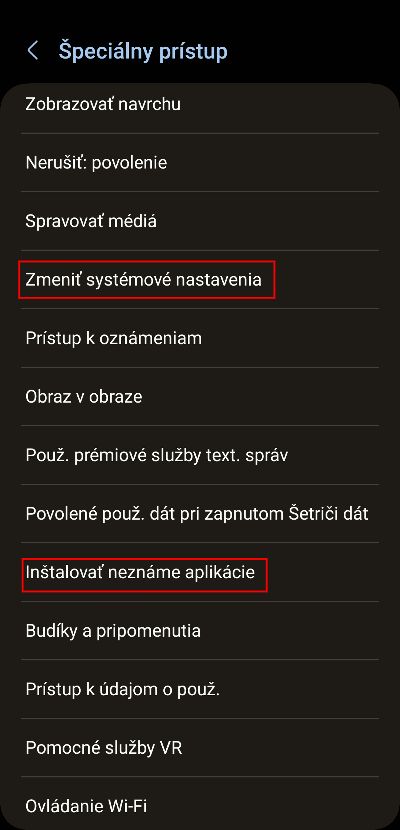
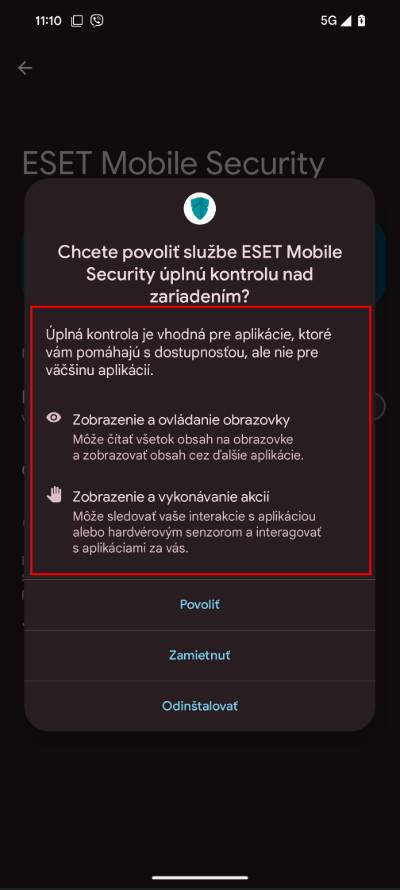
Ak ho schváliš, stane sa tvoj mobil otvorenými dverami pre útočníkov. Klopatra sa nainštaluje a okamžite si vyžiada ďalšie práva, najdôležitejšie z nich je prístup k službám zjednodušenia ovládania (Accessibility Services). Tie sú pôvodne určené pre ľudí so zdravotným postihnutím, ale v rukách kyberzločincov sa menia na zbraň. Vďaka nim môže vírus čítať, čo je na obrazovke, zaznamenávať heslá, simulovať kliknutia či gestá a ovládať zariadenie bez tvojho súhlasu.
Útok, ktorý prebieha v tichosti
Najdesivejšie na Klopatre je to, že dokáže pracovať úplne neviditeľne. Jej tvorcovia do nej zakomponovali technológiu Hidden VNC, vzdialené ovládanie, ktoré ti zhasne obrazovku a tvári sa, že telefón je vypnutý alebo uzamknutý. V skutočnosti je však zariadenie plne aktívne a v pozadí s ním niekto pracuje.
Priebeh útoku často vyzerá takto. Malware počká, kým je mobil pripojený na nabíjačku a ty spíš. Potom zníži jas obrazovky na nulu, aktivuje čiernu obrazovku a použije heslo alebo vzor odomknutia, ktoré si predtým ukradol. Spustí bankovú aplikáciu, zadá príkaz na prevod a peniaze z tvojho účtu miznú. Ty sa ráno zobudíš a nevieš, čo sa stalo.
Dokonalá imitácia banky
Klopatra však nejde len cestou priameho ovládania zariadenia. Má v rukáve aj druhú zbraň, overlay útoky. Keď otvoríš bankovú aplikáciu, vírus zobrazí falošnú prihlasovaciu obrazovku, ktorá je na nerozoznanie od tej pravej. Zadáš meno a heslo, no namiesto banky ich dostane útočník. V momente má prístup k tvojim účtom.
Okrem prihlasovacích údajov Klopatra zbiera aj ďalšie citlivé informácie, zoznam aplikácií, ktoré používaš, údaje o zariadení, kopíruje texty zo schránky a sleduje tvoje správanie. Všetky tieto dáta posiela späť na svoje C2 servery, odkiaľ útočníci riadia celú operáciu.
Tiež treba povedať, že tento vírus nie je obyčajný „malvér“, aký bežne nájdeš v podozrivých aplikáciách. Jeho tvorcovia investovali peniaze do profesionálnych technológií, ktoré sa bežne používajú vo firemnom softvéri. Napríklad využíva Virbox – komerčné riešenie na ochranu kódu, ktoré zabraňuje analýze a detekcii. Kombinuje to s použitím natívnych knižníc (C/C++), čo znižuje šancu, že ho antivírusy odhalia.
Analytici preto hovoria o novej ére mobilných hrozieb, útočníci sa z amatérov stali profesionálmi. A keďže cieľom sú peniaze, skôr či neskôr sa pokúsia preniknúť aj do aplikácií slovenských bánk, ak sa im to už nepodarilo.
Turecká stopa a dôkaz o zločineckej sieti
Podrobné vyšetrovanie odhalilo, že za Klopatrou stojí turecky hovoriaca kyberzločinecká skupina. V kóde sa našli turecké slová, názvy funkcií a dokonca aj poznámky operátorov. Tie odhaľujú nielen jazyk, ale aj to, ako pracujú, napríklad si zaznamenávali ukradnuté PIN kódy, vzory odomknutia či neúspešné prevody.
Nejde teda o nástroj predávaný viacerým zločincom ako služba. Je to súkromná operácia s vlastným vývojom, distribúciou aj monetizáciou, a to ju robí ešte nebezpečnejšou.


















