

2,3 milióna používateľov Chromu a Edgu má vo svojom zariadení vírus. Takto zistíš, či si sa stal obeťou aj ty
Bezpečnostní analytici označujú malvér RedDirection ako "dokonalého trójskeho koňa".

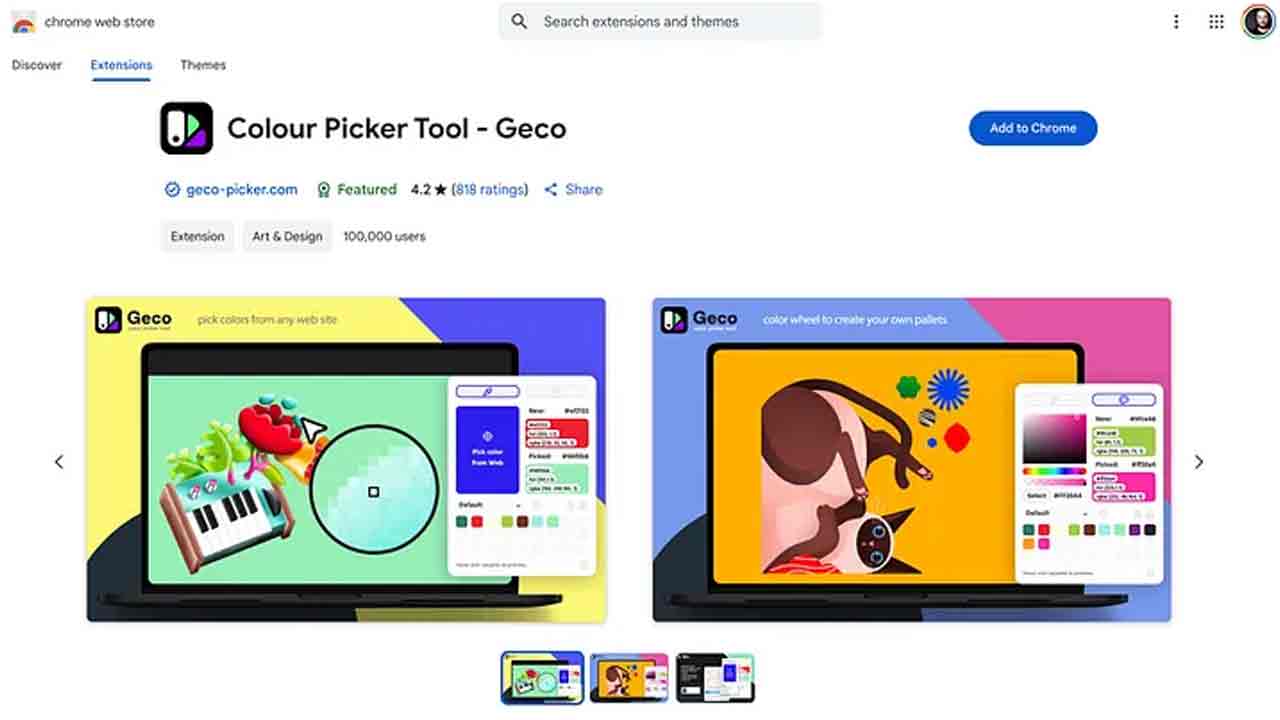
2,3-milióna užívateľov si stiahlo rozšírenia, ktoré boli dostupné v prehliadačoch Chrome a Edge. Jedno rozšírenie malo v Chrome viac ako 100-tisíc stiahnutí, viac ako 800 recenzií a dokonca malo označenie od samotného Googlu ako “dôveryhodné”. Ukázalo sa, že to bol malvér.
Bezpečnostní analytici z Koi Security informujú o prípade, ktorý sa len tak nevidí, no skvele demonštruje mieru sofistikovanosti a snahy, ktorú kyberzločinci vynakladajú, aby sa dostali k peniazom alebo dátam užívateľov. Škodlivým rozšírením, ktoré dokázalo oklamať aj tie najprísnejšie bezpečnostné štandardy veľkých spoločností, je rozšírenie s názvom Color Picker, Eyedropper – Geco colorpick. Ak ho máš v prehliadači nainštalované aj ty, znamená to, že máš v zariadení malvér. Treba ale povedať, že nejde o jediné problémové rozšírenie.

“Hneď na začiatok musíme uviesť, že prípad tohto škodlivého rozšírenia nie je žiaden “lacný scam”, ktorý nejaký náhodný hacker zbúcha cez víkend. Ide o mimoriadne sofistikovaného trójskeho koňa, ktorý skutočne dodáva to, čo sľubuje, teda funkčný výber farieb. Popri tom ale preberie kontrolu nad celým prehliadačom a zaznamenáva všetky stránky, ktoré užívateľ navštívil. Aby toho ale nebolo málo, hackeri udržiavali stabilný backdoor, ktorý im otváral dvere k ďalším údajom,” hovoria bezpečnostní analytici.
Google aj Microsoft ostali v šoku
Vyšetrovanie ukázalo, že toto rozšírenie fungovalo ako legitímne rozšírenie celé roky, než sa stalo škodlivým cez aktualizáciu. Zároveň objavené dôkazy naznačujú, že ide len o vrchol ľadovca. Rozšírenie, ktoré sme menovali vyššie totiž nie je jediným, ktoré bolo v rámci tohto prípadu škodlivé. Výskumníci objavili podobnosti aj v iných rozšíreniach a sú presvedčení, že ide o jednu skutočne gigantickú hackerskú kampaň, ktorú nazvali RedDirection. Dokopy našli až 18 škodlivých rozšírení, ktoré sa nachádzali v obchodoch s rozšíreniami prehliadačov Chrome a Edge.
Dokopy týchto 18 rozšírení infikovalo viac ako 2,3-miliónov užívateľov naprieč prehliadačmi Chrome a Edge. Všetky škodlivé rozšírenia sa vydávali za populárne nástroje na podporu produktivity alebo na zábavu. Išlo o predpovede počasia, emoji klávesnice, ovládače rýchlosti prehrávania videí, VPN proxy pre Discord alebo TikTok, tmavé témy, posilňovače hlasitosti a iné. Každé rozšírenie poskytovalo legitímnu funkcionalitu, no zároveň ukradli prehliadače užívateľom a špehovali ich.
Najznepokojivejším faktom bolo, že pomerne veľké číslo infikovaných rozšírení malo odznak overenia bezpečnosti, kvôli čomu im užívatelia dôverovali oveľa rýchlejšie. Rovnako vyšetrovanie ukázalo, že každé rozšírenie pracovalo s vlastným command and control serverom. To bezpečnostných analytikov zmiatlo a viedlo k záverom, že ide o separátne hackerské útoky, nie o súčasť jednej veľkej kampane.
Neprehliadni

Malvér v rozšíreniach dokáže sofistikovaným spôsobom prevziať kompletnú kontrolu nad tvojim prehliadačom. V praxi sa každá navštívená URL adresa posiela na command and control server hackera. Ak sa táto URL nachádza v databáze, malvér ťa môže previesť na falošnú stránku, kde môžeš nevedomky hackerom poskytnúť prihlasovacie alebo finančné údaje.
Dokonalý zločin
Ako sme už spomenuli, odhalené rozšírenia neboli škodlivé a tento status si udržali roky. Čo je ale znepokojivejšie, malvér sa dostával do rozšírení postupne, naprieč niekoľkými rokmi. Hackeri v každej aktualizácií predstavili malú časť škodlivého kódu do rozšírenia. To znamená, že ani prísna kontrola jednotlivých aktualizácií neodhalila stopu škodlivého kódu. S poslednou aktualizáciou sa do rozšírenia dostal posledný kus škodlivého kódu a aktivátor, ktorý to všetko spustil v rámci rozšírenia.
Google a Microsoft riešia aktualizácie automatizovaným inštalovaním. Znamená to, že užívateľom sa naprieč rokmi postupne sťahoval do prehliadačov Chrome a Edge malvér a nemohli s tým nič robiť, pretože o škodlivosti kódu netušili ani Google a Microsoft. Smutnejšie na tom je fakt, že kvôli automatickým aktualizáciám užívatelia nemuseli na nič kliknúť. Bezpečnostní analytici nazývajú malvér RedDirection “dokonalým trójskym koňom”.
Nižšie si môžeš pozrieť kompletný zoznam škodlivých rozšírení vrátane ich ID.
- Emoji keyboard online — copy&past your emoji
kgmeffmlnkfnjpgmdndccklfigfhajen - Free Weather Forecast
dpdibkjjgbaadnnjhkmmnenkmbnhpobj - Video Speed Controller — Video manager
gaiceihehajjahakcglkhmdbbdclbnlf - Unlock Discord — VPN Proxy to Unblock Discord Anywhere
mlgbkfnjdmaoldgagamcnommbbnhfnhf - Dark Theme — Dark Reader for Chrome
eckokfcjbjbgjifpcbdmengnabecdakp - Volume Max — Ultimate Sound Booster
mgbhdehiapbjamfgekfpebmhmnmcmemg - Unblock TikTok — Seamless Access with One-Click Proxy
cbajickflblmpjodnjoldpiicfmecmif - Unlock YouTube VPN
pdbfcnhlobhoahcamoefbfodpmklgmjm - Color Picker, Eyedropper — Geco colorpick
eokjikchkppnkdipbiggnmlkahcdkikp - Weather
ihbiedpeaicgipncdnnkikeehnjiddck - Unlock TikTok
jjdajogomggcjifnjgkpghcijgkbcjdi - Volume Booster — Increase your sound
mmcnmppeeghenglmidpmjkaiamcacmgm - Web Sound Equalizer
ojdkklpgpacpicaobnhankbalkkgaafp - Header Value
lodeighbngipjjedfelnboplhgediclp - Flash Player — games emulator
hkjagicdaogfgdifaklcgajmgefjllmd - Youtube Unblocked
gflkbgebojohihfnnplhbdakoipdbpdm - SearchGPT — ChatGPT for Search Engine
kpilmncnoafddjpnbhepaiilgkdcieaf - Unlock Discord
caibdnkmpnjhjdfnomfhijhmebigcelo


















