

13 populárnych routerov na Slovensku má niekoľko závažných bezpečnostných slabín. Ak na tomto zozname uvidíš svoj, rýchlo ho aktualizuj!
Routery značky TP-Link Omada trpia niekoľkými závažnými bezpečnostnými slabinami, ktoré umožňujú hackerom prístup do celej siete.
Ak máš doma alebo vo firme router značky TP-Link Omada, spozorni. Spoločnosť totiž vydala bezpečnostnú aktualizáciu, ktorá opravuje štyri nebezpečné zraniteľnosti, pričom dve z nich umožňujú útočníkovi získať plnú kontrolu nad zariadením, informuje Hacker News.
Tieto chyby sa týkajú aj modelov, ktoré sa predávajú bežne aj na Slovensku, takže ak Omadu používaš, rozhodne si over verziu firmvéru.

Omada je pritom biznisová línia zariadení od TP-Linku, inteligentné routery, switche a prístupové body, ktoré firmy používajú na správu celej siete z jedného miesta.
Omada routery teda nie sú typické domáce zariadenia. Ide o biznis triedu produktov, ktoré používajú firmy, školy, hotely či menšie organizácie na správu siete cez jedno centrálne rozhranie. Sú súčasťou ekosystému TP-Link Omada SDN (Software Defined Networking), kde môžeš z jedného panelu ovládať rôzne komponenty, ako už spomenuté routery, switche a prístupové body.
V praxi to znamená, že tieto zariadenia sa častejšie nachádzajú v zamestnaní než doma. Práve preto môže mať bezpečnostná chyba oveľa väčšie následky. Ak útočník prenikne do firemného routera, neohrozí len tvoje Wi-Fi, ale celú firemnú infraštruktúru.
Neprehliadni

CVE-2025-6541
Prvá chyba s označením CVE-2025-6541 (CVSS skóre 8,6) umožňuje spúšťanie ľubovoľných príkazov priamo v operačnom systéme routera. Stačí, ak sa útočník dokáže prihlásiť do webového rozhrania zariadenia, či už cez slabé heslo, alebo vďaka tomu, že sa mu podarí získať prístup z vnútra siete.
Inými slovami, ak máš jednoduché heslo typu „admin123“, otváraš hackerovi dvere dokorán. Cez túto dieru môže meniť nastavenia, presmerovať tvoju sieťovú prevádzku alebo ťa pripraviť o prístup úplne.
CVE-2025-6542
Druhá chyba, CVE-2025-6542 (CVSS skóre 9,3), je ešte nebezpečnejšia. Útočník totiž nepotrebuje žiadne prístupové údaje, dokáže spustiť ľubovoľné príkazy na tvojom zariadení na diaľku a bez prihlásenia.
Zraniteľnosť CVE-2025-6542 často zneužíva mechanizmy dostupné ešte pred overením používateľa. Napríklad pri chybových hláseniach alebo pri spracovaní špeciálne upravenej sieťovej požiadavky cez port 80 alebo 443, ktoré neboli správne filtrované. V praxi to znamená, že router môže reagovať na škodlivý príkaz ešte skôr, než zistí, kto ho vlastne posiela.
CVE-2025-7850
Tretia chyba, CVE-2025-7850 (CVSS skóre 9,3), útočníkovi otvára cestu, ak sa mu podarí získať administrátorské heslo. Zneužitím tejto chyby môže vykonávať príkazy v operačnom systéme routera rovnako, ako keby sedel priamo pri tvojom počítači. Stačí, aby si omylom poslal svoje heslo v phishingovom e-maile alebo použil rovnaké prihlasovacie údaje aj inde. V takom prípade si útočník otvorí dvere priamo do tvojej siete.
CVE-2025-7851
Posledná slabina, CVE-2025-7851 (CVSS skóre 8,7), súvisí s nesprávnym manažmentom oprávnení. Útočník tak dokáže získať root prístup, teda úplnú kontrolu nad systémom, aj v situáciách, kde by to za normálnych okolností nebolo možné.
TP-Link síce tvrdí, že útok je možný len za obmedzených podmienok, no aj tak ide o dieru, ktorú by si nemal ignorovať.
Ktoré zariadenia sú v ohrození
Dokopy je ohrozených až 13 modelov routerov značky TP-Link Omada. Nižšie nájdeš zoznam ohrozených zariadení.
Medzi ohrozené modely patria:
- ER8411 < 1.3.3 Build 20251013 Rel.44647
- ER7412-M2 < 1.1.0 Build 20251015 Rel.63594
- ER707-M2 < 1.3.1 Build 20251009 Rel.67687
- ER7206 < 2.2.2 Build 20250724 Rel.11109
- ER605 < 2.3.1 Build 20251015 Rel.78291
- ER706W < 1.2.1 Build 20250821 Rel.80909
- ER706W-4G < 1.2.1 Build 20250821 Rel.82492
- ER7212PC < 2.1.3 Build 20251016 Rel.82571
- G36 < 1.1.4 Build 20251015 Rel.84206
- G611 < 1.2.2 Build 20251017 Rel.45512
- FR365 < 1.1.10 Build 20250626 Rel.81746
- FR205 < 1.0.3 Build 20251016 Rel.61376
- FR307-M2 < 1.2.5 Build 20251015 Rel.76743
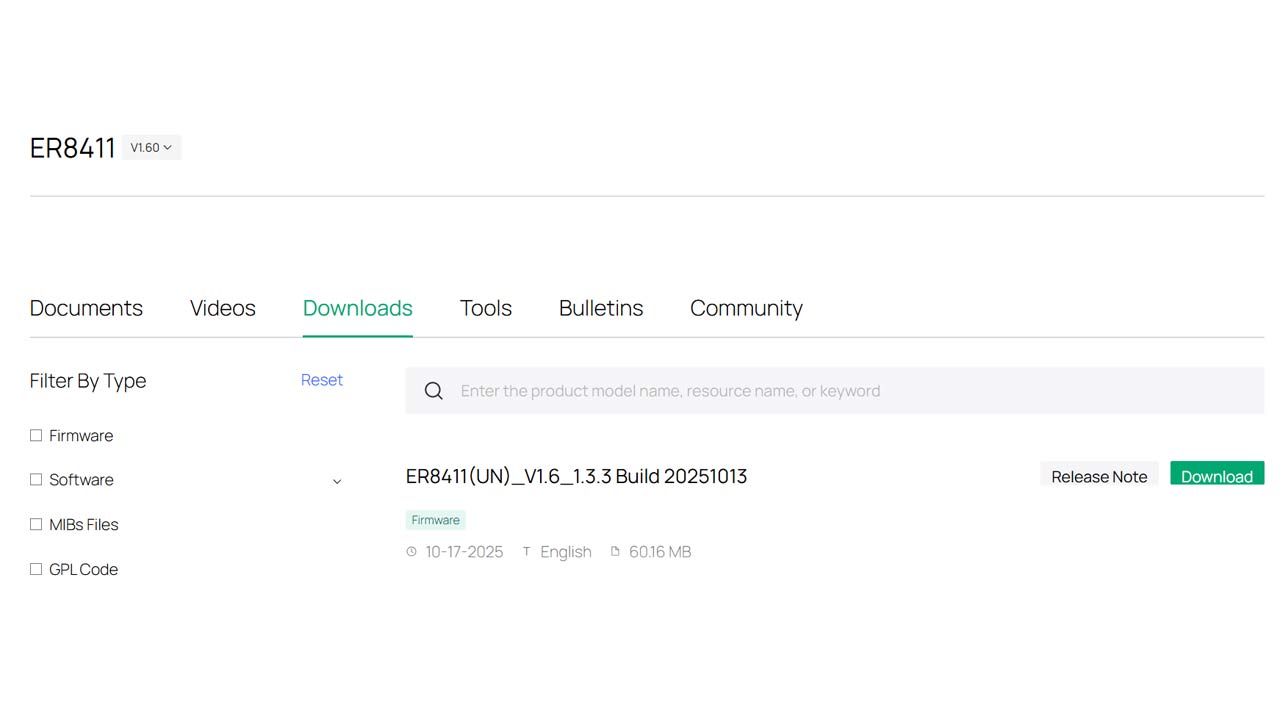
Zraniteľné sú všetky verzie nižšie ako tie, ktoré začínajú dátumom október 2025. Pre model ER8411 musíš mať verziu 1.3.3 Build 20251013 Rel.44647 alebo vyššiu. Dôležité je číslo 20251013. Ak máš nižšie, napríklad 20250915, musíš aktualizovať.
Ako sa chrániť
- Okamžite aktualizuj firmvér. Na webe TP-Linku nájdeš sekciu Support > Download Center > [Nájdi svoj model routera] > Firmware.
- Ak používaš celú Omada sieť (router, switch, AP), aktualizáciu spusti cez Omada Controller, buď hardvérový, alebo softvérový. Ušetríš si čas, pretože sa aktualizujú všetky zariadenia naraz a zachová sa ich synchronizácia.
- Zmeň predvolené heslá. „Admin“ nie je heslo, to je pozvánka.
- Skontroluj nastavenia po aktualizácii. TP-Link upozorňuje, že niektoré konfigurácie sa môžu resetovať.
- Neprepájaj router priamo na internet, ak to nie je nutné, používaj firewall alebo VPN.
TP-Link tvrdí, že zatiaľ neexistujú dôkazy o zneužití týchto chýb, no odporúča konať rýchlo. Ak aktualizáciu ignoruješ a tvoj router sa stane súčasťou útoku, spoločnosť za následky nezodpovedá. Takže ak máš doma Omadu, nečakaj na „možno zajtra“. Pár klikov v administrácii ti môže zachrániť celú sieť.


















